



Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Информация, принадлежащая более чем 4,9 млн грузинских избирателей (включая уже покойных граждан), была опубликована на одном из хакерских форумов. Пока непонятно, является ли опубликовавший посредником или он сам скомпрометировал данные.

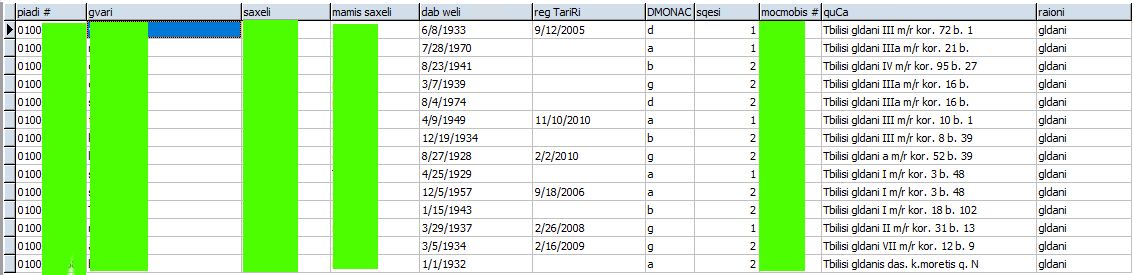
Среди слитых персональных данных: ФИО, домашние адреса, даты рождения, идентификационные и телефонные номера. Всё это было упаковано в MDB-файл размером 1,04 Гб.

Опубликованную информацию заметили специалисты сервиса Under the Breach, специализирующегося на мониторинге и предотвращении утечек. В базе данных было 4 934 863 записи, однако авторы не утруждали себя актуализацией информации.

На одном из опубликованных скриншотов видно, что в БД находились данные миллионов ныне покойных граждан.

Выложивший базу пользователь утверждает, что все данные были взяты с официального правительственного ресурса voters.cec.gov.ge. Предполагается, что конфиденциальную информацию удалось достать либо с помощью брутфорс-атаки на сам сайт, либо через соответствующее приложение для Android.

Напомним, что парламентские выборы в Грузии запланированы на октябрь 2020 года.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru