



Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Неизвестный слил персональные данные 4,9 млн грузинских избирателей

Информация, принадлежащая более чем 4,9 млн грузинских избирателей (включая уже покойных граждан), была опубликована на одном из хакерских форумов. Пока непонятно, является ли опубликовавший посредником или он сам скомпрометировал данные.

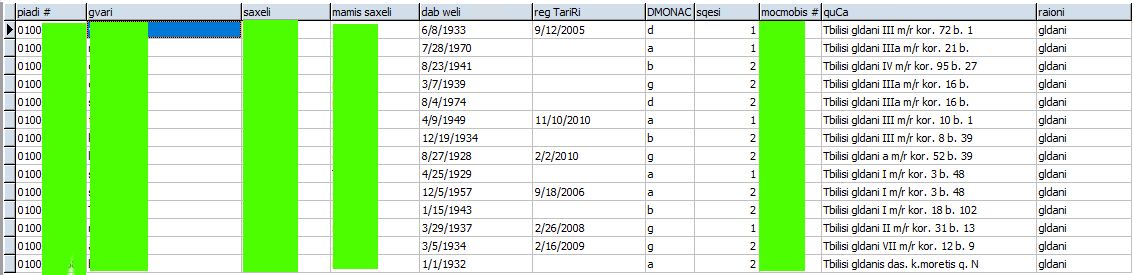
Среди слитых персональных данных: ФИО, домашние адреса, даты рождения, идентификационные и телефонные номера. Всё это было упаковано в MDB-файл размером 1,04 Гб.

Опубликованную информацию заметили специалисты сервиса Under the Breach, специализирующегося на мониторинге и предотвращении утечек. В базе данных было 4 934 863 записи, однако авторы не утруждали себя актуализацией информации.

На одном из опубликованных скриншотов видно, что в БД находились данные миллионов ныне покойных граждан.

Выложивший базу пользователь утверждает, что все данные были взяты с официального правительственного ресурса voters.cec.gov.ge. Предполагается, что конфиденциальную информацию удалось достать либо с помощью брутфорс-атаки на сам сайт, либо через соответствующее приложение для Android.

Напомним, что парламентские выборы в Грузии запланированы на октябрь 2020 года.

Подпишитесь на новости

Взлом без клика: раскрыта доставка шпионского софта через рекламу

Интернет-реклама умеет больше, чем продавать вам очередную ненужную вещь. Исследователи обнаружили объявления израильской Discover-Tech в сетях госструктур, НАТО и ООН. Компания использовала рекламную инфраструктуру для сбора данных об устройствах и помогала поставщикам шпионского софта проводить атаки без единого клика пользователя.

Схему подробно разобрали специалисты Citizen Lab в исследовании AdFection. Они также с высокой уверенностью установили заражение устройств в сети Al Jazeera шпионской программой Candiru через таргетированную рекламу.

Механика простая: показ объявления передаёт на серверы Discover-Tech IP-адрес и рекламный идентификатор устройства. Если пользователя выбирают для атаки, следующая стадия доставляет вредоносный код. Нажимать на баннер и скачивать якобы важное обновление не требуется.


Исследователи обнаружили рекламные показы на миллионах устройств в десятках стран. Среди сетей госорганов, где встречались объявления, есть и российские.

При этом показ рекламы сам по себе ещё не доказывает заражение. Для госструктур подтверждён риск профилирования, а возможные взломы требуют отдельной проверки.

RSS: Новости на портале Anti-Malware.ru