



Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Группировка FIN7 рассылает компаниям вредоносные USB-устройства

Киберпреступная группировка FIN7 атакует организации, отправляя с помощью Почтовой службы США вредоносные USB-накопители. Эти устройства при подключении к компьютеру ведут себя как клавиатура, что позволяет злоумышленникам выполнять команды и устанавливать JavaScript-бэкдор.

О новых атаках сообщили представители ФБР, по словам которых преступники используют вредоносную программу GRIFFON.

Этот формат проникновения на устройства напоминает так называемый «lost USB», используемый пентестерами в своих целях. Об одной из последних атак FIN7 рассказали специалисты компании Trustwave, занимающейся кибербезопасностью.

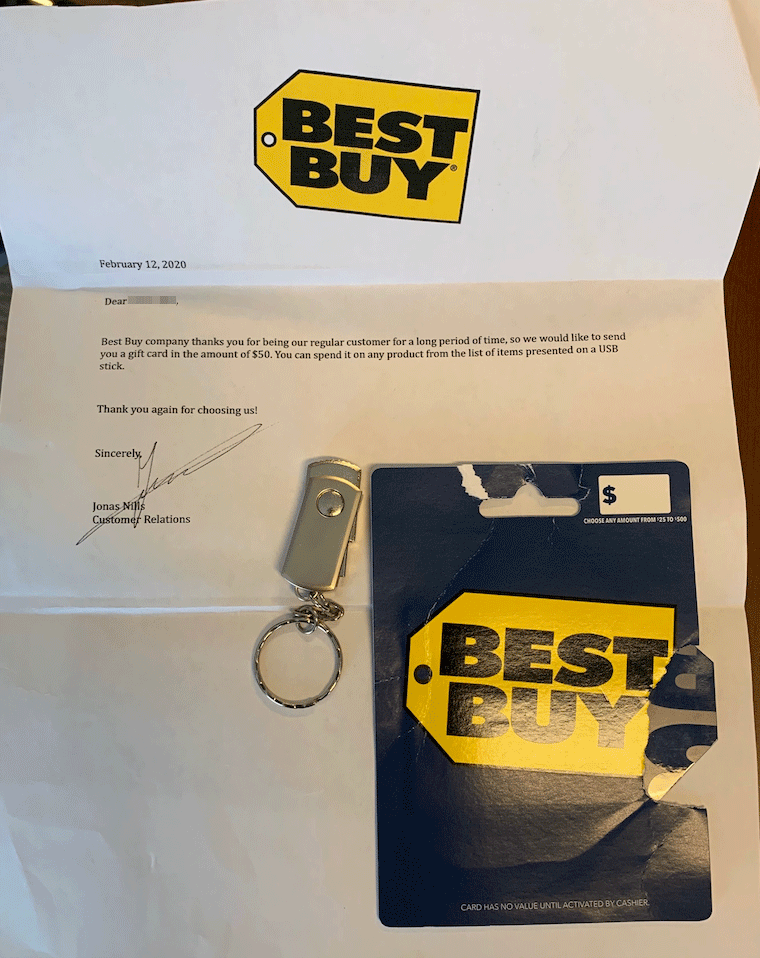
Один из клиентов Trustwave получил посылку якобы от сети магазинов Best Buy, которая предлагала подарочный сертификат на $50 по программе лояльности. В конверте также находилось USB-устройство, на котором должен быть размещён список продуктов, доступных для оплаты вышеупомянутым сертификатом.

Однако, судя по всему, это далеко не единичный случай. ФБР утверждает, что такие посылки получили самые разные организации: ритейл, рестораны, гостиничная сфера.

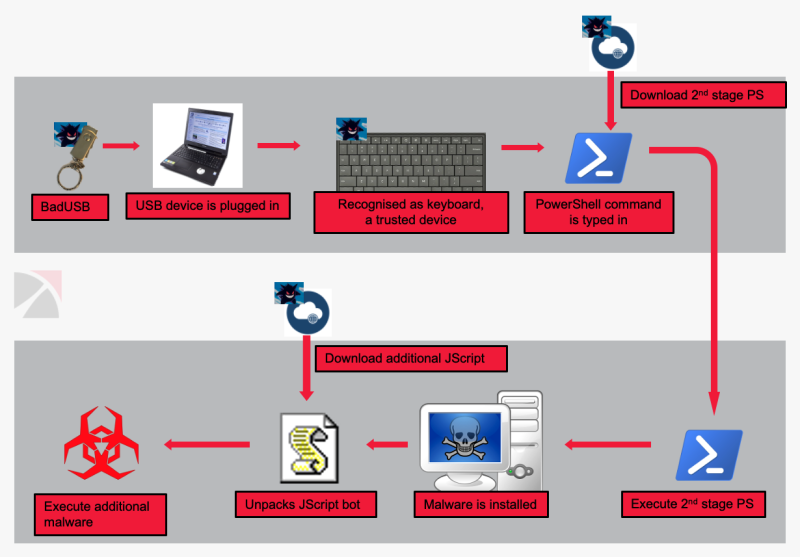
Самая главная составляющая атак — USB-накопитель — способен эмулировать нажатия клавиш клавиатуры. Таким образом, устройство может запускать команды PowerShell, помогающие загрузить вредоносную программу с командного сервера, которым управляют операторы FIN7. По словам ФБР, впоследствии флешка связывается с доменами и IP-адресами в России.

Команда Trustwave представила схему действия вредоносной кампании FIN7:

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru