



Исходный код вымогателя Dharma продаётся на российских форумах за $2000

Исходный код вымогателя Dharma продаётся на российских форумах за $2000

Исходный код вымогателя Dharma продаётся на российских форумах за $2000

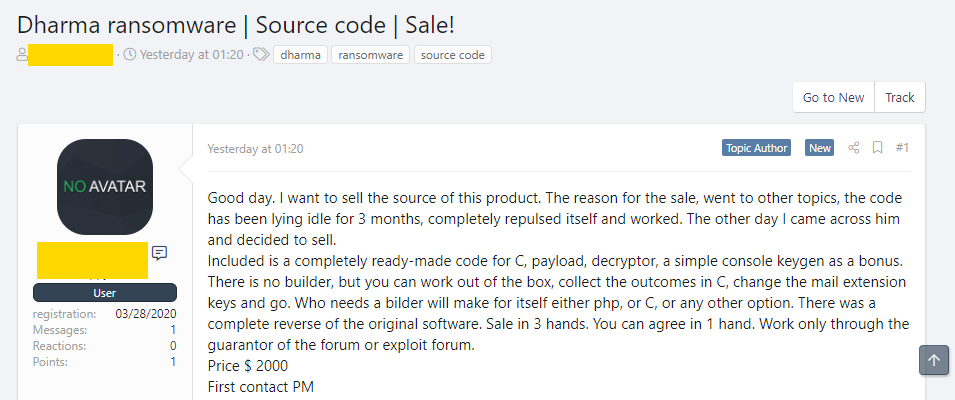
На прошедших выходных исходный код популярной программы-вымогателя Dharma появился на двух российских форумах киберпреступной тематики. Некто установил цену в $2000.

Представители ФБР, выступая на конференции RSA в этом году, поставили Dharma на второе место по прибыльности. За счёт выкупов этому вымогателю удалось заработать $24 млн с 2016 по 2019 год.

Теперь же код вредоноса можно приобрести за $2000. Эксперты по шифровальщикам считают, что имеет место некая утечка, в результате которой код просочился и попал в руки третьих лиц.

Опасность заключается в сложности самого Dharma, который явно создали мастера своего дела. Используемая этим вредоносом схема соответствует всем современным критериям устойчивого шифрования — её не могут взломать с 2017 года.

Например, единственный раз, когда удалось расшифровать пострадавшие файлы, стал возможен лишь из-за слива ключей дешифровки, а не из-за уязвимости самого шифрования.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru