



Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Хакер выкрал файлы с сервера AMD и требует у компании выкуп

Компания AMD, производящая процессоры и видеокарты, сообщила о краже файлов, касающихся графических разработок. При этом представители отметили, что AMD не сильно обеспокоена этой утечкой.

Киберпреступник, использующий онлайн-псевдоним «Palesa» утверждает, что ему удалось выкрасть исходный код нескольких GPU, над которыми работает AMD.

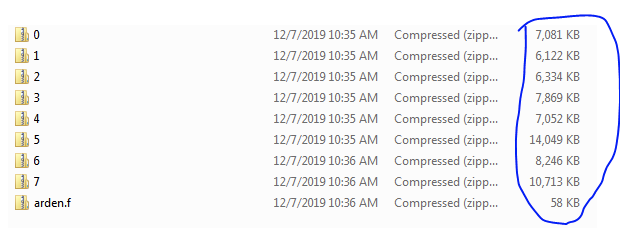
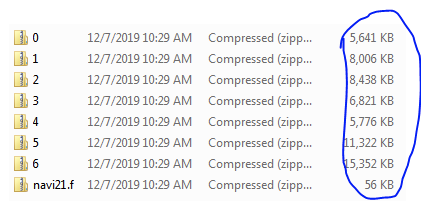
В список затронутых продуктов вошли: архитектура Navi 10, отдельные видеокарты серии Radeon RX 5000, а также ожидающие выхода Navi 21 и Arden. К слову, Arden — кодовое имя для GPU, который будет установлен в консолях Xbox Series X, релиз которых должен состояться в этом году.

По словам Palesa, он взял внутренние файлы компании с принадлежащего AMD сервера. При этом злоумышленник планирует заработать на скомпрометированной информации и получить деньги либо от AMD, либо от других заинтересованных лиц.

Palesa уже даже выслушал «хорошие предложения в биткоинах» за украденные файлы. В пересчёте на доллары хакеру, по его словам, предложили от $50 000 до $100 000, однако он ждёт предложения от AMD.

«Украденные элементы представляют собой тестовые файлы, относящиеся к набору текущих и будущих графических продуктов. Нам ещё в декабре 2019 года некто сообщил, что в его распоряжении есть эти файлы», — гласит официальное заявление AMD.

Palesa недавно выложил часть украденных файлов на GitHub. Исследователи успели сделать скриншоты, пока информация ещё была доступна:

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru