



Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

Пропущенная уязвимость в iOS мешает VPN шифровать трафик

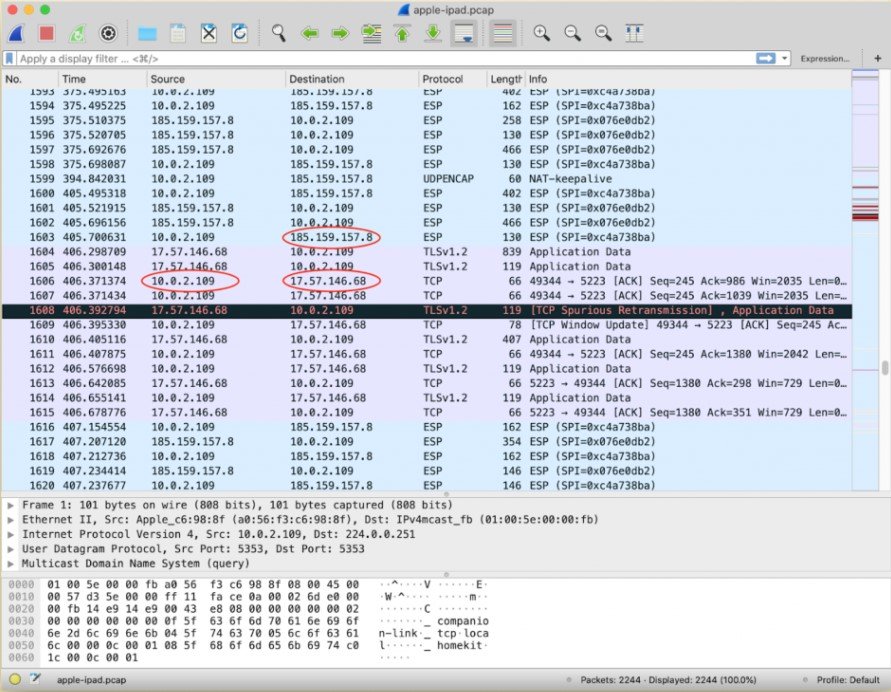
В марте Apple устранила около 30 уязвимостей в мобильной операционной системе iOS, однако одна проблема безопасности всё же осталась без внимания. Непропатченная брешь затрагивает iOS 12.3.1 и выше и мешает VPN-сервисам шифровать трафик.

В результате из-за бага отдельные соединения могут обойти VPN-шифрование и раскрыть пользовательские данные и реальный IP-адрес.

Проблему безопасности обнаружил эксперт в области кибербезопасности из компании Proton. После этого команда ProtonVPN поставила в известность пользователей и поставщиков VPN.

Уязвимость кроется в том, что система iOS не обрывает все существующие интернет-соединения при подключении к VPN. Таким образом, подключения не направляются чрез специальные серверы, а значит, они будут существовать за пределами туннеля VPN.

Такая ситуация может привести к серьёзным проблемам. Например, пользовательские данные могут быть открыты третьим лицам. Также баг раскрывает реальный IP-адрес, что позволяет потенциальному злоумышленнику узнать приблизительное местоположение жертвы.

Единственное, что нужно сделать Apple в этой ситуации — обрывать соединения, открытые до того, как был установлен VPN-туннель. А пока баг может затронуть любую службу или приложение, запущенное на iOS, включая мессенджеры.

Тем не менее есть метод, который поможет временно справиться с уязвимостью до выхода официального патча:

  1. Подключитесь к VPN-серверу.
  2. Включите авиарежим — это убьёт все существующие соединения и временно отключит VPN.
  3. Выключите авиарежим. VPN подключится заново.
Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru