



Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

Фейковый антивирус Corona Antivirus устанавливает в систему бэкдор

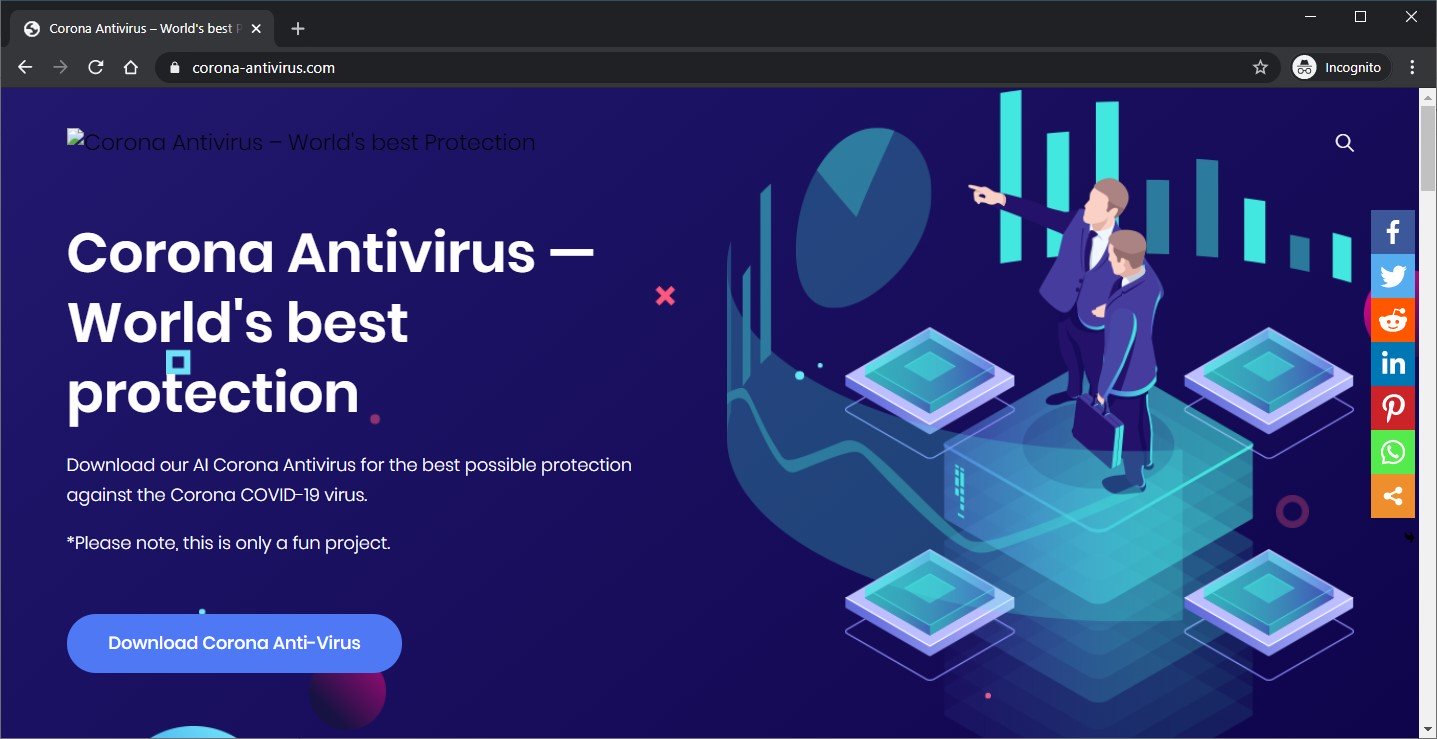
Кибермошенники настолько откровенно пытаются зацепиться за тему нового коронавируса COVID-19, что придумали специальный антивирус — Corona Antivirus. Этот фейковый софт используется в качестве прикрытия для бэкдора BlackNET.

Попав в систему жертвы, BlackNET открывает операторам удалённый доступ к заражённому устройству. Одновременно вредонос добавляет новый компьютер в бот-сеть.

В Сети были зафиксированы два сайта, рекламирующих Corona Antivirus: antivirus-covid19[.]site и corona-antivirus[.]com. По сообщениям исследователей, первый ресурс уже выведен из строя, однако второй всё ещё работает.

«Скачайте наш Corona Antivirus, который поможет защититься от нового коронавируса COVID-19. Наши специалисты из Гарвардского университета долго работали над искусственным интеллектом, задача которого — бороться с вирусом с помощью мобильного приложения», — говорится на сайте.

Если доверчивый пользователь попадался на уловку, в систему скачивался исполняемый файл по ссылке antivirus-covid19[.]site/update.exe. После запуска на компьютер устанавливался бэкдор BlackNET, с подробным анализом которого можно ознакомиться по этой ссылке.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru