



55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

55% эксплуатируемых уязвимостей приходятся на WordPress и Apache Struts

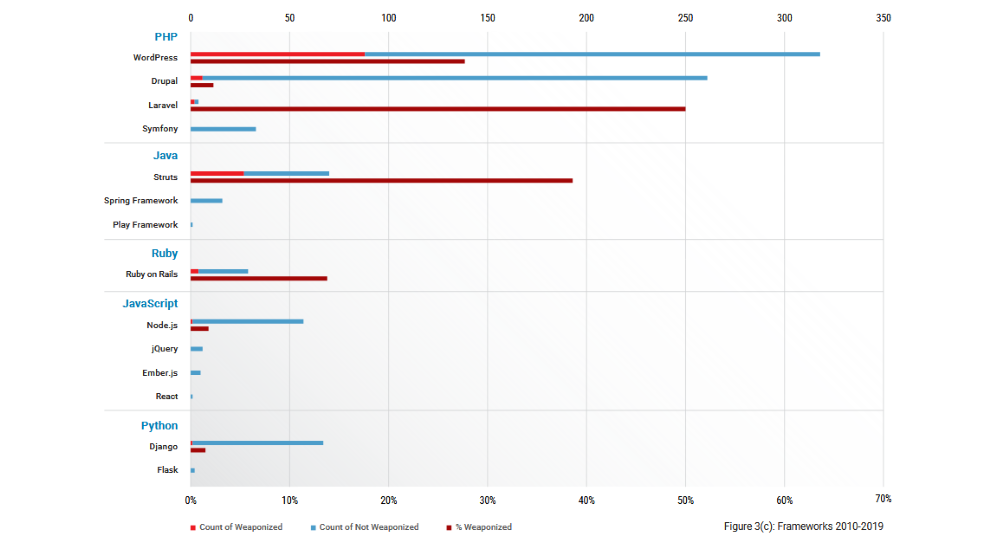
Исследование уязвимостей в веб-компонентах, длившееся с 2010 по 2019 год, дало интересные результаты. Оказалось, что около 55% багов, активно эксплуатируемых в атаках, приходятся на WordPress и Apache Struts.

Популярная система управления контентом (CMS) Drupal занимает третье место по количеству эксплуатируемых брешей. За ней идут Ruby on Rails и Laravel.

Согласно отчёту, подготовленному специалистами компании RiskSense, написанные на PHP и Java приложения чаще других содержат уязвимости, которые злоумышленники используют в атаках.

Наиболее безопасными, как показало исследование, оказались компоненты на JavaScript и Python, однако команда RiskSense полагает, что в ближайшие несколько лет написанные на этих языках приложения будут атаковаться чаще. Дело в том, что как JavaScript, так и Python завоёвывают всё большую популярность.

Эксперты также подчеркнули, что компаниям и пользователям стоит обратить внимание на Node.js и Django, поскольку это самые уязвимые фреймворки JavaScript и Python.

Помимо уязвимых компонентов, исследователи RiskSense проанализировали типы самых популярных уязвимостей. Первое место, конечно же, досталось межсайтовому скриптингу (XSS) — эти бреши чаще других выявляли в 10-х годах.

Подпишитесь на новости

Бесперебойники дёргают электросети раз в минуту, учёные нашли причину

Энергосети по всему миру годами дёргаются ровно раз в минуту, частота тока ненадолго проседает и возвращается к норме. Команда исследователей из Германии нашла одного из виновников — аккумуляторные системы бесперебойного питания.

Как объясняют авторы исследования в Nature Energy, управляющий софт может запускать проверки батарей по синхронизированным часам.

По отдельности такие операции почти незаметны, но при одновременном старте множества устройств всплески потребления складываются и влияют на частоту в сети. Массовый перекличка и даёт такой эффект.


Разгадку искали на территории исследовательского центра Юлих, установив измерительное оборудование в 80 точках. Характерный минутный ритм обнаружился там, где работали крупные аккумуляторные системы.

При детальном изучении одной установки учёные зафиксировали скачок потребления в начале каждой минуты.


Пока эти колебания не считаются критической угрозой устойчивости электросетей. Но бесследно они тоже не проходят, ибо турбины ГЭС вынуждены слегка замедляться и снова разгоняться, что увеличивает износ. В Ирландии амплитуда минутного сигнала с 2016 по 2021 год выросла вчетверо.


Решением здесь может стать распределение проверки по времени со случайным сдвигом.

RSS: Новости на портале Anti-Malware.ru