



В тестовой версии Google Chrome 82 расширен контроль cookies

В тестовой версии Google Chrome 82 расширен контроль cookies

В тестовой версии Google Chrome 82 расширен контроль cookies

Google решил расширить контроль пользователей над файлами cookies, которые устанавливают веб-сайты. В тестовой сборке браузера Chrome Canary уже добавлены соответствующие настройки.

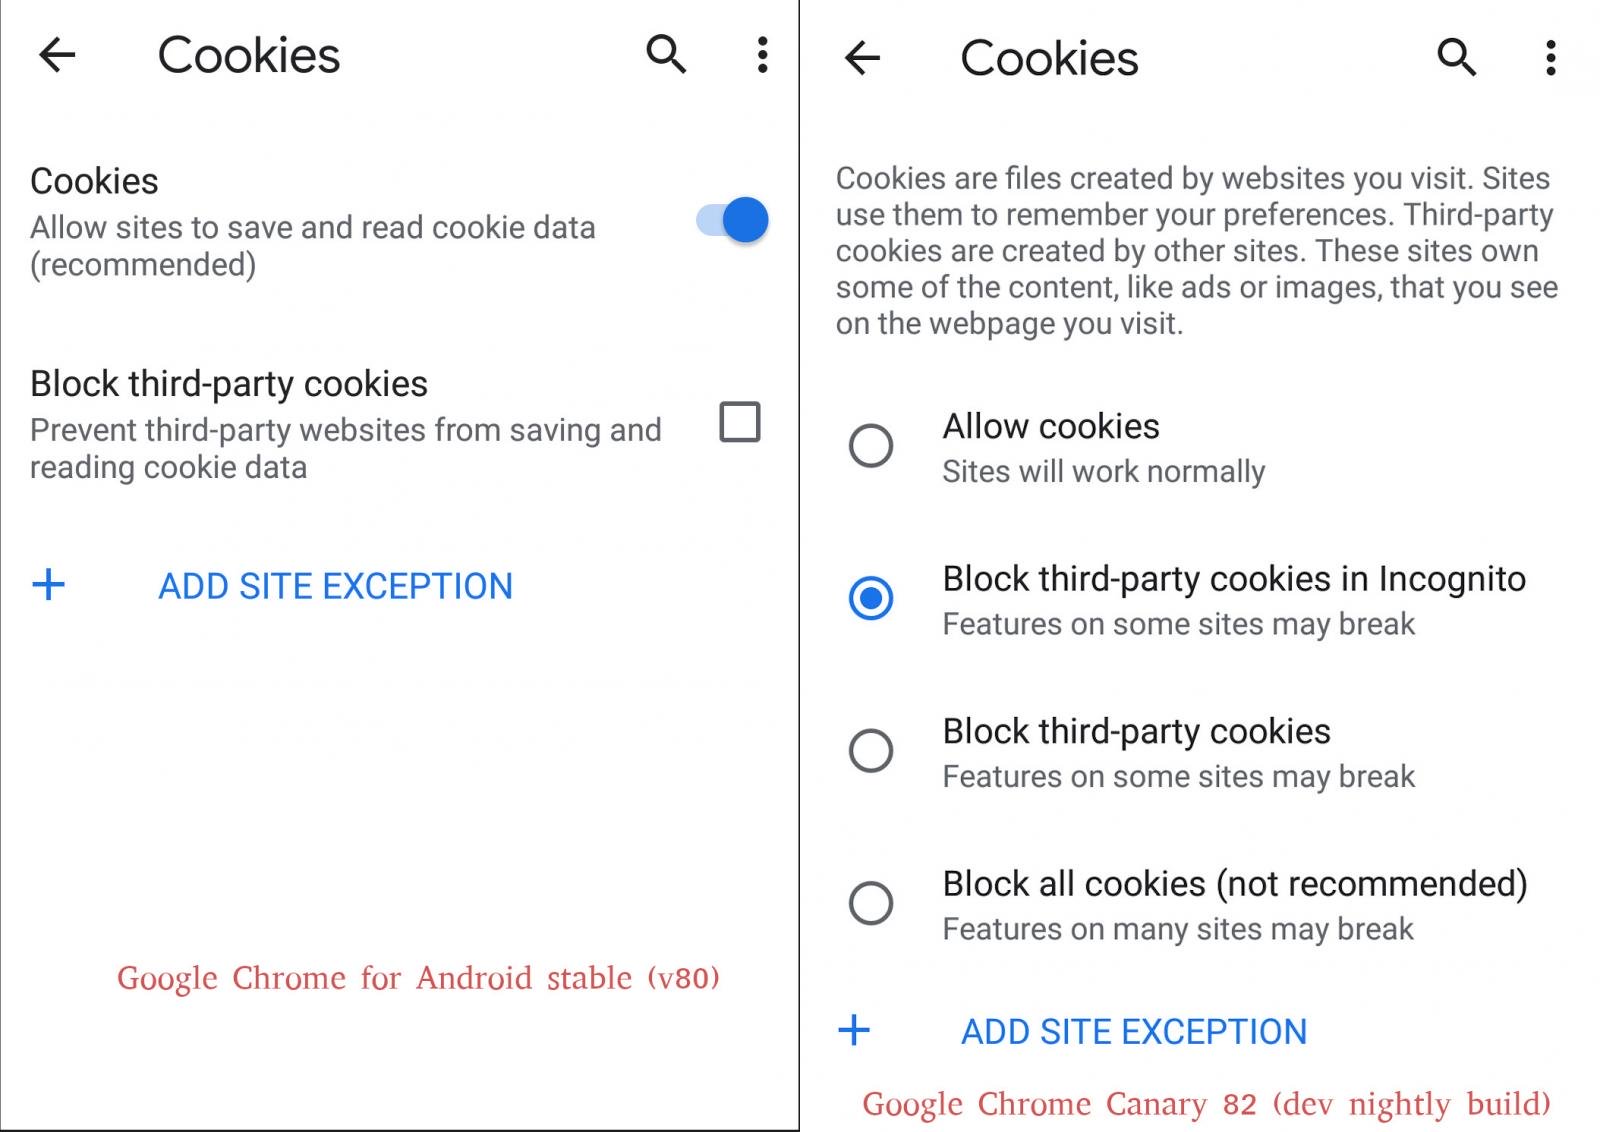
В текущей версии интернет-обозревателя — Chrome 80 — у вас есть две опции. Вы можете разрешить или запретить установку cookies всем сайтам, а также заблокировать лишь сторонние cookies.

Однако новый экспериментальный интерфейс предлагает более гибкий контроль — четыре настройки файлов cookies вместо двух.

Одна из опций касается работы в режиме «Инкогнито»: пользователь сможет заблокировать чтение и установку сторонних cookies. Как известно, сейчас в режиме «Инкогнито» браузер принимает файлы cookies, хотя они изолированы от обычной сессии и удаляются сразу после закрытия окна.

Один из других вариантов в тестовой сборке Chrome позволяет блокировать абсолютно все cookies при любых обстоятельствах. Разработчики не рекомендуют использовать эту настройку, поскольку часть сайтов может работать не совсем корректно.

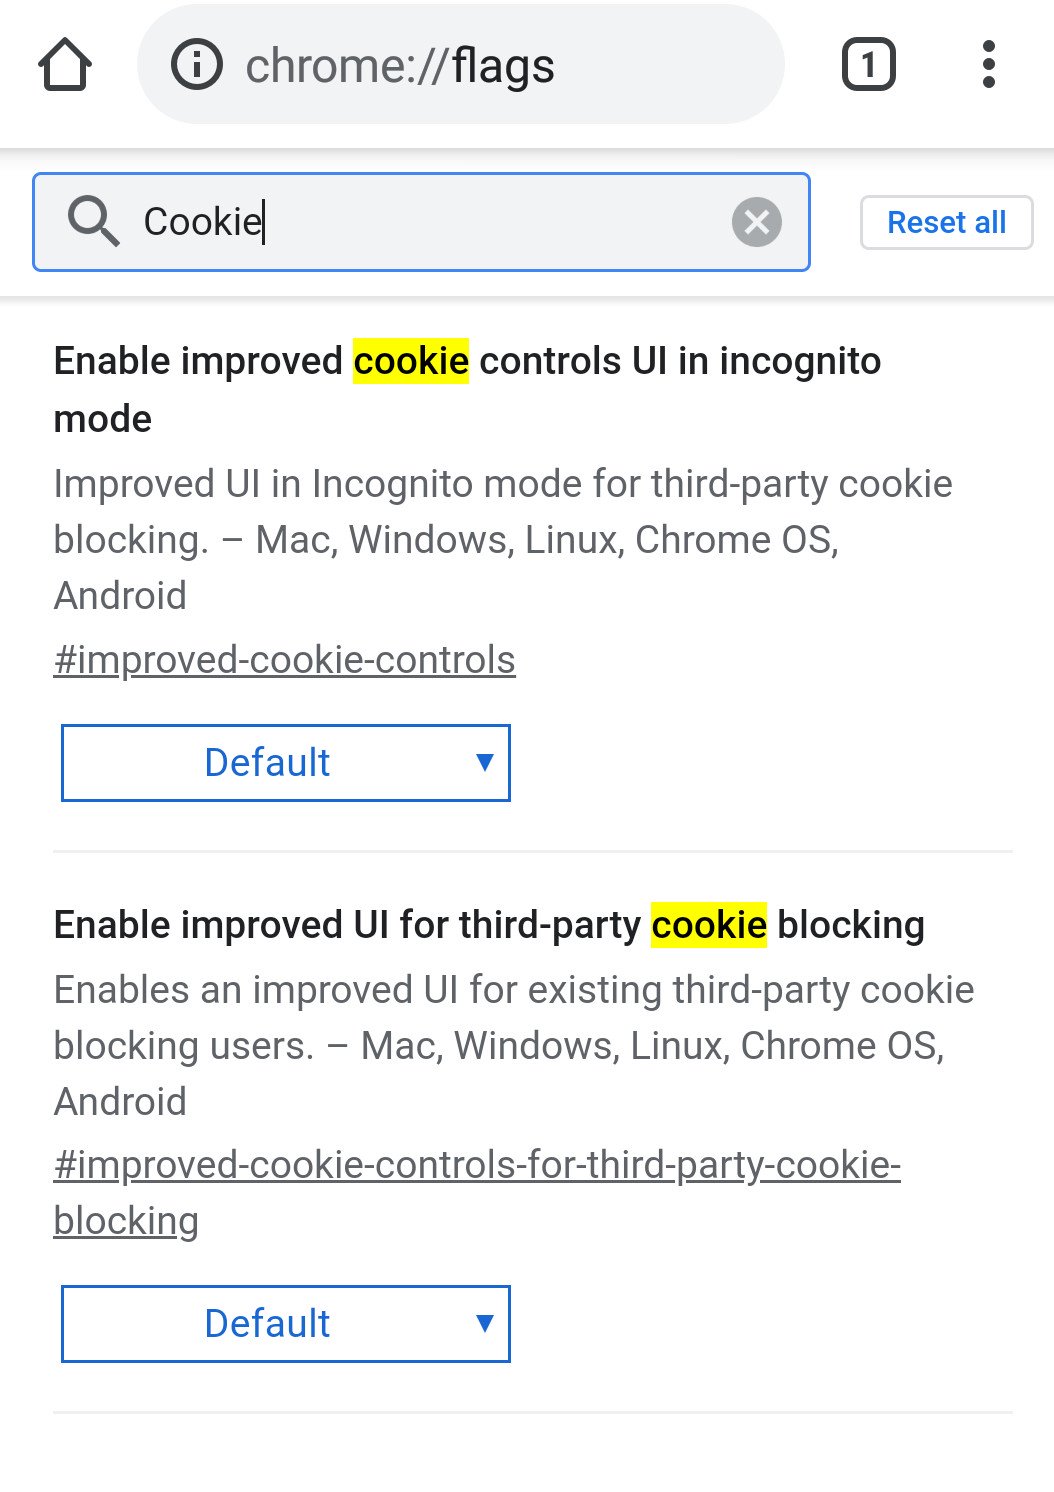
Если у вас есть тестовая сборка Chrome Canary, вы можете зайти на служебную страницу chrome://flags и найти там настройку «Enable improved cookie controls in UI in incognito mode».

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru