



В тестовой версии Google Chrome 82 расширен контроль cookies

В тестовой версии Google Chrome 82 расширен контроль cookies

В тестовой версии Google Chrome 82 расширен контроль cookies

Google решил расширить контроль пользователей над файлами cookies, которые устанавливают веб-сайты. В тестовой сборке браузера Chrome Canary уже добавлены соответствующие настройки.

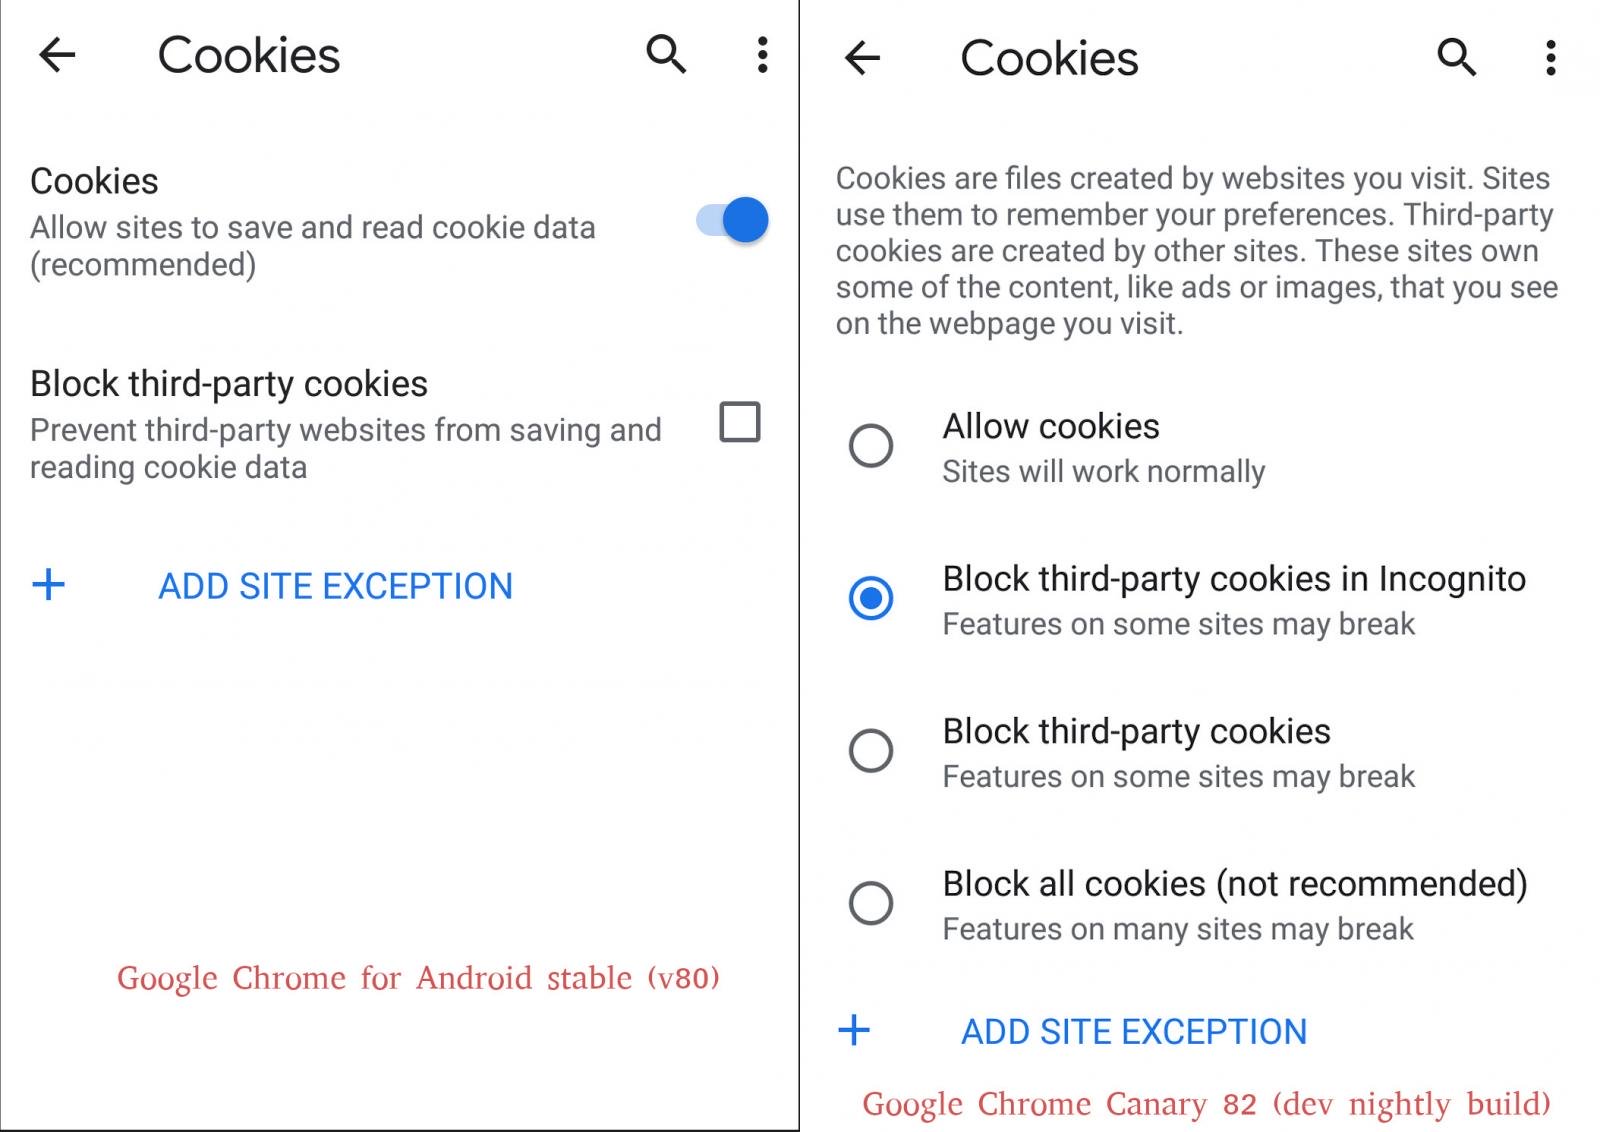
В текущей версии интернет-обозревателя — Chrome 80 — у вас есть две опции. Вы можете разрешить или запретить установку cookies всем сайтам, а также заблокировать лишь сторонние cookies.

Однако новый экспериментальный интерфейс предлагает более гибкий контроль — четыре настройки файлов cookies вместо двух.

Одна из опций касается работы в режиме «Инкогнито»: пользователь сможет заблокировать чтение и установку сторонних cookies. Как известно, сейчас в режиме «Инкогнито» браузер принимает файлы cookies, хотя они изолированы от обычной сессии и удаляются сразу после закрытия окна.

Один из других вариантов в тестовой сборке Chrome позволяет блокировать абсолютно все cookies при любых обстоятельствах. Разработчики не рекомендуют использовать эту настройку, поскольку часть сайтов может работать не совсем корректно.

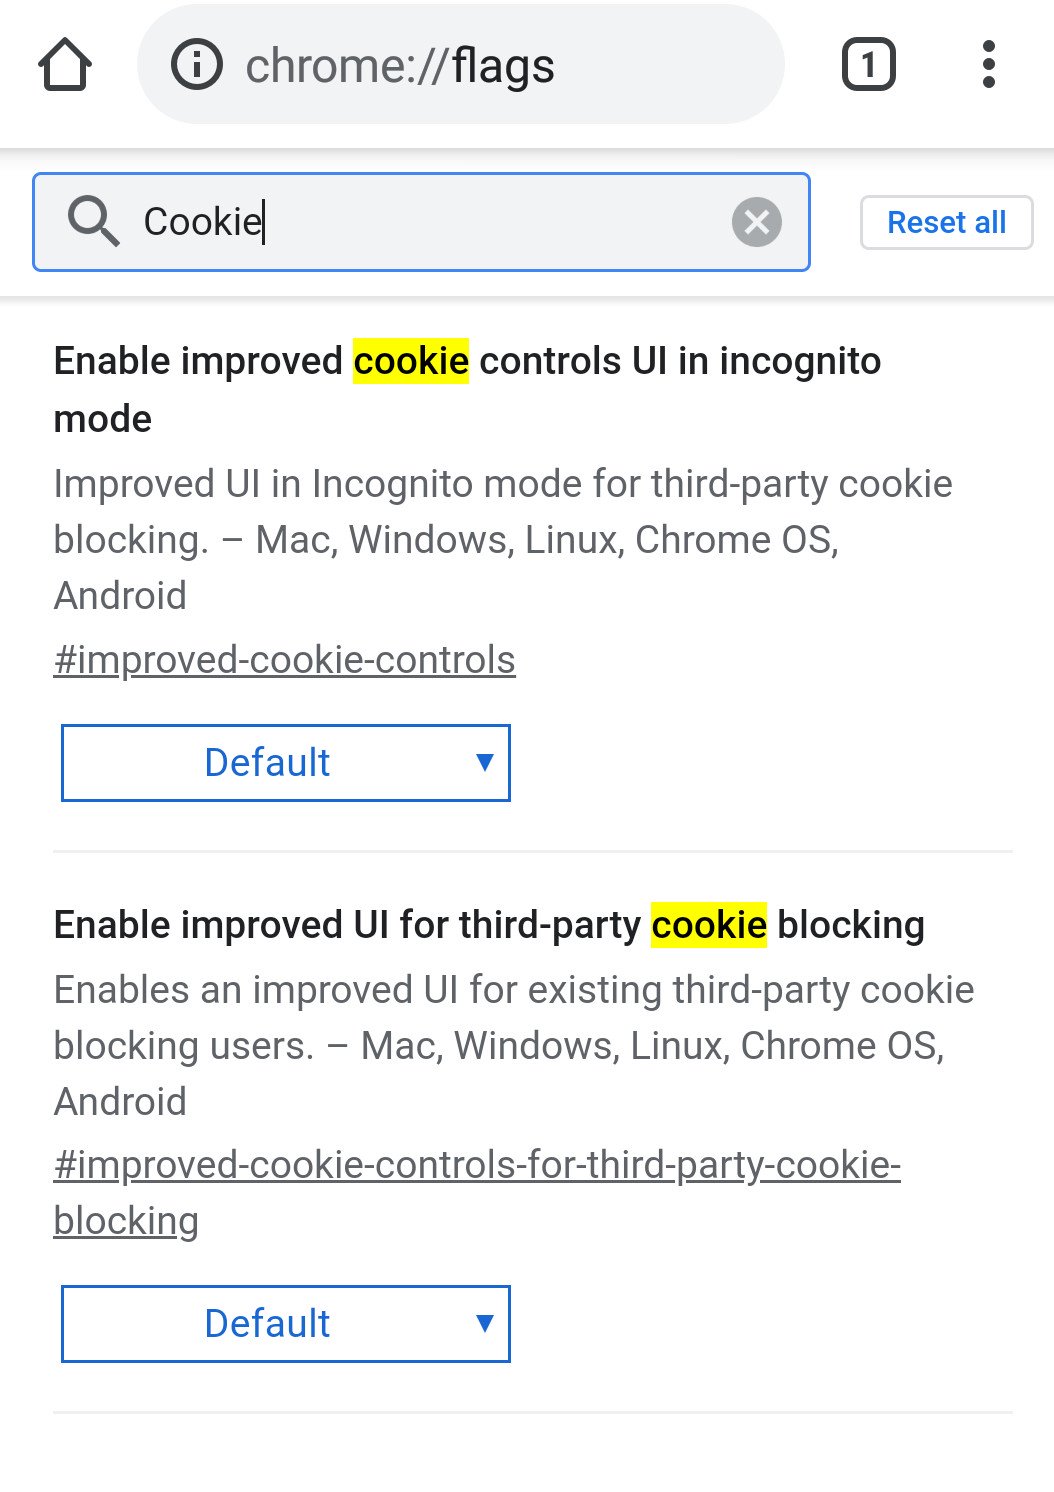
Если у вас есть тестовая сборка Chrome Canary, вы можете зайти на служебную страницу chrome://flags и найти там настройку «Enable improved cookie controls in UI in incognito mode».

Подпишитесь на новости

Positive Technologies заплатит до 500 тыс. рублей за обход защиты своих WAF

Найти ошибку в защитном продукте — хорошо. Показать, как он пропускает атаку, — ещё интереснее. Positive Technologies расширила программы на Standoff Bug Bounty: исследователям предлагают до 500 тысяч рублей за подтверждённые способы обхода PT Application Firewall PRO и PT Application Firewall Cloud.

Условия опубликованы на страницах программ PT Application Firewall и PT Cloud.

Проверять предлагают сами защитные механизмы: фильтрацию трафика, правила обнаружения атак и управляющий слой, через который администраторы настраивают WAF.

Исследователям предстоит искать сценарии, при которых вредоносный запрос проходит защиту незамеченным или не блокируется. Разработчиков интересуют нестандартные форматы запросов и особенности обработки HTTP. Ведь отсутствие дыр в самом WAF ещё не гарантирует, что он перекроет дорогу к уязвимому приложению.

Для PT AF PRO выплаты за проблемы высокой опасности составляют 150-300 тысяч рублей, за критические — 300-500 тысяч. В облачной программе за высокий уровень предусмотрено 50-200 тысяч рублей, за критический — до 500 тысяч.

Размер вознаграждения зависит от подтверждённого влияния находки. Одной теории или отчёта сканера недостаточно: нужен воспроизводимый сценарий с практическим риском.

По словам директора по продуктам AppSec и WAF Антона Жаболенко, результаты будут использовать для доработки правил и детекторов.

RSS: Новости на портале Anti-Malware.ru