



Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

Тема коронавируса (COVID-19) процветает: 2500 кибератак за сутки

С понедельника исследователи в области кибербезопасности фиксируют существенно возросшее число атак, в которых злоумышленники используют тему нового коронавируса (COVID-19) для привлечения внимания пользователей.

Специалисты компании ESET 16 марта обнаружили волну атак двух семейств вредоносных программ, использующих тему COVID-19. В период с десяти часов утра до пяти часов вечера преступники успели заразить 2500 жертв.

Что примечательно, на прошлой неделе исследователи тоже фиксировали эксплуатирующие тему COVID-19 кибератаки, но их было существенно меньше — всего десятки за сутки.

Иржи Кропак, один из экспертов ESET, убеждён, что скачок вчерашних атак спровоцирован двумя киберпреступными группировками. В настоящее время неизвестно, какие конкретно это группы, однако специалист уточнил: используемые в атаках вредоносы способны загружать дополнительные программы в систему жертвы, а также могут красть персональные данные.

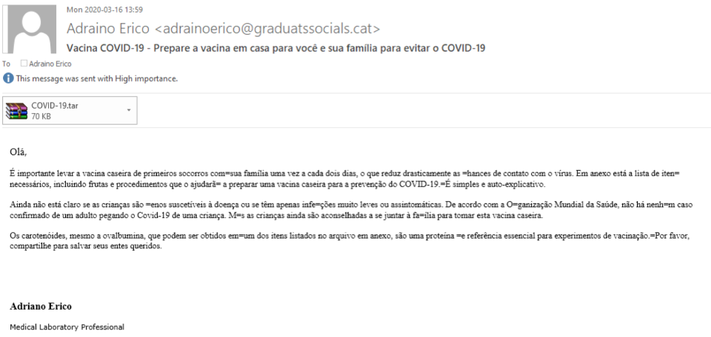
Злоумышленники атакуют системы Windows, начиная свои кампании со стандартного метода — фишинга. С образцом одного из вредоносных писем, пришедшим одному из пользователей из Испании, можно ознакомиться ниже.

Обратите внимание, что к письму прикреплён TAR-архив, в названии которого упоминается официальное имя нового вируса. Преступники утверждают, что в самом архиве находится информация о вакцине.

К слову, не только команда ESET озадачена возросшей активностью киберпреступников. Компания Proofpoint также сообщила о скачке подобных кибератак. Стоит признать, что злоумышленники будут по максимуму использовать тему COVID-19, пока она не потеряет актуальность.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru