



Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft опубликовала план автоматического обновления драйверов Windows

Microsoft рассказала о своих планах организовать автоматическое обновление драйверов, чтобы уменьшить число багов и проблем, с которыми регулярно сталкиваются пользователи Windows 10.

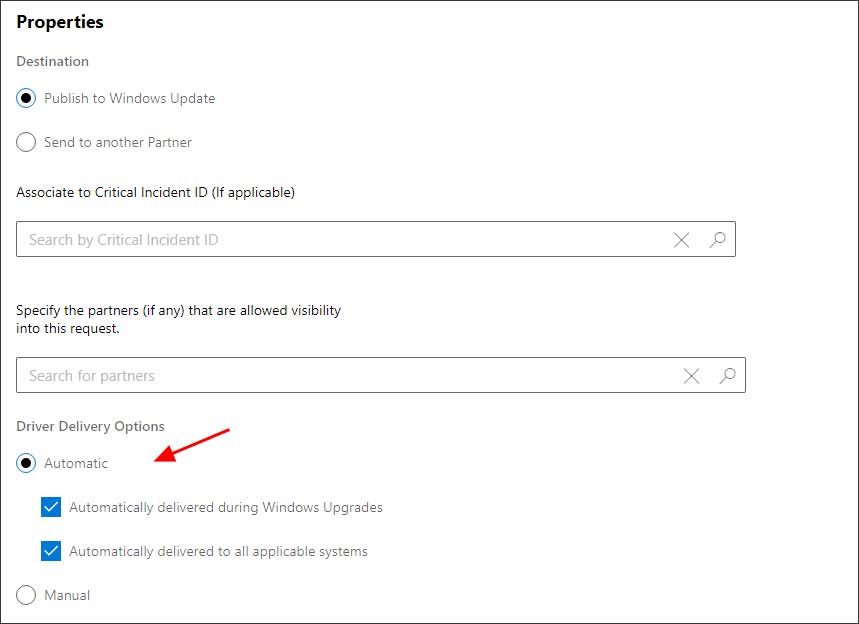
Принцип работы такого рода апдейтов заключается в следующем: если в специальной настройке будет отмечено, что драйвер должен доставляться автоматически, Microsoft сама загрузит и установит его в Windows 10.

Тем не менее такой подход тоже может принести массу проблем, поскольку пользователи наверняка столкнутся с аппаратными конфликтами. В первую очередь непредсказуемость возникает из-за огромной пользовательской базы Windows.

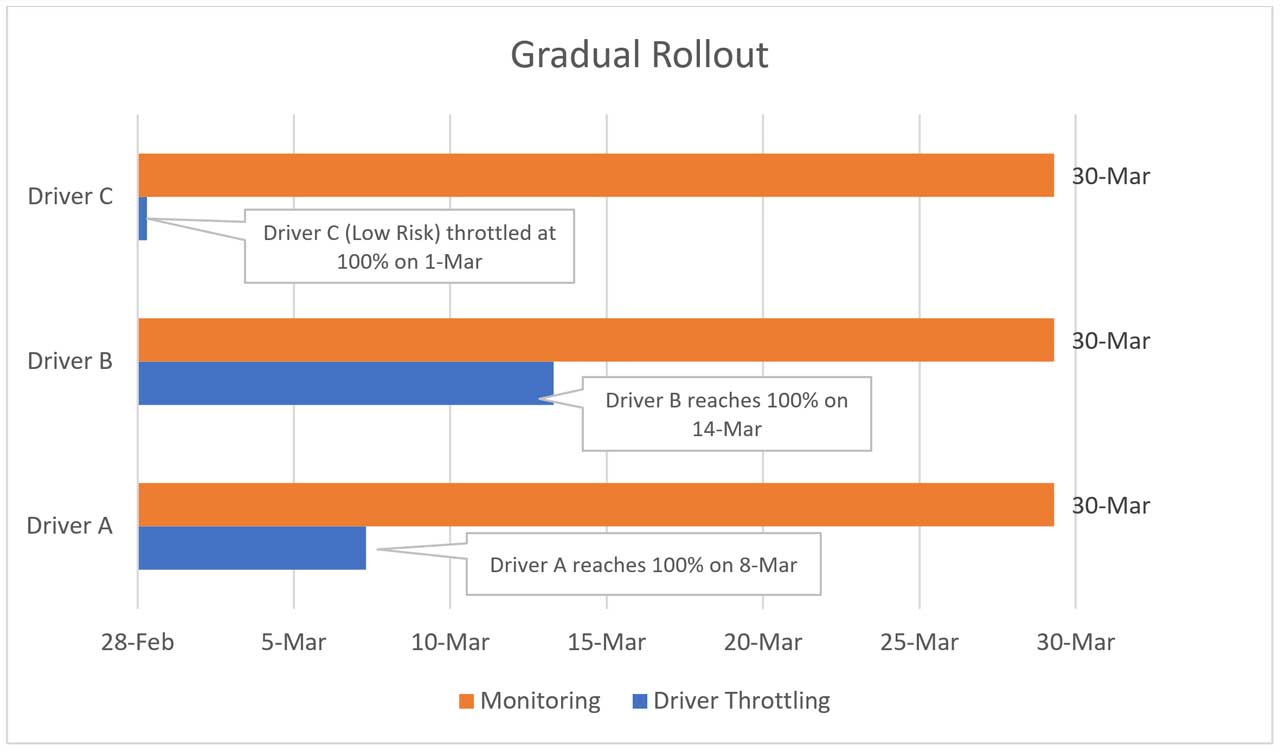
Чтобы свести к минимуму количество багов, Microsoft планирует постепенно рассылать новые драйверы. Сначала их получит лишь небольшая группа людей, выбранная программными средствами. Если не возникнет никаких серьёзных последствий, драйвер получат остальные пользователи Windows 10.

Как именно Microsoft выберет первую группу для установки драйвера? Здесь всё просто — техногиганта интересуют компьютеры на Windows 10, готовые делиться самой подробной информацией о сбоях в работе и багах. Именно они будут получать драйверы, а Microsoft будет анализировать приходящие от них данные.

По словам корпорации, первая стадия займёт приблизительно восемь дней, а дальнейшая рассылка драйверов может уложиться в 30 дней.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru