



Баг Tor допускает JavaScript даже при самых безопасных настройках

Баг Tor допускает JavaScript даже при самых безопасных настройках

Баг Tor допускает JavaScript даже при самых безопасных настройках

Представители Tor Project предупредили пользователей о серьёзном баге, из-за которого браузер Tor может выполнять JavaScript-код на веб-страницах, даже если пользователь специально заблокировал эту возможность.

Разработчики в настоящее время работают над устранением этого недочёта, однако конкретных сроков выхода патча не назвали.

Возможность блокировать выполнение JavaScript на веб-страницах — одна из главных функций браузера Tor. Именно поэтому этот интернет-обозреватель любят использовать люди, для которых безопасный сёрфинг на первом месте.

В прошлом уже были замечены эксплойты, использующие JavaScript для раскрытия реального IP-адреса пользователя Tor. Некоторые из этих эксплойтов помогали выйти на преступников, а вот другие использовались совсем не из благих побуждений.

Команда разработчиков безопасного браузера на днях сообщила об обнаружении бага в настройках безопасности Tor. Когда пользователь настраивает программу на самый безопасный из всех возможных уровней, JavaScript всё равно выполняется на страницах сайтов, хотя должен блокироваться.

«Мы в курсе наличия бага, из-за которого JavaScript работает даже при самых безопасных настройках браузера. Мы работаем над патчем, а пока вы можете просто вручную заблокировать JavaScript отдельно», — пишут разработчики.

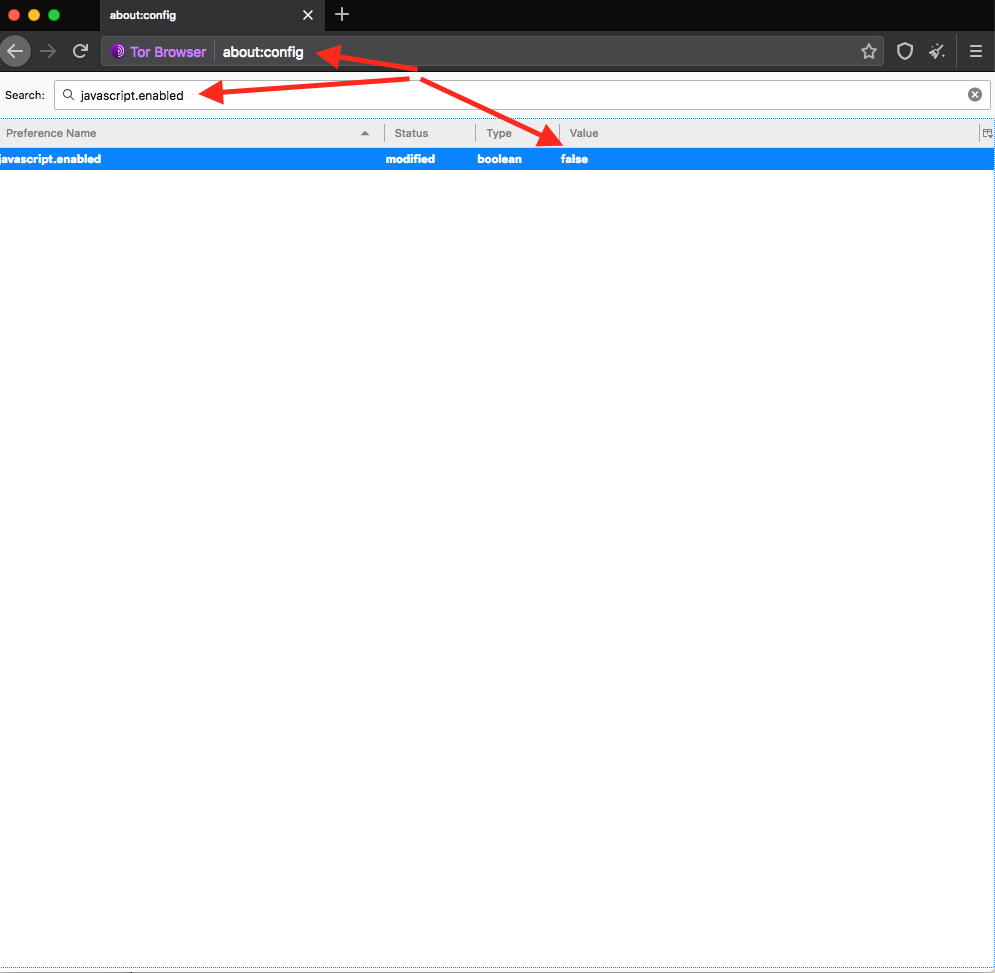
Чтобы отключить JavaScript, выполните следующие шаги:

  1. Наберите в строке браузера about:config.
  2. Выполните поиск по javascript.enabled.
  3. Переведите Value в состояние false.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru