



Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Компания Avast отключила один из основных компонентов своего антивирусного движка. Причиной послужила серьёзная уязвимость, позволяющая киберпреступникам проникнуть в системы пользователей.

Проблему безопасности обнаружил известный исследователь в области кибербезопасности из компании Google Тэвис Орманди.

По словам специалиста, брешь затрагивает движок JavaScript, который является внутренним компонентом антивируса Avast. Этот движок используется для анализа JavaScript-кода, чтобы защитить пользователей от вредоносов до того, как они отработают в браузерах и email-клиентах.

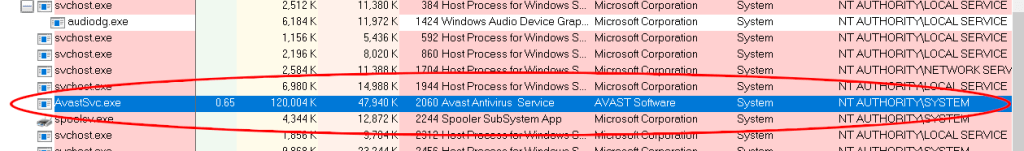
Орманди подчеркнул, что фактически уязвимость затрагивает основной процесс антивируса — AvastSvc.exe, запущенный с правами SYSTEM. Этот процесс загружает движок, в задачи которого входит анализ сетевого трафика.

«Любая уязвимость в этом процессе будет расцениваться как критическая, поскольку удалённые злоумышленники смогут легко ей воспользоваться», — объясняет эксперт.

Орманди также опубликовал специальный инструмент, который он использовал в своих тестах.

«Мы приостановили один из уровней безопасности в антивирусе Avast, который называется эмулятор сценариев. Эмулятор сценариев — одна из наших технологий, которая используется для обнаружения расширенных и запутанных образцов вредоносного ПО. 9 марта исследователь опубликовал инструмент, с помощью которого можно попытаться найти (и, следовательно, использовать) уязвимости в эмуляторе сценариев. Приостановив эмулятор, мы не позволим злоумышленникам находить и эксплуатировать ошибки. У нас нет никаких свидетельств того, что эта ошибка была использована до приостановки. Важно отметить, что возможности защиты других уровней безопасности антивирусных продуктов не затрагиваются, поэтому пользователям не нужно предпринимать какие-либо действия со своим антивирусом. Avast готовит изменения к эмулятору сценариев и предоставит обновление при повторной активации эмулятора сценариев», — гласит официальное заявление Avast.

Подпишитесь на новости

Мошенники создали сайты для проверки вымышленных табельных номеров

Телефонные мошенники обзавелись собственной системой подтверждения личности. Злоумышленники создали сеть фальшивых сайтов, где жертве предлагают проверить табельный номер якобы сотрудника правоохранительных органов. О схеме рассказали специалисты компании Ф6/F6.

Сценарий рассчитан на тех, кто начал сомневаться в звонящем. Вместо уговоров мошенник предлагает проверку: найдите в поисковике «Сервис проверки федеральных госслужащих» или «Межведомственный портал идентификации». Названия солидные, только сами сервисы вымышленные.

На поддельном сайте можно ввести номер и получить карточку с ФИО, должностью, рейтингом и датой приёма на работу. Есть и возможность загрузить документ по одноразовому коду. Всё это — декорации, которые должны придать словам незнакомца официальный вес. Мошенник фактически предлагает проверить себя в базе, которую контролируют мошенники.

Такие ресурсы встраивают в многоэтапные схемы. Сначала человека убеждают перейти по ссылке или назвать код из СМС. Затем подключаются лжеправоохранители: пугают последствиями уже совершённого действия и предлагают следовать новым указаниям. Фальшивая карточка сотрудника помогает подавить оставшиеся сомнения.

По словам экспертов F6, преступники усложняют сценарии и добавляют всё больше участников и инструментов, чтобы отключить критическое мышление жертвы.

Карточка на сайте, который подсказал сам звонящий, его полномочий не подтверждает. Проверять такую историю стоит через независимо найденные официальные контакты ведомства. А коды из СМС незнакомцу не нужны — каким бы убедительным ни выглядел его табельный номер.

RSS: Новости на портале Anti-Malware.ru