



Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Avast отключил JavaScript-движок антивируса из-за критической уязвимости

Компания Avast отключила один из основных компонентов своего антивирусного движка. Причиной послужила серьёзная уязвимость, позволяющая киберпреступникам проникнуть в системы пользователей.

Проблему безопасности обнаружил известный исследователь в области кибербезопасности из компании Google Тэвис Орманди.

По словам специалиста, брешь затрагивает движок JavaScript, который является внутренним компонентом антивируса Avast. Этот движок используется для анализа JavaScript-кода, чтобы защитить пользователей от вредоносов до того, как они отработают в браузерах и email-клиентах.

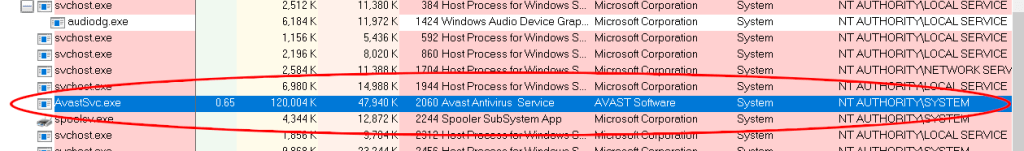
Орманди подчеркнул, что фактически уязвимость затрагивает основной процесс антивируса — AvastSvc.exe, запущенный с правами SYSTEM. Этот процесс загружает движок, в задачи которого входит анализ сетевого трафика.

«Любая уязвимость в этом процессе будет расцениваться как критическая, поскольку удалённые злоумышленники смогут легко ей воспользоваться», — объясняет эксперт.

Орманди также опубликовал специальный инструмент, который он использовал в своих тестах.

«Мы приостановили один из уровней безопасности в антивирусе Avast, который называется эмулятор сценариев. Эмулятор сценариев — одна из наших технологий, которая используется для обнаружения расширенных и запутанных образцов вредоносного ПО. 9 марта исследователь опубликовал инструмент, с помощью которого можно попытаться найти (и, следовательно, использовать) уязвимости в эмуляторе сценариев. Приостановив эмулятор, мы не позволим злоумышленникам находить и эксплуатировать ошибки. У нас нет никаких свидетельств того, что эта ошибка была использована до приостановки. Важно отметить, что возможности защиты других уровней безопасности антивирусных продуктов не затрагиваются, поэтому пользователям не нужно предпринимать какие-либо действия со своим антивирусом. Avast готовит изменения к эмулятору сценариев и предоставит обновление при повторной активации эмулятора сценариев», — гласит официальное заявление Avast.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru