



Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные RAM-модули смартфонов и компьютеров уязвимы перед Rowhammer

Современные модули оперативной памяти до сих пор уязвимы перед атаками вида Rowhammer, о чём свидетельствует новое исследование, представленное общественности сегодня. Опасность всё ещё присутствует, хотя производители уже шесть лет пытаются избавить пользователей от этой угрозы.

Все контрмеры разработчиков и вендоров объединили под общим названием Target Row Refresh (TRR), они представляют собой комбинацию программных и аппаратных патчей, постепенно внедряемых в RAM-модули с 2014 года.

Первыми защиту TRR получили модули DDR4, после чего в течение нескольких лет производители были уверены в том, что им удалось справиться с проблемой Rowhammer.

Однако новое исследование под названием «TRRespass: Exploiting the Many Sides of Target Row Refresh» (PDF) с новой стороны освещает данную угрозу для оперативной памяти. Специалисты швейцарского и голландского университетов создали специальный инструмент TRRespass, с помощью которого можно адаптировать старый вид Rowhammer для атак на новые модули памяти с защитой TRR.

«Мы хотим прояснить нюансы, касающиеся внутренних механизмов TRR, а также развенчать миф о безопасности, которую якобы гарантируют эти меры защиты», — пишут в исследовании эксперты.

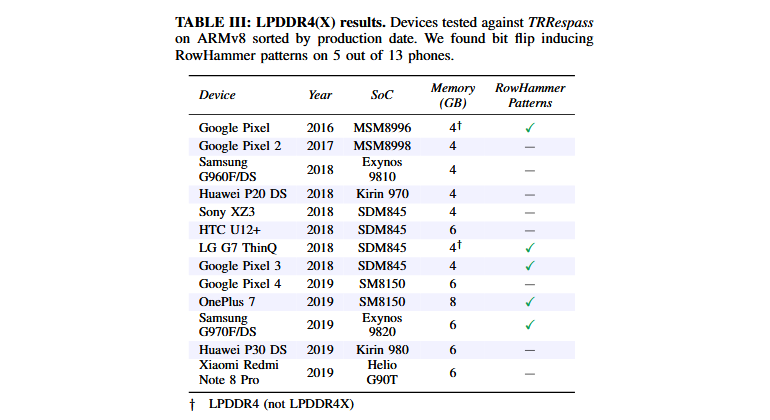
«Наш инструмент TRRespasss доказывает, что даже последнее поколение модулей DDR4 с защитой TRR уязвимо перед атаками вида Rowhammer. Более того, проверив чипы LPDDR4(X), мы пришли к выводу, что и они восприимчивы к Rowhammer».

Согласно отчёту специалистов, модули LPDDR4, используемы в смартфонах Google, LG, OnePlus и Samsung также затронуты уязвимостью.

Подпишитесь на новости

Мошенники предлагают скачать GTA 6 до релиза и крадут данные россиян

Мошенники рассылают россиянам предложения установить шестую часть Grand Theft Auto раньше официального выхода, который назначен на 19 ноября. Вместо игры жертва получает вредоносный файл или фишинговую ссылку. Злоумышленники охотятся за сохраненными в браузере паролями, данными банковских карт и криптокошельков.

Об этом РИА Новости рассказал эксперт по информационной безопасности компании «Стахановец» Алексей Миронов.

По его словам, спрос на неофициальные сборки подогревают слухи о скором выходе игры на компьютере. При этом Rockstar Games выпускает GTA 6 только на PlayStation 5 и Xbox Series X|S, а версию для компьютеров компания пока даже не анонсировала.

Миронов предупреждает, что вредоносная программа может запускаться как обычная игра, чтобы жертва ничего не заподозрила. Хуже всего, если на компьютер попадет шифровальщик; он зашифрует личные файлы, после чего мошенники потребуют выкуп.

«Восстановление без резервной копии часто невозможно», — считает эксперт.

Миронов советует не верить сообщениям о ранних ПК-версиях GTA и не скачивать игру из неофициальных источников. На игровых и платежных аккаунтах стоит включить двухфакторную аутентификацию, а перед вводом данных карты проверять адрес сайта. Резервные копии важных файлов эксперт рекомендует хранить на отдельном носителе.

RSS: Новости на портале Anti-Malware.ru