



Новая уязвимость процессоров Intel действует обратно Meltdown

Новая уязвимость процессоров Intel действует обратно Meltdown

Новая уязвимость процессоров Intel действует обратно Meltdown

Команда специалистов из различных университетов совместно с сотрудниками Bitdefender рассказали о новой уязвимости, затрагивающей процессоры Intel. Проблема получила имя Load Value Injection (LVI), она открывает ряд потенциальных атак на CPU.

Несмотря на то, что LVI можно использовать в атаках лишь теоретически, Intel решил выпустить обновление прошивки, задача которого — снизить риски.

Помимо этого, корпорация обещает разобраться с LVI на аппаратном уровне, но это будет реализовано только в процессорах следующего поколения.

Чтобы понять, что собой представляет LVI, достаточно представить старую и хорошо всем знакомую уязвимость Meltdown, которую обнаружили в январе 2018 года. Так вот, LVI — это противоположность Meltdown с технической точки зрения.

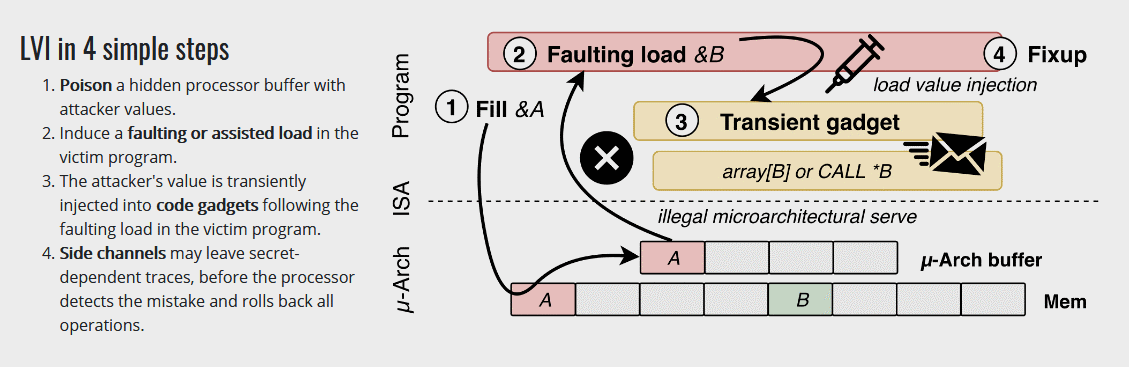
Если с помощью Meltdown атакующий мог прочитать данные приложений из памяти процессора, то LVI позволяет внедрить код непосредственно в CPU. Специалисты разложили LVI на четыре простых шага, представив следующую инфографику:

В настоящее время наличие LVI подтверждено лишь в процессорах Intel, однако эксперты не исключают, что эта проблема безопасности затрагивает и AMD с ARM.

Исследователи также выяснили, что в теории возможна и удалённая эксплуатация LVI. Для этого атакующему нужно заманить жертву на специальный сайт, который задействует вредоносный код JavaScript.

Днём ранее мы писали о новой уязвимости, затрагивающей процессоры от AMD, выпущенные в период с 2011 по 2019 год.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru