



Пользователям Windows 10 1909 дают попробовать иконки в стиле Fluent

Пользователям Windows 10 1909 дают попробовать иконки в стиле Fluent

Пользователям Windows 10 1909 дают попробовать иконки в стиле Fluent

Microsoft начала рассылать пользователям систем Windows 10 1909 новые иконки системных приложений, выполненные в стиле «Fluent». Пока обновлённое оформление получили только пять программ.

В феврале корпорация из Редмонда обещала выпустить новые иконки для приложений «Почта» и «Календарь». Сначала их должны были получить участники программы тестирования Windows 10 Insiders, а уже потом (в течение нескольких месяцев) — обычные пользователи.

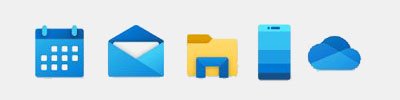
Однако на сегодняшний день обновлённые иконки доступны лишь для пяти программ: Календаря, Почты, Проводника, Телефона и OneDrive. Выглядят они следующим образом:

В нововведении используется дизайн Fluent, поддерживаемый наиболее популярными операционными системами — Windows, iOS и Android, а также веб-приложениями. Таким образом, разработчики могут создавать единый пользовательский интерфейс и иконки для каждой платформы.

«Подобная реализация также предлагает целостный кросс-платформенный язык оформления. Иконка, уже знакомая нам по Windows 10, будет выглядеть так же на Android, iOS и macOS. Другими словами, вы будет гораздо проще ориентироваться в приложениях, поскольку будете видеть знакомые программы», — объясняют в блоге дизайнеры Microsoft.

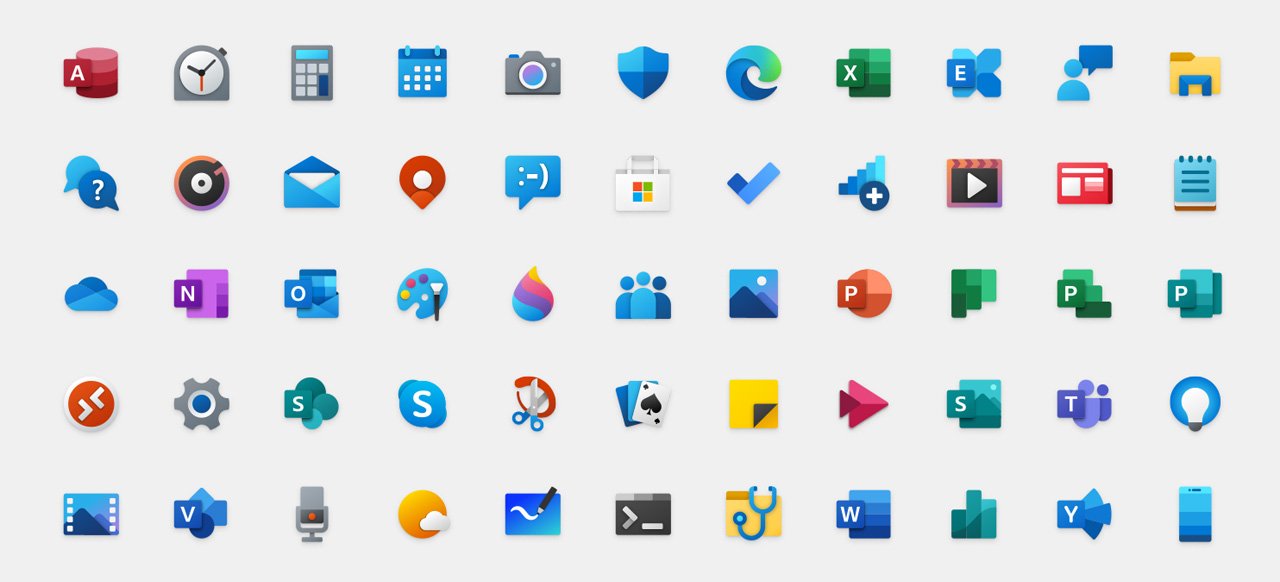
Полный набор иконок в стиле Fluent для Windows 10 можно просмотреть ниже:

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru