



В браузер Brave интегрировали архив Сети Wayback Machine

В браузер Brave интегрировали архив Сети Wayback Machine

В браузер Brave интегрировали архив Сети Wayback Machine

Разработчики браузера Brave интегрировали в программу веб-сервис Wayback Machine, теперь пользователи смогут просмотреть архивные копии удалённых веб-страниц, а также попасть на недоступные по причине внутренних проблем ресурсы.

Wayback Machine — самый знаменитый на сегодняшний день архив Сети, разработанный и поддерживаемый некоммерческой организацией Archive.org. С помощью Wayback Machine пользователи могут сохранять снимки веб-страниц, чтобы впоследствии обращаться к ним как к архивным копиям.

Такие возможности приходятся как нельзя кстати, когда речь заходит об отслеживании изменений на сайте или нужен доступ к удалённым со временем веб-страницам. «Интернет всё помнит», как говорится.

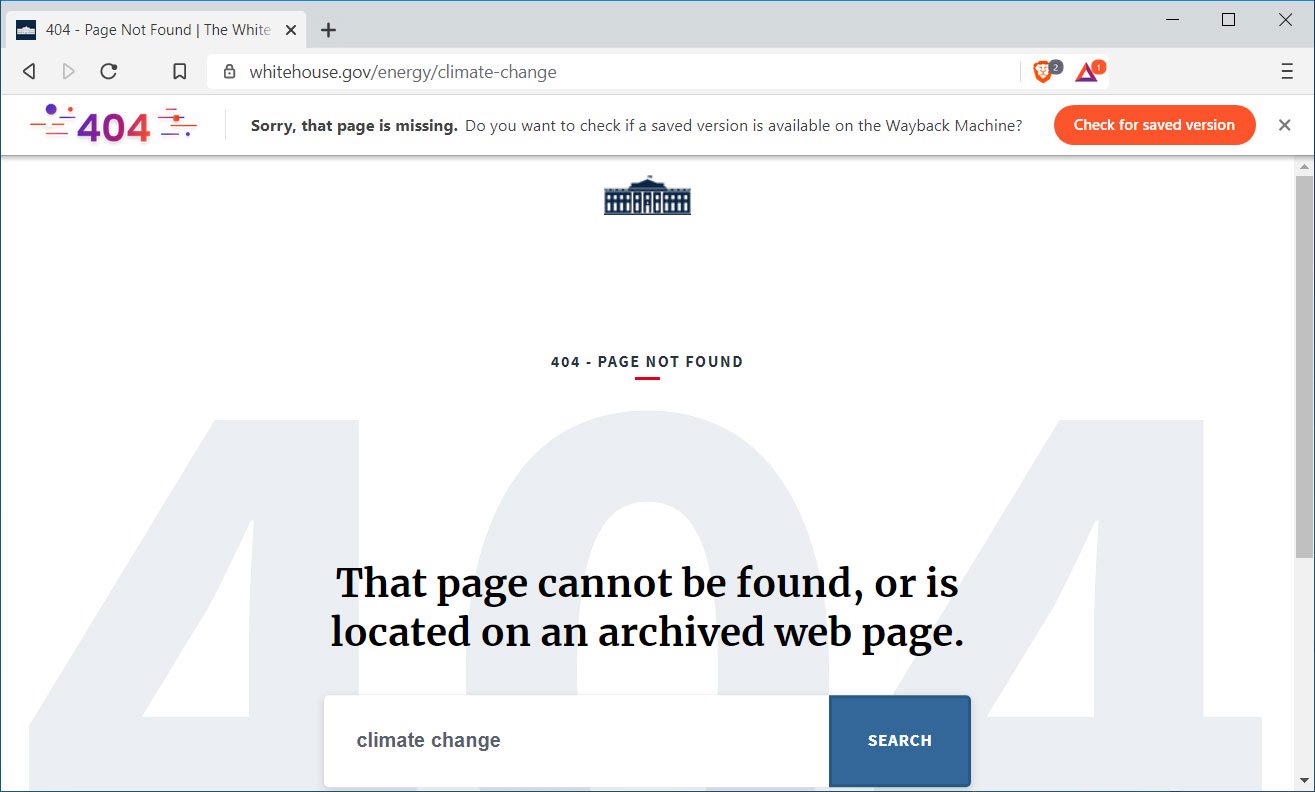
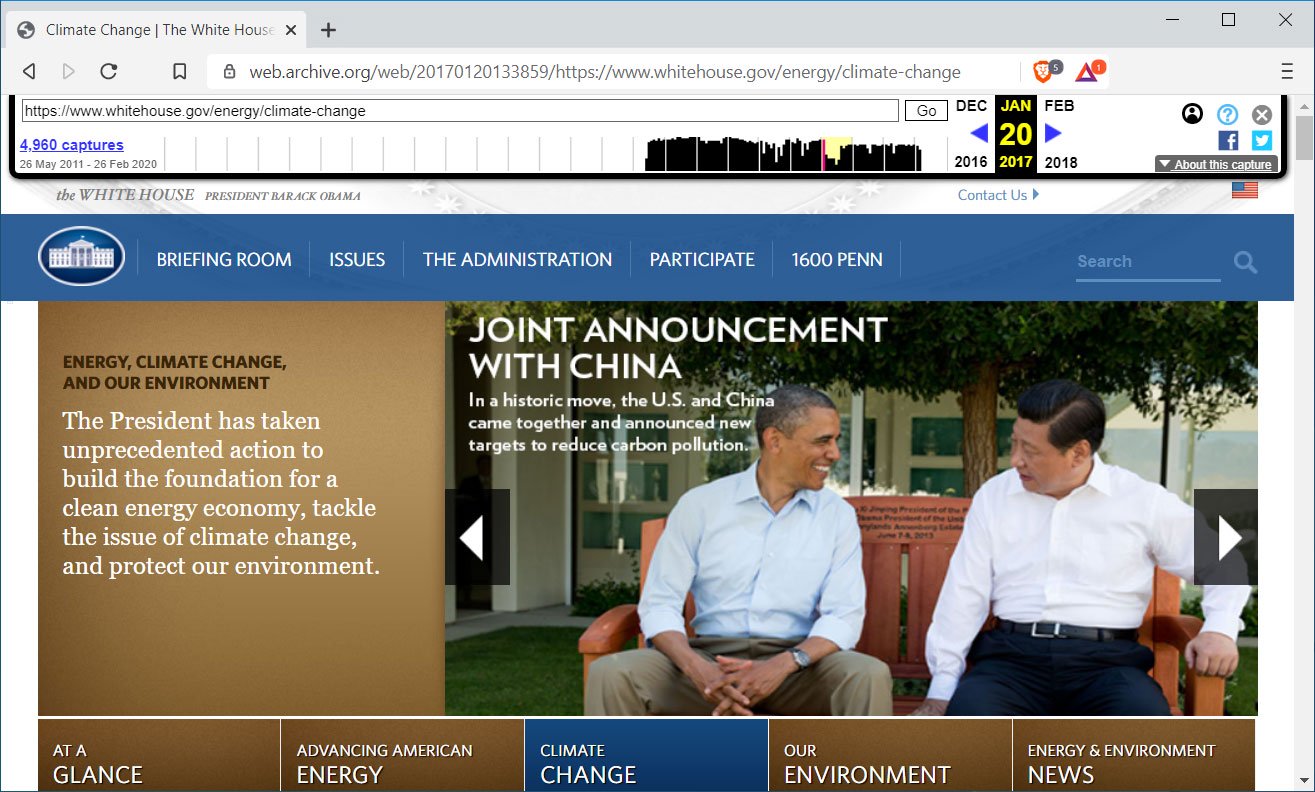
С выпуском Brave 1.4 разработчики оснастили браузер очень полезными возможностями — если какая-либо веб-страница возвращает ошибку «404 Not Found», интернет-обозреватель предложит пользователю загрузить копию страницы из архива Wayback Machine.

В качестве примера создатели Brave приводят страницу официального ресурса Whitehouse.gov, посвящённую вопросам изменения климата. Как известно, эта страница была удалена после прихода Трампа к власти — в настоящее время она отдаёт «404 Not Found».

Если пользователь нажмёт на кнопку «Check for saved version», браузер проверит наличие сохранённой копии в Wayback Machine, после чего загрузит её.

Скачать Brave Browser 1.4 можно здесь.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru