



PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

Positive Technologies выпустила 9-ю версию системы анализа трафика PT Network Attack Discovery (PT NAD), которая позволит пользователям увидеть, на каком этапе находятся злоумышленники. Также в обновленной версии на 30% увеличено число определяемых протоколов, благодаря чему обеспечивается большая прозрачность сети.

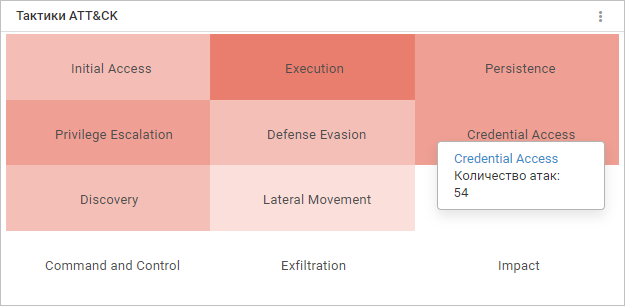
В новой версии PT NAD появилась тепловая карта с тактиками по модели MITRE ATT&CK. Функция поможет пользователям понять, на какой стадии атаки находятся злоумышленники, и оперативно узнать о применяемых ими техниках. Чем больше атак на инфраструктуру организации совершено при помощи отдельной тактики, тем ярче цвет ее заливки. При выборе тактики на тепловой карте в интерфейсе PT NAD отображается список связанных с нею техник и количество попыток атак. Это, в свою очередь, позволит быстрее определить компенсирующие меры.

Рисунок 1. Виджет с тепловой картой тактик ATT&CK

В новой версии системы также расширен набор определяемых и разбираемых сетевых протоколов. Теперь PT NAD детектирует 73 протокола (вместо 56 в предыдущей версии). Среди новых — специфичные проприетарные протоколы, которые иногда встречаются в сетях крупных российских компаний.

Определение протоколов дает понимание, в каком объеме и какого рода сетевые соединения устанавливаются внутри корпоративной сети. Это особенно актуально в связи с растущей подозрительной активностью в сетевой инфраструктуре организаций России и стран СНГ — анализ их трафика показал, что следы компрометации имеют сети 97% крупных компаний.

Другие улучшения в обновленной версии PT NAD нацелены на повышение удобства работы с продуктом. Улучшены функции фильтрации сессий, появилась фильтрация данных по группам сетевых узлов и возможность экспортировать данные виджетов.

Подпишитесь на новости

Офисные Chrome-аддоны с 2,3 млн установок собирают посещаемые URL

Офисный редактор в браузере может интересоваться не только вашим документом. Bay Area Labs связала с OffiDocs группу из 60 расширений Chrome с суммарно 2,3 млн установок. У 37 из них исследователи обнаружили отправку полных адресов посещённых страниц на серверы, связанные с компанией.

Код, примеры запросов и список расширений опубликованы в исследовании Bay Area Labs.

В группу входят редакторы документов, таблиц и PDF, инструменты работы с изображениями и другие привычные утилиты. Несколько расширений имеют отметку Featured в Chrome Web Store.

По данным исследователей, адреса страниц кодируются в шестнадцатеричный формат и передаются вместе с уникальным идентификатором пользователя. Поскольку это кодирование, восстановить исходный URL несложно.

Полный адрес может содержать поисковый запрос, ссылку для входа или параметры доступа к документу. Поэтому речь не просто о статистике популярных сайтов. Некоторые расширения также способны по ответу сервера перенаправить открытую вкладку на другую страницу.

Отдельные претензии к VPNOnline. По данным отчёта, он использует HTTP-прокси и собирает адреса по списку ключевых слов, который операторы могут менять без обновления расширения.

Кому в итоге передаются собранные данные, исследователи достоверно не установили. Но уже описанного достаточно, чтобы пересмотреть список браузерных помощников.

RSS: Новости на портале Anti-Malware.ru