



PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

Positive Technologies выпустила 9-ю версию системы анализа трафика PT Network Attack Discovery (PT NAD), которая позволит пользователям увидеть, на каком этапе находятся злоумышленники. Также в обновленной версии на 30% увеличено число определяемых протоколов, благодаря чему обеспечивается большая прозрачность сети.

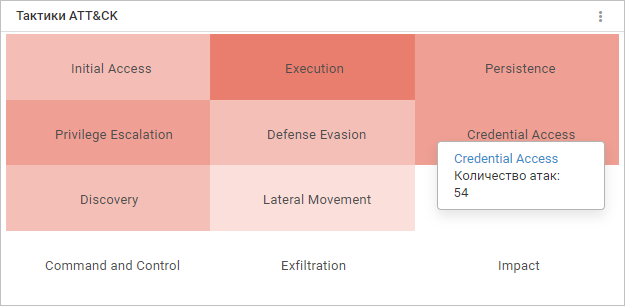
В новой версии PT NAD появилась тепловая карта с тактиками по модели MITRE ATT&CK. Функция поможет пользователям понять, на какой стадии атаки находятся злоумышленники, и оперативно узнать о применяемых ими техниках. Чем больше атак на инфраструктуру организации совершено при помощи отдельной тактики, тем ярче цвет ее заливки. При выборе тактики на тепловой карте в интерфейсе PT NAD отображается список связанных с нею техник и количество попыток атак. Это, в свою очередь, позволит быстрее определить компенсирующие меры.

Рисунок 1. Виджет с тепловой картой тактик ATT&CK

В новой версии системы также расширен набор определяемых и разбираемых сетевых протоколов. Теперь PT NAD детектирует 73 протокола (вместо 56 в предыдущей версии). Среди новых — специфичные проприетарные протоколы, которые иногда встречаются в сетях крупных российских компаний.

Определение протоколов дает понимание, в каком объеме и какого рода сетевые соединения устанавливаются внутри корпоративной сети. Это особенно актуально в связи с растущей подозрительной активностью в сетевой инфраструктуре организаций России и стран СНГ — анализ их трафика показал, что следы компрометации имеют сети 97% крупных компаний.

Другие улучшения в обновленной версии PT NAD нацелены на повышение удобства работы с продуктом. Улучшены функции фильтрации сессий, появилась фильтрация данных по группам сетевых узлов и возможность экспортировать данные виджетов.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru