



PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

PT Network Attack Discovery отображает стадию атаки по матрице ATT&CK

Positive Technologies выпустила 9-ю версию системы анализа трафика PT Network Attack Discovery (PT NAD), которая позволит пользователям увидеть, на каком этапе находятся злоумышленники. Также в обновленной версии на 30% увеличено число определяемых протоколов, благодаря чему обеспечивается большая прозрачность сети.

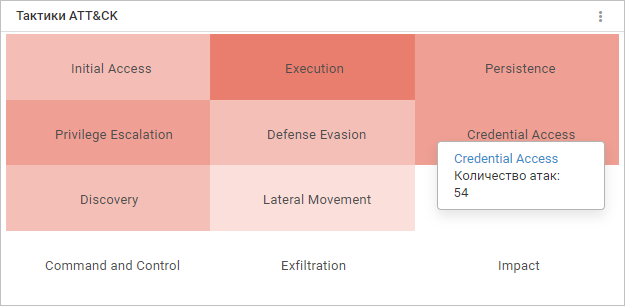
В новой версии PT NAD появилась тепловая карта с тактиками по модели MITRE ATT&CK. Функция поможет пользователям понять, на какой стадии атаки находятся злоумышленники, и оперативно узнать о применяемых ими техниках. Чем больше атак на инфраструктуру организации совершено при помощи отдельной тактики, тем ярче цвет ее заливки. При выборе тактики на тепловой карте в интерфейсе PT NAD отображается список связанных с нею техник и количество попыток атак. Это, в свою очередь, позволит быстрее определить компенсирующие меры.

Рисунок 1. Виджет с тепловой картой тактик ATT&CK

В новой версии системы также расширен набор определяемых и разбираемых сетевых протоколов. Теперь PT NAD детектирует 73 протокола (вместо 56 в предыдущей версии). Среди новых — специфичные проприетарные протоколы, которые иногда встречаются в сетях крупных российских компаний.

Определение протоколов дает понимание, в каком объеме и какого рода сетевые соединения устанавливаются внутри корпоративной сети. Это особенно актуально в связи с растущей подозрительной активностью в сетевой инфраструктуре организаций России и стран СНГ — анализ их трафика показал, что следы компрометации имеют сети 97% крупных компаний.

Другие улучшения в обновленной версии PT NAD нацелены на повышение удобства работы с продуктом. Улучшены функции фильтрации сессий, появилась фильтрация данных по группам сетевых узлов и возможность экспортировать данные виджетов.

Подпишитесь на новости

Apple закрыла 329 дыр, включая доступ к камере iPhone без разрешения

Apple выпустила большую порцию патчей для iPhone, iPad и macOS. Обновления от 26 октября закрывают как минимум 329 уникальных уязвимостей. Некоторые позволяют добраться до пользовательских данных или камеры.

Подробности опубликованы в официальных бюллетенях Apple, включая описание патчей iOS 27.2 и iPadOS 27.2.

Одна из опасных проблем — CVE-2026-86990 в CoreMedia: вредоносное приложение могло получить доступ к камере без разрешения пользователя. В Apple Intelligence исправили CVE-2026-86987, которая могла позволить удалённому атакующему получить конфиденциальные данные на поддерживаемых iPhone и iPad.

Несколько ошибок WebKit допускали выполнение произвольного кода при обработке специально подготовленного веб-контента. Другие исправления касаются обхода настроек приватности, повреждения памяти и сбоев приложений.

В сумме по бюллетеням набралось 1265 записей CVE, но это не 1265 разных дыр: одни и те же проблемы встречаются в нескольких ОС. Обновления получили и некоторые старые ветки систем.

RSS: Новости на портале Anti-Malware.ru