



Microsoft игнорирует проблему поддоменов, которые можно перехватить

Microsoft игнорирует проблему поддоменов, которые можно перехватить

Microsoft игнорирует проблему поддоменов, которые можно перехватить

Исследователь в области безопасности указал на проблему Microsoft — корпорация пока не может должным образом управлять тысячами поддоменов. В результате злоумышленники могут получить над ними контроль и в дальнейшем использовать их в атаках на пользователей.

На лазейку для потенциальных киберпреступников обратил внимание Мишель Гаше, специалист в области кибербезопасности и разработчик из компании NIC.gp.

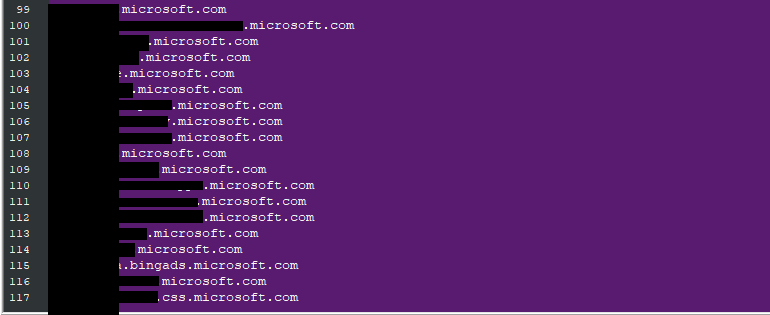
Оказалось, что на протяжении последних трёх лет Гаше сообщал о некорректно сконфигурированных субдоменах Microsoft. Вся суть крылась в неправильно настроенных DNS-записях.

При этом эксперт уточнил, что корпорация из Редмонда его просто игнорировала. Другими словами, либо Microsoft потихоньку устраняла бреши, либо просто не обращала внимания на отчёты Гаше.

После проверки исследователь выяснил, что Microsoft устранила уязвимости лишь у 5%-10% поддоменов. Всего за 2019 год Гаше направил Microsoft информацию о 259 неправильно сконфигурированных поддоменов microsoft.com.

Из этого числа техногигант исправил конфигурацию только у нескольких поддоменов. По словам самого Гаше, процент исправленных Microsoft конфигураций находится между 5 и 10.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru