



Microsoft игнорирует проблему поддоменов, которые можно перехватить

Microsoft игнорирует проблему поддоменов, которые можно перехватить

Microsoft игнорирует проблему поддоменов, которые можно перехватить

Исследователь в области безопасности указал на проблему Microsoft — корпорация пока не может должным образом управлять тысячами поддоменов. В результате злоумышленники могут получить над ними контроль и в дальнейшем использовать их в атаках на пользователей.

На лазейку для потенциальных киберпреступников обратил внимание Мишель Гаше, специалист в области кибербезопасности и разработчик из компании NIC.gp.

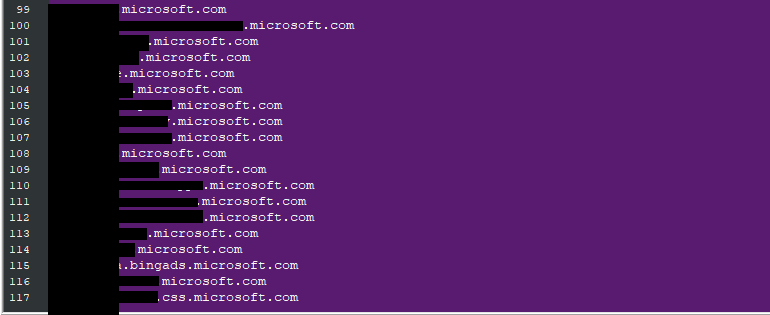
Оказалось, что на протяжении последних трёх лет Гаше сообщал о некорректно сконфигурированных субдоменах Microsoft. Вся суть крылась в неправильно настроенных DNS-записях.

При этом эксперт уточнил, что корпорация из Редмонда его просто игнорировала. Другими словами, либо Microsoft потихоньку устраняла бреши, либо просто не обращала внимания на отчёты Гаше.

После проверки исследователь выяснил, что Microsoft устранила уязвимости лишь у 5%-10% поддоменов. Всего за 2019 год Гаше направил Microsoft информацию о 259 неправильно сконфигурированных поддоменов microsoft.com.

Из этого числа техногигант исправил конфигурацию только у нескольких поддоменов. По словам самого Гаше, процент исправленных Microsoft конфигураций находится между 5 и 10.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru