


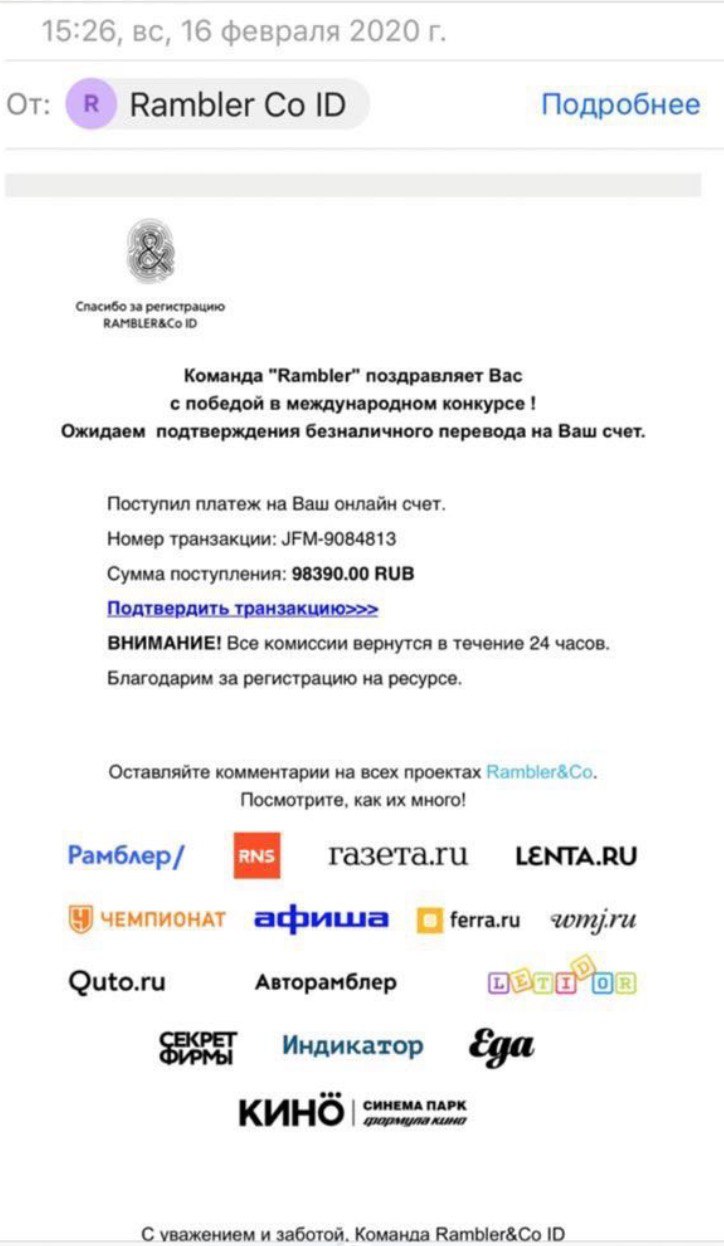

Мошенники выманивали данные карт, представляясь командой Rambler

Мошенники выманивали данные карт, представляясь командой Rambler

Мошенники выманивали данные карт, представляясь командой Rambler

Киберпреступники прибились к новой «хайповой» теме в Сети — многоступенчатая мошенническая схема строится на маскировке под Ежесезонную премию «Лайк года 2020». Как обычно бывает при таких разводах, пользователям обещают крупный денежный приз.

Злоумышленники утверждают, что пользователь может получить деньги за любой лайк, поставленный им на просторах интернета. Якобы специальный алгоритм выберет такой лайк случайно.

Специалисты компании Group-IB совместно с Rambler Group вычислили более 1000 доменов, связанных с данной мошеннической кампанией. Чтобы придать своей рассылке легитимный вид, злоумышленники использовали почтовые серверы оператора фискальных данных (ОФД), которые перед этим успешно взломали.

После этого мошенники начали рассылать пользователям письма от имени команды Rambler. Само собой, в адрес представителей настоящего Rambler посыпались жалобы, после чего компания решила провести собственное расследование, к которому привлекла Group-IB.

Долее Group-IB выяснила, что преступники пытались склонить своих адресатов поучаствовать в премии «Лайк года 2020». Помимо электронных писем, передаваемых посредством взломанных серверов, злоумышленники использовали для доставки уведомлений и Google Календарь.

Здесь в ход вступала социальная инженерия, благодаря которой мошенники выманивали данные платёжных карт. Жертвам обещали денежный приз в размере от $100 до $2000.

Подпишитесь на новости

«В общак»: подпись к банковскому переводу может закончиться проверкой

Комментарий к переводу — не лучшее место для импровизированного стендапа. Подписи вроде «взятка», «откат» или «в общак» могут вызвать вопросы у банка и привести к ограничениям, предупредила юрист Мери Валишвили.

Как сообщает РИА Новости, доцент РЭУ имени Плеханова объяснила: автоматизированные банковские системы учитывают текст, но не обязаны понимать намерение пошутить.

При этом единого публичного списка опасных слов нет. Банки самостоятельно настраивают алгоритмы и не раскрывают полные перечни маркеров подозрительных операций. Поэтому речь не об универсальном правиле.

Внимание могут привлечь и вполне бытовые комментарии: «за маникюр», «за ЖКУ», «по договору». Сами формулировки не запрещены, однако регулярность поступлений, одинаковые суммы и другие обстоятельства могут сформировать подозрительный для комплаенс-системы паттерн.

Для обычных частных переводов Валишвили рекомендует не добавлять лишние комментарии. Если платеж имеет юридическое значение, она советует указывать конкретные реквизиты документа, например номер и дату договора займа. Для коллективных сборов можно использовать предусмотренные банком инструменты с обозначенной целью.

Главный вывод — писать фактическое назначение платежа без двусмысленных украшений. Другу шутка может понравиться, а банковскому контролю после нее потребуются объяснения.

RSS: Новости на портале Anti-Malware.ru