



С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

С помощью уязвимостей в VPN Иран пробэкдорил компании по всему миру

Исследователи из компании ClearSky, специализирующейся на кибербезопасности, изучили кампании иранских правительственных хакеров и выяснили, что основная цель таких группировок в 2019 году заключалась в эксплуатации максимального количества уязвимостей в корпоративных VPN-сервисах.

Многим экспертам прошлый год запомнился постоянно всплывающими проблемами безопасности в VPN. Среди уязвимых сервисов были отмечены разработки Pulse Secure, Palo Alto Networks, Fortinet и Citrix.

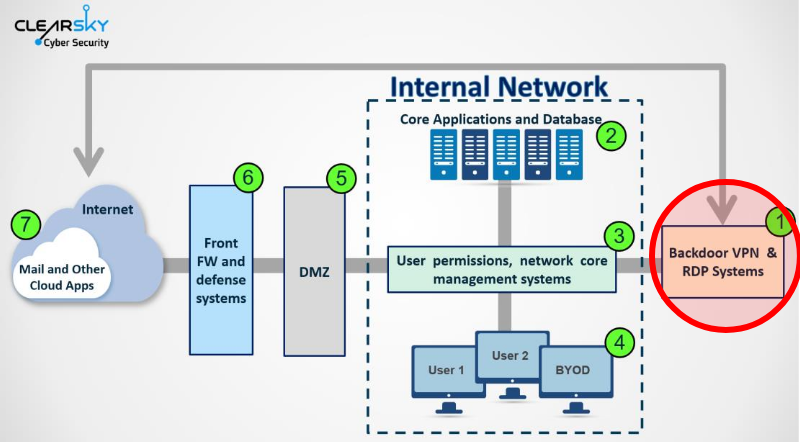
Согласно отчёту ClearSky, иранские хакеры старались как можно скорее использовать бреши в VPN, информация о которых уже просочилась в общий доступ. Конечной целью была установка бэкдоров в сети компаний по всему миру.

По словам исследователей, киберпреступники атаковали ИТ, телекоммуникационную, нефтяную, газовую и авиационную сферы. Отдельные атаки произошли спустя какие-то часы после раскрытия информации о соответствующих VPN-уязвимостях.

Команда ClearSky заявила, что их отчёт рассеивает миф о том, что иранские хакеры менее одарённые и опасные, чем российские, китайские или северокорейские. Отчасти «компетентность» киберпреступников из Ирана подтверждается разработанной ими методикой, позволяющей в самые короткие сроки использовать свежие уязвимости в атаках.

Таким образом, в 2019 году Иран задействовал следующие бреши в своих операциях: CVE-2019-11510 в Pulse Secure Connect VPN, CVE-2018-13379 в Fortinet FortiOS VPN и CVE-2019-1579 в Palo Alto Networks Global Protect.

Помимо этого, правительственные хакеры разработали собственные вредоносные программы, адаптированные под свои цели:

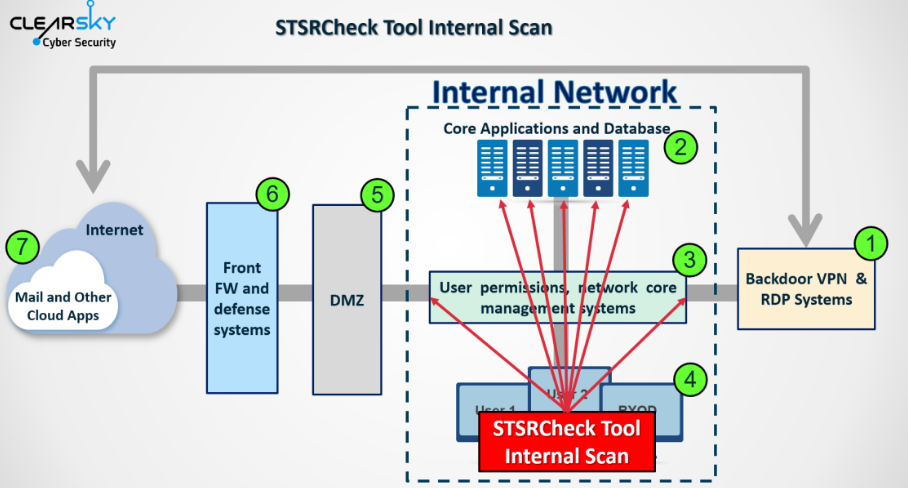
  • STSRCheck — инструмент для маппинга баз данных и открытых портов.
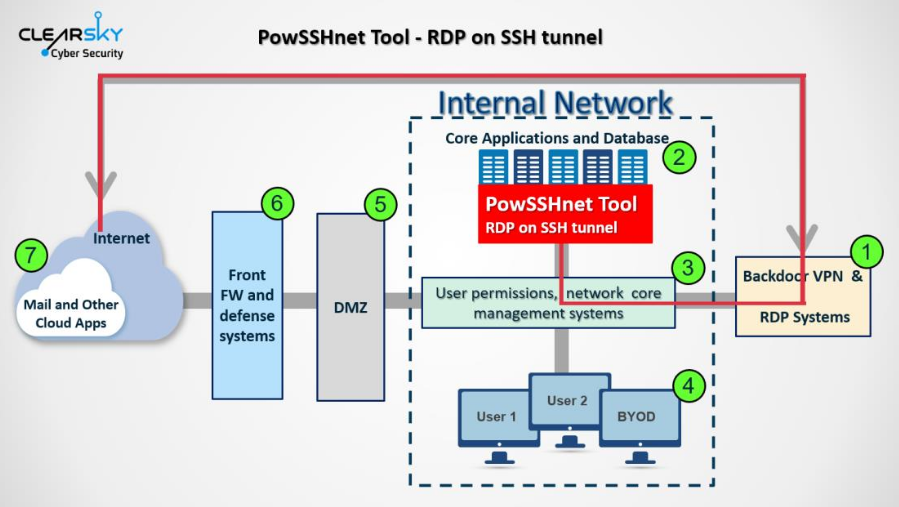
  • POWSSHNET — бэкдор собственной разработки, осуществляющий туннелирование RDP-over-SSH.
  • Кастомные VBScripts — скрипты для загрузки текстовых файлов с командных серверов C&C.
  • Port.exe — инструмент для сканирования портов определённого IP-адреса.

Подпишитесь на новости

Рынок микроэлектроники в России может достичь 1,5 трлн рублей

России понадобится больше чипов, однако есть вопрос, кто их произведёт. Сбербанк подготовил три сценария развития спроса на микроэлектронику до 2036 года для стратегии «Объединённой микроэлектронной компании». В базовом варианте потребление почти удвоится: с эквивалента 0,8-1 млн кремниевых пластин диаметром 200 мм в 2025 году до 1,6-1,8 млн.

В деньгах рынок может вырасти с 500-600 млрд до 1,4-1,5 трлн рублей. Документ изучил CNews.

Оптимистичный сценарий предусматривает спрос на 2-2,2 млн пластин, консервативный — на 1,1-1,3 млн. Разница зависит от выполнения проектов, темпов локализации и запуска производств.

Главный двигатель роста — импортозамещение: оно должно обеспечить около 0,6 млн дополнительных пластин. Естественное расширение рынка добавит примерно 0,2 млн. Около 57% спроса приходится на вычислительную инфраструктуру и телеком — серверы, хранилища и сетевое оборудование.

Но одними прогнозами технологический разрыв не закрыть. Память и логические микросхемы формируют более 60% спроса, причём около 70% этого сегмента связано с технологиями, пока недоступными российским производителям.

До 2030 года в развитие ОМК планируют вложить 1 трлн рублей: 750 млрд из бюджета и 250 млрд от Сбербанка. Спрос обещает вырасти. Производственные возможности ещё предстоит подтянуть.

RSS: Новости на портале Anti-Malware.ru