



В 2019 году Google Play Protect заблокировал 1,9 млрд Android-вредоносов

В 2019 году Google Play Protect заблокировал 1,9 млрд Android-вредоносов

В 2019 году Google Play Protect заблокировал 1,9 млрд Android-вредоносов

Система защиты Google Play Protect, которую предустанавливают на каждое официальное мобильное устройство на Android, за 2019 год смогла заблокировать более 1,9 млрд попыток установки вредоносных приложений. Речь идёт о софте, размещённом в сторонних магазинах.

Большинству пользователей уже давно известно, что есть официальный магазин приложений — Google Play Store, а есть аналоги, где «подцепить» вредоносную программу гораздо проще, поскольку никто толком не проверяет опубликованный софт.

Согласно статистике, количество заблокированных Google Play Protect установок возросло. Например, в 2017 и 2018 годах сообщалось лишь о 1,6 миллиарде.

Такие показатели могут свидетельствовать о следующем: во-первых, Google Play Protect стал лучше ловить мобильные угрозы, во-вторых — можно смело говорить о росте числа пользователей, которых удаётся заманить в сторонние магазины и заставить установить сомнительный софт.

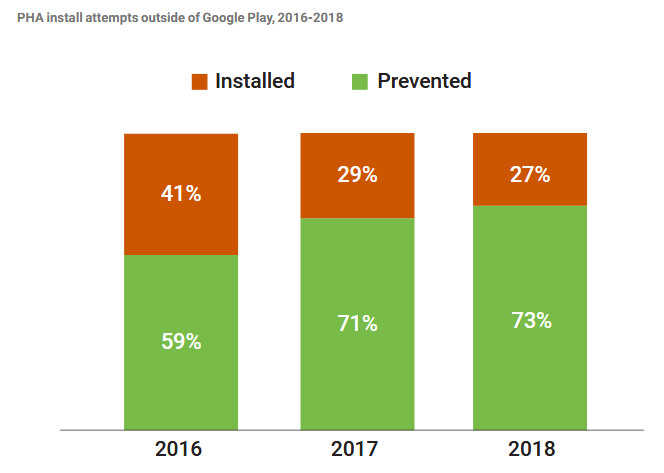
На представленной ниже инфографике, опубликованной ранее Google, можно отследить динамику детектирования и блокировки подозрительных или вредоносных приложений:

Ещё раз напомним, что устанавливать на смартфон программы из ненадёжных источников — не самая лучшая идея. Лучше попытаться найти аналог в Google Play Store, а в некоторых случаях даже полезнее заплатить за действительно качественное приложение с хорошими функциональными возможностями.

Подпишитесь на новости

Подозрительным клиентам банков предложили лимит пополнения в 30 тыс. рублей

Группа депутатов и сенаторов внесла в Госдуму законопроект, по которому банки с 1 марта 2028 года должны будут ограничивать клиентов, подозреваемых в сомнительных операциях. Для таких людей внесение наличных на свои счета и переводы от других граждан ограничат суммой 30 тысяч рублей в месяц, причем для каждого вида операций лимит отдельный.

Проводить их банки должны будут через Систему быстрых платежей. Подробности законопроекта приводит «Интерфакс».

Признаки подозрительных операций будет определять Банк России по согласованию с Росфинмониторингом, а данные о рисках по конкретным клиентам регулятор станет передавать в банки.

Если банк найдет такие операции у клиента, по которому есть сведения ЦБ, он обязан ввести ограничения не позднее следующего рабочего дня.

В тот же срок банк должен уведомить клиента. Ограничения могут действовать до года. Если подозрительные операции повторятся в течение трех лет после снятия ограничений, их введут на два года, и закрытие счета с открытием нового в том же банке их не снимет.

Клиент сможет представить документы, которые подтверждают, что оснований для ограничений нет, и банк обязан ответить в течение семи рабочих дней. В суд можно обратиться только после досудебного обжалования. Если банк повторно нарушит новые требования в течение года, у него могут отозвать лицензию.

В пояснительной записке авторы пишут, что теневые финансовые услуги переместились в P2P-переводы между счетами физлиц. По их словам, через такие переводы рассчитываются за наркотики, в анонимных криптообменниках, нелегальных онлайн-казино и при мошенничестве.

RSS: Новости на портале Anti-Malware.ru