



Вредонос RobbinHood борется с антивирусами с помощью драйвера Gigabyte

Вредонос RobbinHood борется с антивирусами с помощью драйвера Gigabyte

Вредонос RobbinHood борется с антивирусами с помощью драйвера Gigabyte

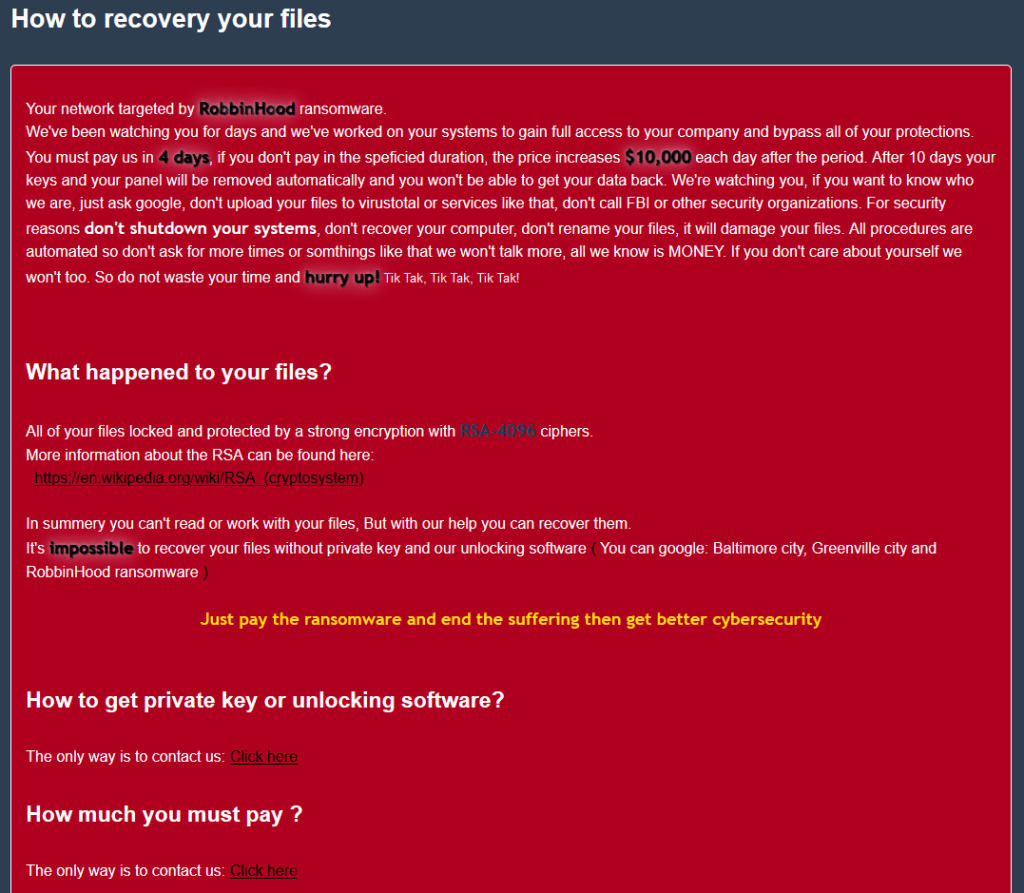
Распространяющие шифровальщик RobbinHood киберпреступники эксплуатируют уязвимость в драйвере Gigabyte для установки своего вредоносного неподписанного драйвера, предназначенного для отключения антивирусных продуктов.

Таким образом, перед началом шифрования злоумышленники пытаются деактивировать все установленные на рабочих станциях защитные решения.

В обычных условиях процессы защитных механизмов в системах Windows можно завершить только с помощью драйверов уровня ядра. Чтобы уберечь пользователей от таких атак, Microsoft внедрила механизм проверки подписи — только подписанные корпорацией драйверы можно установить в систему.

Теперь же исследователи из компании Sophos описали новую технологию, используемую киберпреступниками для распространения вымогателя RobbinHood.

Первым делом атакующие инсталлируют в систему известный уязвимый драйвер Gigabyte (GDRV.SYS), подписанный Microsoft, а затем задействуют брешь в нём для отключения функции проверки подписи драйверов.

Уязвимость отслеживается под идентификатором CVE-2018-19320, она затрагивает ныне устаревший набор программного обеспечения Gigabyte. В описанных Sophos атаках преступники задействовали исполняемый файл Steel.exe.

Список подлежащих завершению антивирусных процессов находится в файле PLIST.TXT, к которому, к сожалению, исследователи не смогли получить доступ.

Подпишитесь на новости

В Drupal закрыли критическую брешь с возможностью атаки без аутентификации

Команда Drupal выпустила патч для критической уязвимости в модуле Field UI, которая при определённых сочетаниях компонентов позволяет удалённо выполнять код. Хотя для атаки недостаточно одного ядра CMS, как минимум один известный сценарий не требует аутентификации. Пароль администратора в таком случае злоумышленнику вообще не понадобится.

Условия эксплуатации и заплатки описаны в официальном бюллетене Drupal. Уязвимость получила идентификатор CVE-2026-108097.

Опасные пути атаки появляются в сочетании со сторонними модулями. Собственный код сайта также может сделать уязвимую функциональность доступной.

Исправления входят в Drupal 11.4.10, 11.3.19 и 10.6.19. Временной мерой разработчики называют удаление модуля Field UI на период обновления. Защита Drupal Steward перекрывает часть известных вариантов атаки, но не все возможные.

Отдельно закрыта RCE-уязвимость CVE-2026-108099 в дополнительном модуле Entity List. Для него требуется версия 3.0.10; здесь также известен сценарий без аутентификации при сочетании с другими модулями.

Ещё до публикации патчей команда предупреждала, что эксплойты могут появиться за часы или дни. При этом сообщения об уже идущих атаках в бюллетенях нет.

RSS: Новости на портале Anti-Malware.ru