



Учёные научились извлекать данные с физически изолированных компьютеров

Учёные научились извлекать данные с физически изолированных компьютеров

Учёные научились извлекать данные с физически изолированных компьютеров

Израильские учёные описали и продемонстрировали новый способ кражи данных с физически изолированных компьютеров. Метод специалистов задействует настройки яркости LCD-дисплеев.

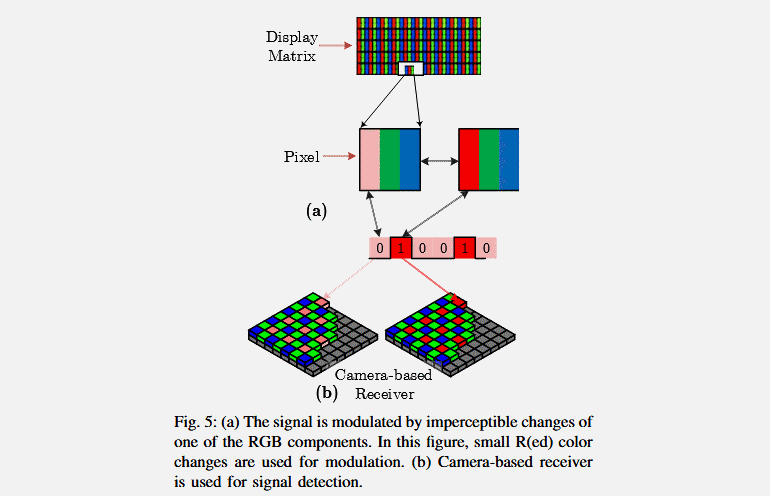
По словам представивших новую технику экспертов, в настройки яркости можно внести небольшие изменения, которые не распознает человеческий глаз. А вот специальный алгоритм сможет вычленить эти нюансы из видеопотока.

Статья учёных описывает новый метод кражи данных, однако изначально они предупреждают, что пользователям нечего опасаться — вряд ли киберпреступники будут пользоваться столь изощрёнными способами.

Разработанный вид атаки получил имя BRIGHTNESS, он создавался специально для физически изолированных компьютеров, которые не подключены к Сети. Подобные устройства, как правило, можно встретить в государственных учреждениях, где хранятся секретные документы.

Особо одарённые хакеры могут, конечно, заразить такие компьютеры через подключённый USB-накопитель, однако похитить данные с физически изолированного компьютера куда сложнее.

И здесь включились израильские учёные, которые якобы нашли способ извлечь данные с заражённых изолированных устройств.

Сам алгоритм выглядит приблизительно так:

  1. Хакеры заражают изолированную систему.
  2. Вредонос собирает все данные, которые необходимо похитить.
  3. Вредонос изменяет настройки яркости дисплея.
  4. Настройки регулируются таким образом, чтобы соответствовать бинарному шаблону 0/1, благодаря которому предаётся файл — один бит за раз.
  5. Далее идёт запись экрана заражённого компьютера.
  6. Видео анализируется, а файл собирается воедино за счёт анализа разных показателей яркости экрана.

На опубликованном специалистами видео показан сам процесс:

Подпишитесь на новости

Cloud.ru представил платформу для поиска опасных настроек в облаке

Публичное хранилище с приватными данными, лишние права у сервисного аккаунта, виртуальная машина с ненужным доступом из интернета — иногда для инцидента достаточно неудачной настройки. Cloud.ru представила Evolution Protection Platform, собственное решение класса CNAPP для выявления таких рисков. Сейчас платформа проходит закрытое тестирование с крупными российскими компаниями.

О возможностях решения Cloud.ru рассказала в своём корпоративном блоге на CISOCLUB.

За проверку конфигураций отвечает модуль CSPM. При изменении настроек облачных сервисов платформа обновляет сведения и запускает соответствующие проверки. Анализ работает внутри Cloud.ru Evolution, без установки агентов на виртуальные машины.

Компании могут использовать готовые наборы проверок или создавать собственные правила. Например, запретить публичные IP-адреса у машин в среде разработки.

Результаты доступны в интерфейсе облачной платформы. Уведомления можно получать по почте и передавать в рабочие инструменты через API и вебхуки.

В текущую версию также включены проверки защищённости ИИ-агентов, созданных на базе продуктов Cloud.ru Evolution. А вот обнаружение конфиденциальных данных через DSPM, сканирование уязвимостей виртуальных машин и контейнеров и ИИ-ассистент для приоритизации рисков пока находятся в планах.

RSS: Новости на портале Anti-Malware.ru