



Учёные научились извлекать данные с физически изолированных компьютеров

Учёные научились извлекать данные с физически изолированных компьютеров

Учёные научились извлекать данные с физически изолированных компьютеров

Израильские учёные описали и продемонстрировали новый способ кражи данных с физически изолированных компьютеров. Метод специалистов задействует настройки яркости LCD-дисплеев.

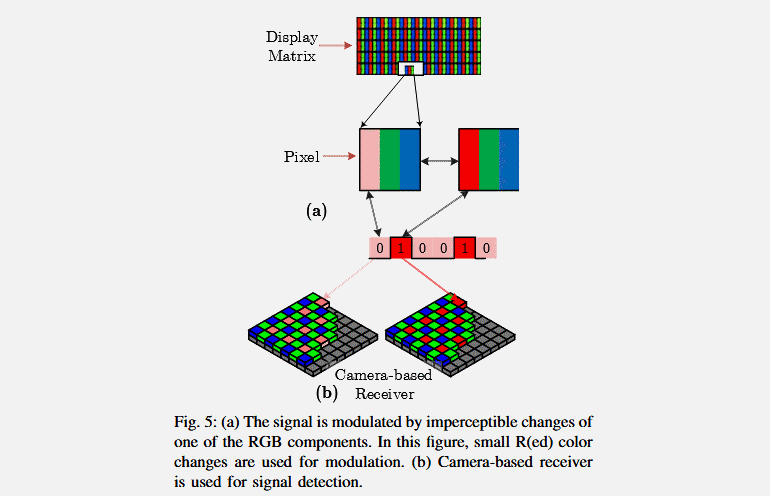
По словам представивших новую технику экспертов, в настройки яркости можно внести небольшие изменения, которые не распознает человеческий глаз. А вот специальный алгоритм сможет вычленить эти нюансы из видеопотока.

Статья учёных описывает новый метод кражи данных, однако изначально они предупреждают, что пользователям нечего опасаться — вряд ли киберпреступники будут пользоваться столь изощрёнными способами.

Разработанный вид атаки получил имя BRIGHTNESS, он создавался специально для физически изолированных компьютеров, которые не подключены к Сети. Подобные устройства, как правило, можно встретить в государственных учреждениях, где хранятся секретные документы.

Особо одарённые хакеры могут, конечно, заразить такие компьютеры через подключённый USB-накопитель, однако похитить данные с физически изолированного компьютера куда сложнее.

И здесь включились израильские учёные, которые якобы нашли способ извлечь данные с заражённых изолированных устройств.

Сам алгоритм выглядит приблизительно так:

  1. Хакеры заражают изолированную систему.
  2. Вредонос собирает все данные, которые необходимо похитить.
  3. Вредонос изменяет настройки яркости дисплея.
  4. Настройки регулируются таким образом, чтобы соответствовать бинарному шаблону 0/1, благодаря которому предаётся файл — один бит за раз.
  5. Далее идёт запись экрана заражённого компьютера.
  6. Видео анализируется, а файл собирается воедино за счёт анализа разных показателей яркости экрана.

На опубликованном специалистами видео показан сам процесс:

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru