



В Google Play Store выявили 24 правительственных приложения из КНР

В Google Play Store выявили 24 правительственных приложения из КНР

В Google Play Store выявили 24 правительственных приложения из КНР

В новом отчёте VPNpro исследователи предупреждают о компании, связанной с правительством Китая и стоящей за разработкой 24 опасных Android-приложений. По словам специалистов, эти программы установили 382 миллиона пользователей.

Изначально все эти приложения были доступны в официальном магазине Google Play Store. После установки они запрашивали нетипичные разрешения в системе.

Исследователи из компании VPNpro, изучавшие активность китайских разработчиков, вышли на компанию Shenzhen HAWK, связанную с Hi Security и другими четырьмя девелоперами. Было установлено, что VPN-сервис от Hi Security запрашивает опасные разрешения на Android-устройствах.

В свою очередь, Shenzhen HAWK является филиалом TCL Corporation — корпорации, которой отчасти владеют власти Китая.

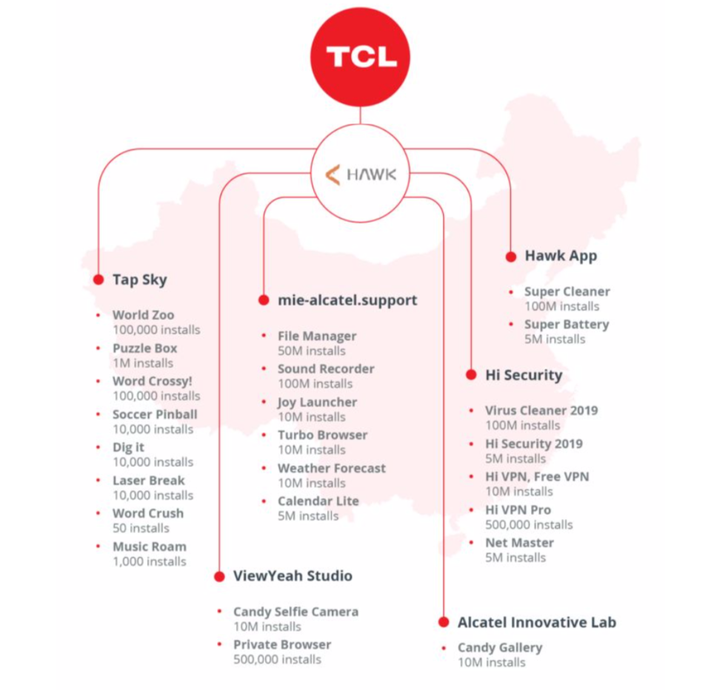
В опубликованном отчёте, команда VPNpro выделила пять разработчиков и 24 приложения, входящие в сеть Shenzhen HAWK.

Шесть из этих 24 программ запрашивали доступ к камере устройства, ещё две пытались добраться до функции звонков, 15 — к данным геолокации и внешнему хранилищу, 14 — к сбору данных о сети и девайсе пользователя. Ещё одно приложение пыталось записывать аудио и получить доступ к контактам.

Само собой, все собранные данные уходили прямиком на серверы разработчиков — другими словами, китайцам. Приводим полный список шпионских приложений вместе с разработчиками:

Tap Sky

  1. World Zoo
  2. Puzzle Box
  3. Word Crossy!
  4. Soccer Pinball
  5. Dig it
  6. Laser Break
  7. Word Crush
  8. Music Roam

Mie-Alcatel.Support

  1. File Manager
  2. Sound Recorder
  3. Joy Launcher
  4. Turbo Browser
  5. Weather Forecast
  6. Calendar Lite

ViewYeah Studio

  1. Candy Selfie Camera

Private Browser

Hawk App

  1. Super Cleaner
  2. Super Battery

Hi Security

  1. Virus Cleaner 2019
  2. Hi Security 2019
  3. Hi VPN, Free VPN
  4. Hi VPN Pro
  5. Net Master

Alcatel Innovative Lab

  1. Candy Gallery
Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru