



Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Новая утилита EmoCheck вычислит троян Emotet в вашей системе

Японская группа реагирования на чрезвычайные ситуации в киберпространстве выпустила инструмент, позволяющий пользователям Windows проверить, не проник ли в их систему троян Emotet.

Emotet является одной из самых активно распространяемых вредоносных программ. Как правило, он доставляется жертвам через фишинговые письма с вредоносными документами в формате Word.

Обычно злоумышленники маскируют такие электронные письма под счета, уведомления о доставке, приглашения, а в последних кампаниях — под рассылку о распространении коронавируса.

После установки Emotet использует заражённый компьютер для отправки спама и скачивает в систему дополнительные вредоносные программы. Особую опасность представляет работа Emotet в тандеме с банковским трояном Trickbot.

Другими словами, если вы обнаружили у себя в системе Emotet, скорее всего, ваши учётные данные, файлы cookies, история браузера, SSH-ключи и другая информация попала в руки третьих лиц.

Учитывая опасность Emotet, очень важно, чтобы жертвы смогли оперативно найти и удалить троян из системы. Для этого теперь можно использовать разработанную японскими специалистами утилиту EmoCheck.

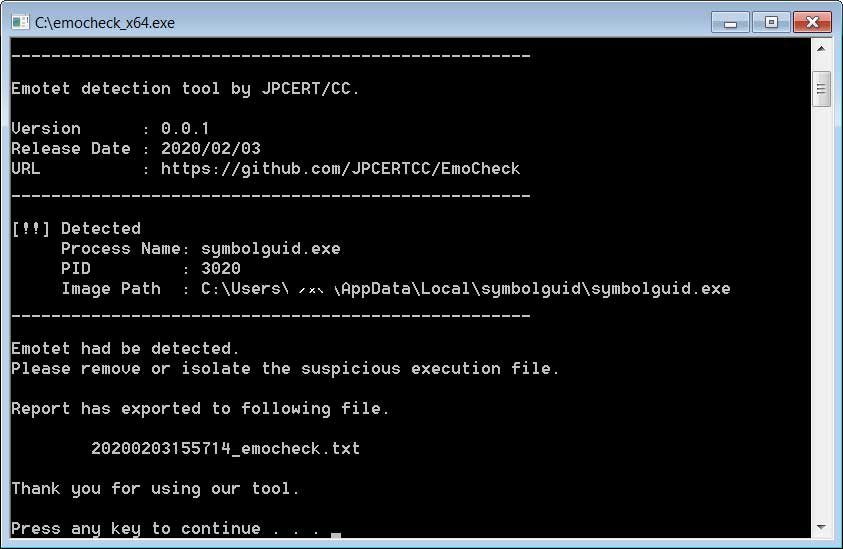
После загрузки распакуйте архив и запустите файл emocheck_x64.exe (для 64-битных систем) или emocheck_x86.exe (для 32-битных). В процессе запуска EmoCheck просканирует систему на присутствие Emotet.

Если вредонос будет обнаружен, инструмент выведет предупреждение, содержащее идентификатор процесса и расположение злонамеренного файла.

Всю необходимую информацию утилита сохранит в лог-файле — [путь к emocheck.exe]/дата и время_emocheck.txt.

Подпишитесь на новости

ГК Солар и F6 научили веб-шлюз кормить песочницу подозрительными файлами

ГК «Солар» и F6 подтвердили совместимость системы управления веб-доступом Solar webProxy с платформой динамического анализа файлов F6 Malware Detonation Platform. Интеграция должна быстрее выявлять неизвестные угрозы и не забивать песочницу безопасными шрифтами, иконками и прочим веб-мусором.

Как сообщили компании, Solar webProxy предварительно фильтрует поступающие через веб-канал объекты и по протоколу ICAP отправляет подозрительные файлы в F6 MDP.

Там их проверяют по репутации, статическим правилам и при необходимости запускают в изолированной виртуальной среде для анализа поведения.

Администраторы смогут сами выбрать степень паранойи: отправлять в песочницу больше файлов либо настроить точный предварительный отбор. Во втором случае вычислительные ресурсы не тратятся на заведомо служебные объекты, а очередь из действительно опасных файлов разбирается быстрее.

Проблема не теоретическая. По данным команды Solar webProxy, в 2025 году на архивы пришлось в среднем 37% веб-угроз. Вредоносную нагрузку удобно прятать внутри ZIP, RAR и 7Z, маскируя под документы, установщики и другие вполне приличные на вид файлы.

F6 Malware Detonation Platform умеет принудительно вскрывать и проверять файлы и ссылки в виртуальной среде, выявляя стилеры, кейлоггеры, шифровальщики и другую малварь.

Solar webProxy, в свою очередь, контролирует веб-трафик и решает, какие объекты действительно заслужили поездку в эту цифровую камеру допросов.

Интеграция ориентирована прежде всего на средние и крупные организации из финансового сектора, промышленности и госсектора, где через веб-шлюзы ежедневно проходят внушительные объёмы данных.

RSS: Новости на портале Anti-Malware.ru