



Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Баг sudo позволяет запустить команды с правами root (Linux и macOS)

Джо Венникс, сотрудник отдела безопасности Apple, выявил серьёзную уязвимость в утилите sudo. При определённых условиях вредоносная программа может задействовать эту брешь для выполнения команд с правами root. По словам эксперта, проблема затрагивает как Linux, так и macOS.

Sudo играет ключевую роль практически в каждой UNIX-подобной системе — она всегда идёт предустановленной на macOS и Linux.

Основное преимущество этой утилиты заключается в том, что она позволяет запускать приложения и команды с правами другого пользователя. При этом пользователь не обязан менять учётные записи или среду выполнения.

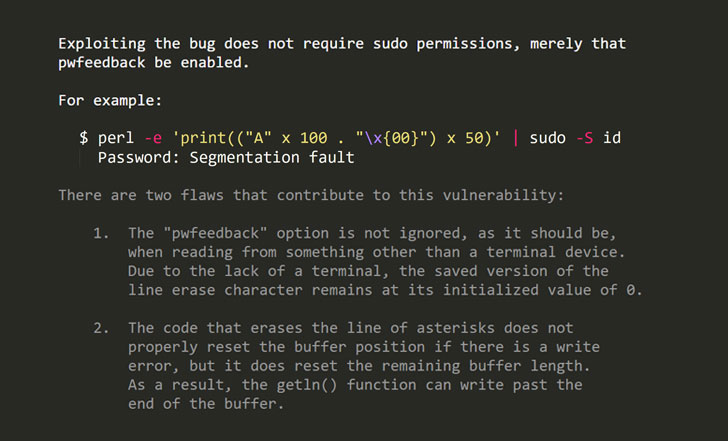
Новая уязвимость в sudo получила идентификатор CVE-2019-18634, её корень кроется в проблеме переполнения буфера, затрагивающей версии до 1.8.26.

Как сообщил Венникс, эксплуатация уязвимости возможна только в том случае, если в файле конфигурации включена опция «pwfeedback». Стоит отметить, что в большинстве случаев pwfeedback деактивирована в дефолтной конфигурации.

Однако некоторые дистрибутивы Linux всё же грешат включённой pwfeedback. Среди таких, например, Linux Mint и Elementary OS.

В этом случае любой пользователь может задействовать уязвимость, даже если у него нету sudo-прав.

«Баг можно использовать следующим образом — отправить большие входные данные sudo в момент, когда программа запрашивает пароль», — объяснил разработчики sudo Тодд Миллер.

Apple уже выпустила соответствующий патч. Всем пользователям рекомендуется установить его как можно скорее.

Подпишитесь на новости

Генпрокуратура предупредила Wikimedia о риске нежелательного статуса

Генпрокуратура России направила Wikimedia Foundation, поддерживающему «Википедию», предупреждение о возможном признании его деятельности нежелательной в стране. Об этом ведомство сообщило 19 ноября.

Согласно заявлению Генпрокуратуры, фонд ведёт информационную кампанию, которую ведомство считает направленной на дестабилизацию обстановки в России.

Конкретные публикации или действия Wikimedia, ставшие основанием для предупреждения, в сообщении не перечислены.

Ведомство заявило, что может признать деятельность организации нежелательной, если та продолжит действия, которые Генпрокуратура характеризует как деструктивную антироссийскую деятельность. О принятии такого решения в опубликованном сообщении не говорится.

Wikimedia Foundation — некоммерческая организация, обеспечивающая инфраструктуру «Википедии» и других вики-проектов. Как напоминает «Интерфакс», ранее Роскомнадзор включил фонд в перечень иностранных организаций, обязанных выполнять требования закона о приземлении. Российские суды также неоднократно штрафовали его за неудаление информации, запрещённой в РФ.

RSS: Новости на портале Anti-Malware.ru