



Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

Всего 5% пользователей могут распознать фишинговое письмо

С какой долей вероятности вы сможете вычислить фишинговое письмо? Большинство людей считают, что они без труда определят злонамеренные электронные сообщения, но на деле это не так — по данным Security.org, лишь 5% пользователей способны безошибочно распознать фишинг.

Исследователи оросили около тысячи человек, результаты многих могут удивить: 96% респондентов знали о фишинге, 88% считали, что могут вычислить такие письма.

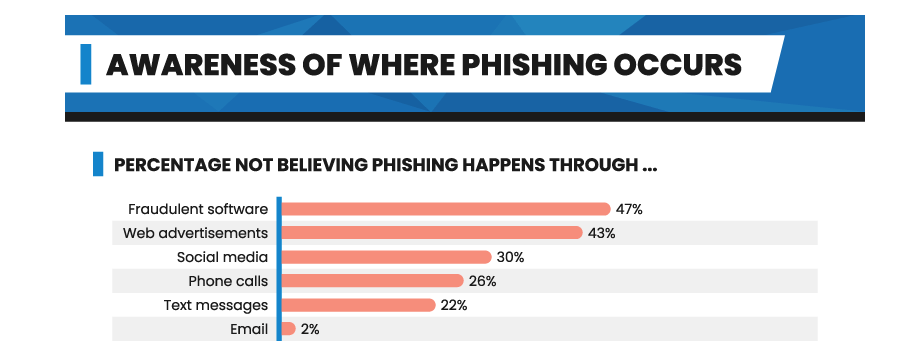
При этом 47% не подозревали, что фишинг можно осуществить через софт; 43% полагали, что рекламные объявления безопасны; а 30% опрошенных не догадывались, что площадки соцсетей могут быть источником фишинга.

Фишинг, бесспорно, считается одной из главных киберугроз на сегодняшний день. Так, в 2018 ФБР насчитало более 26 300 жертв данной формы атак. Фишинг прочно занимает место в топ-4 наиболее распространённых киберпреступлений.

Среди опубликованных результатов исследования интересно выделить одну инфографику, на которой отмечен процент пользователей, не подозревающих, что фишинг можно осуществить через софт или соцсети:

Но самый удручающий результат аналитики получили при вычислении процента людей, способных по-настоящему отличить фишинг от нормального письма. Таких набралось всего 5%.

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru