



В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

Компания Zecurion, разработчик решений по кибербезопасности, выпустила десятую версию DLP-решения, которая контролирует переписку в Telegram и WhatsApp, оценивает эмоциональное состояние сотрудников и удаляет несанкционированные копии конфиденциальной информации при их обнаружении в местах хранения.

В десятой версии линейка контролируемых мессенджеров пополнилась популярными Telegram и WhatsApp. Система анализирует сообщения на предмет соответствия политикам безопасности, ведёт историю аудио- и видеозвонков в приложениях по аналогии с другими каналами (почта, USB-устройства, принтеры, соцсети и т. д.).

Новая версия автоматически удаляет нежелательные файлы, найденные в хранилищах и на локальных компьютерах. Если раньше данные приходилось обрабатывать и удалять вручную, то теперь модуль Discovery в составе Zecurion DLP самостоятельно удаляет нежелательный файл и сохраняет архивную копию и информацию о действиях с ним в архив.

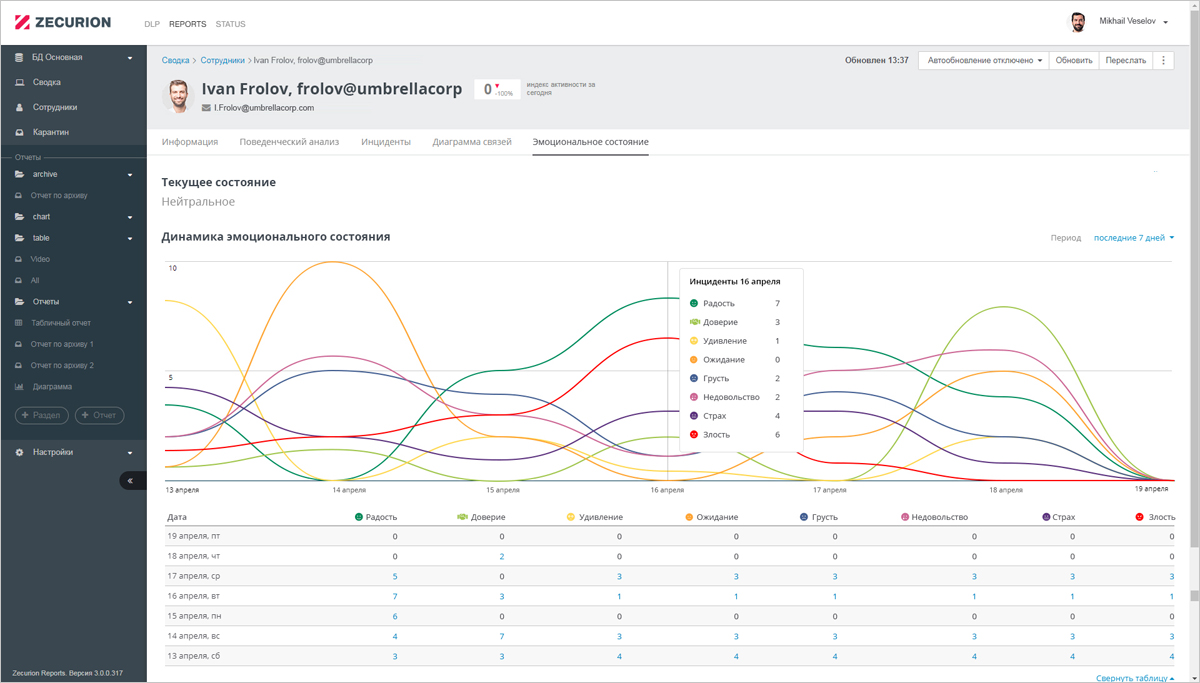
В Zecurion DLP 10 появился контроль эмоционального состояния пользователей. Модель оценивает сотрудников по 8 основным поведенческим реакциям и помогает офицеру безопасности выделять среди персонала группы риска. Система автоматически выстраивает отчёт с информацией о динамике эмоционального состояния сотрудника и наглядной диаграммой. Новая модель позволяет получать дополнительную информацию о персонале, прогнозировать настроения в коллективе и выявлять нелояльных сотрудников.

Получать информацию о действиях сотрудников теперь можно с помощью снимков с веб-камеры. Система с заданной периодичностью создаёт фото с камеры пользовательского компьютера и сохраняет их в архив. Снимки с камеры позволяют отслеживать присутствие сотрудника на рабочем месте, а также служат в качестве дополнительного доказательства в случае расследования инцидента.

Ещё одно дополнение к обширным аналитическим инструментам DLP — возможность совместной работы с SIEM. Zecurion DLP передаёт данные в популярные SIEM-системы. Благодаря этому служба информационной безопасности может комплексно анализировать все события информационной безопасности в компании и оперативно на них реагировать.

«В 10-й версии помимо новых возможностей был сделал акцент на системных улучшениях архитектуры. Это позволит расширить возможности применения и интеграции в сложных и крупных инфраструктурах. В частности, мы добавили уникальную для DLP-решений гибкость в предоставлении доступа к функциям и данным, которая так востребована крупными заказчиками. Например, можно сделать специальные отчёты для топ-менеджмента и вовлечь бизнес в обеспечение кибербезопасности на понятном для него языке, — говорит Александр Ковалёв, заместитель генерального директора Zecurion. — Рассказать обо всём в короткой новости просто невозможно, поэтому в ближайшее время мы проведем серию специальных мероприятий. В частности, обзорный вебинар с демонстрацией всех новых преимуществ Zecurion DLP и сделаем анонс функционала ближайших версий!».

Внесены существенные доработки в систему совместной работы с инцидентами в аналитическом модуле Zecurion Reports. Теперь сотрудники отдела информационной безопасности могут обмениваться комментариями, которые отображаются в отдельном разделе веб-консоли.

Также было добавлено опциональное уведомление пользователей о нарушении политик корпоративной безопасности. В последнее время многие организации стали уделять внимание повышению осведомлённости персонала. Активно используются механизмы уведомления, обоснования и подтверждения действий пользователя, тем самым сокращая число случайных утечек и повышая ответственность сотрудника за свои действия.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru