



В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

В Zecurion DLP 10 появился контроль эмоционального состояния сотрудников

Компания Zecurion, разработчик решений по кибербезопасности, выпустила десятую версию DLP-решения, которая контролирует переписку в Telegram и WhatsApp, оценивает эмоциональное состояние сотрудников и удаляет несанкционированные копии конфиденциальной информации при их обнаружении в местах хранения.

В десятой версии линейка контролируемых мессенджеров пополнилась популярными Telegram и WhatsApp. Система анализирует сообщения на предмет соответствия политикам безопасности, ведёт историю аудио- и видеозвонков в приложениях по аналогии с другими каналами (почта, USB-устройства, принтеры, соцсети и т. д.).

Новая версия автоматически удаляет нежелательные файлы, найденные в хранилищах и на локальных компьютерах. Если раньше данные приходилось обрабатывать и удалять вручную, то теперь модуль Discovery в составе Zecurion DLP самостоятельно удаляет нежелательный файл и сохраняет архивную копию и информацию о действиях с ним в архив.

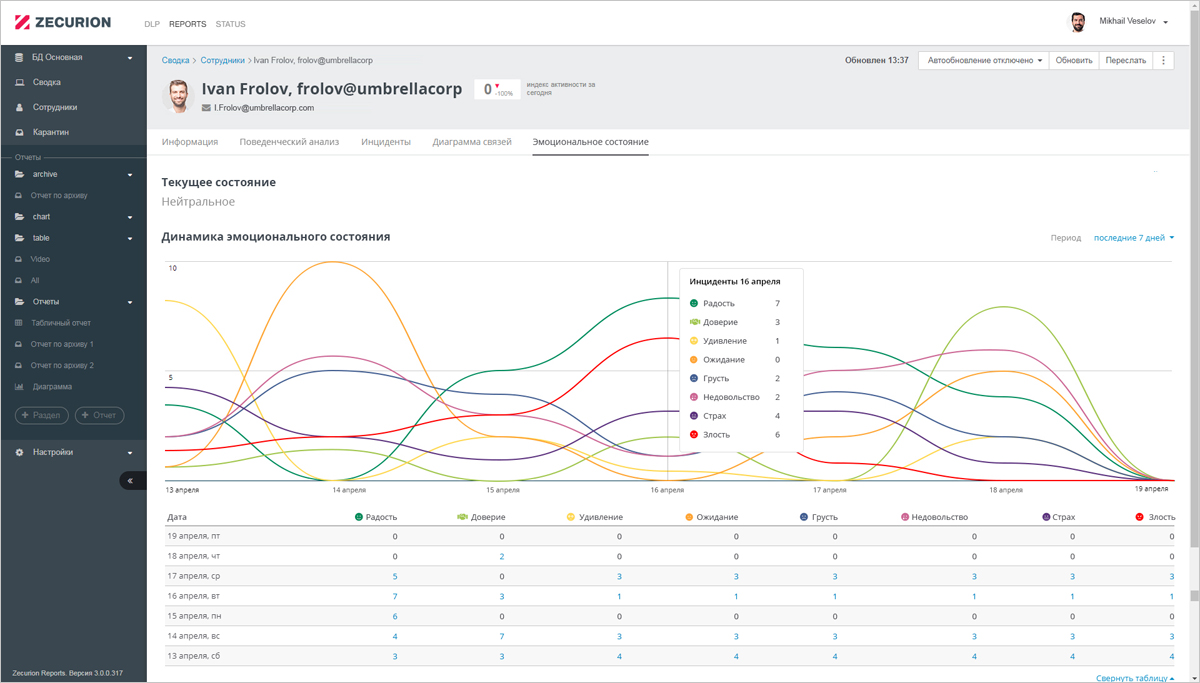
В Zecurion DLP 10 появился контроль эмоционального состояния пользователей. Модель оценивает сотрудников по 8 основным поведенческим реакциям и помогает офицеру безопасности выделять среди персонала группы риска. Система автоматически выстраивает отчёт с информацией о динамике эмоционального состояния сотрудника и наглядной диаграммой. Новая модель позволяет получать дополнительную информацию о персонале, прогнозировать настроения в коллективе и выявлять нелояльных сотрудников.

Получать информацию о действиях сотрудников теперь можно с помощью снимков с веб-камеры. Система с заданной периодичностью создаёт фото с камеры пользовательского компьютера и сохраняет их в архив. Снимки с камеры позволяют отслеживать присутствие сотрудника на рабочем месте, а также служат в качестве дополнительного доказательства в случае расследования инцидента.

Ещё одно дополнение к обширным аналитическим инструментам DLP — возможность совместной работы с SIEM. Zecurion DLP передаёт данные в популярные SIEM-системы. Благодаря этому служба информационной безопасности может комплексно анализировать все события информационной безопасности в компании и оперативно на них реагировать.

«В 10-й версии помимо новых возможностей был сделал акцент на системных улучшениях архитектуры. Это позволит расширить возможности применения и интеграции в сложных и крупных инфраструктурах. В частности, мы добавили уникальную для DLP-решений гибкость в предоставлении доступа к функциям и данным, которая так востребована крупными заказчиками. Например, можно сделать специальные отчёты для топ-менеджмента и вовлечь бизнес в обеспечение кибербезопасности на понятном для него языке, — говорит Александр Ковалёв, заместитель генерального директора Zecurion. — Рассказать обо всём в короткой новости просто невозможно, поэтому в ближайшее время мы проведем серию специальных мероприятий. В частности, обзорный вебинар с демонстрацией всех новых преимуществ Zecurion DLP и сделаем анонс функционала ближайших версий!».

Внесены существенные доработки в систему совместной работы с инцидентами в аналитическом модуле Zecurion Reports. Теперь сотрудники отдела информационной безопасности могут обмениваться комментариями, которые отображаются в отдельном разделе веб-консоли.

Также было добавлено опциональное уведомление пользователей о нарушении политик корпоративной безопасности. В последнее время многие организации стали уделять внимание повышению осведомлённости персонала. Активно используются механизмы уведомления, обоснования и подтверждения действий пользователя, тем самым сокращая число случайных утечек и повышая ответственность сотрудника за свои действия.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru