



Сервис I Got Phished бесплатно уведомит организации о взломе сотрудников

Сервис I Got Phished бесплатно уведомит организации о взломе сотрудников

Сервис I Got Phished бесплатно уведомит организации о взломе сотрудников

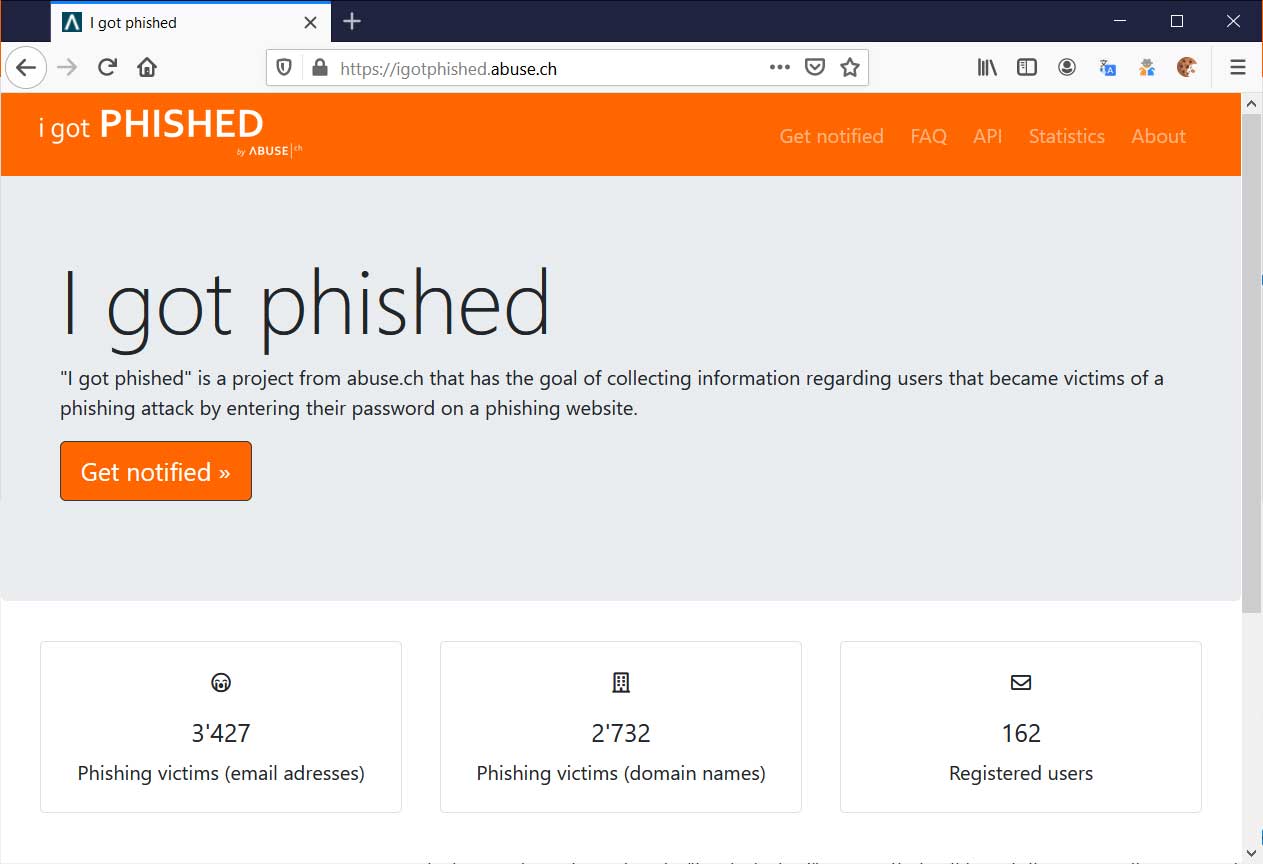
Новый сервис, получивший название «I Got Phished», предупредит команды безопасности и администраторов доменов, если их сотрудники стали жертвами фишинговой атаки.

Сейчас почти все серьёзные кибератаки начинаются с фишинга — от кампаний вымогателей до взлома корпоративной почты.

Именно поэтому организациям важно вовремя узнать о проблемах безопасности. В частности, необходимо оперативно получать информацию о скомпрометированных учётных данных сотрудников, поскольку именно с этого начинается большинство целевых атак.

Чтобы помочь командам безопасности, специалисты проекта Abuse.ch, специализирующегося на мониторинге вредоносной активности, создали сервис I Got Phished.

В настоящий момент база данных I Got Phished насчитывает более 3 400 скомпрометированных имейлов более чем от 2 700 доменов.

Используя специальный API, исследователи могут пополнять базу сервиса новыми слитыми учётными данными. А сотрудники отделов ИТ-безопасности могут зарегистрироваться, чтобы в дальнейшем бесплатно получать уведомления о взломе сотрудников на почту.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru