



Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

Group-IB, Интерпол и полиция Индонезии задержали операторов JS-сниффера

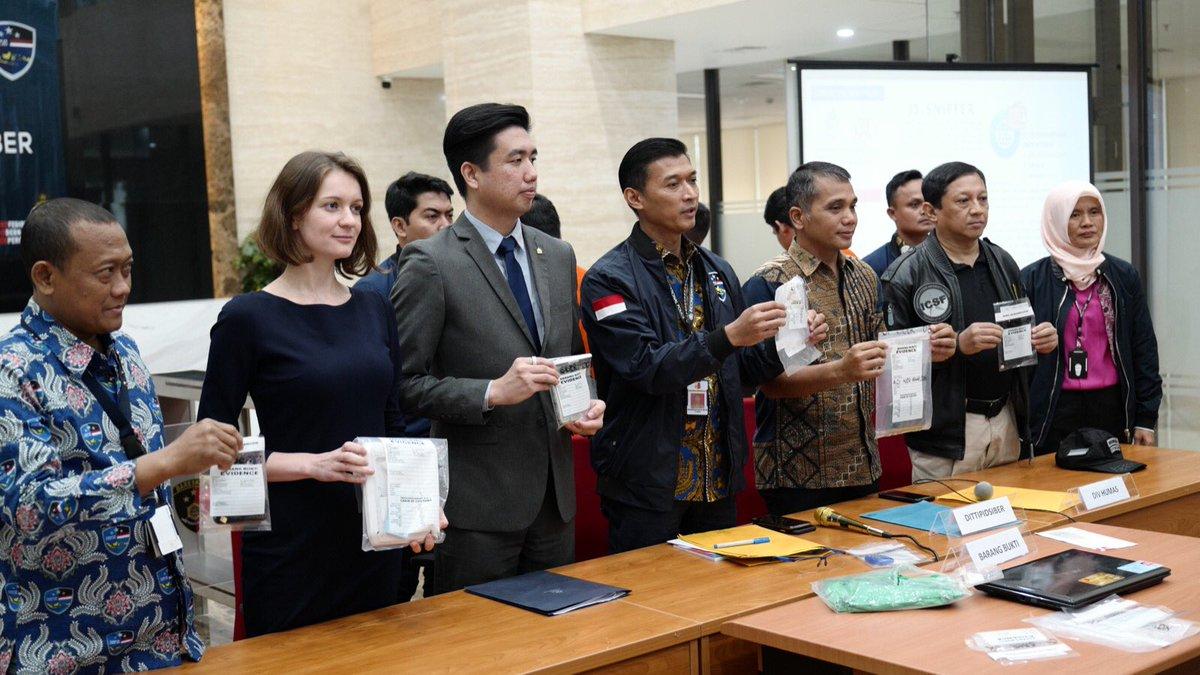
Компания Group-IB поучаствовала в совместной операции с киберполицией Индонезии и Интерполом. Задача стояла следующая — задержать участников группировки, заразивших с помощью написанного на JavaScript сниффера сотни онлайн-магазинов во многих странах мира.

По словам команды Group-IB, жертвы киберпреступников располагались в США, Австралии, Великобритании, Германии, Бразилии и Индонезии.

Злоумышленники перехватывали данные банковских карт пользователей, после чего тратили деньги жертв на покупку гаджетов и других предметов роскоши. К слову, данная операция по задержанию операторов JavaScript-снифферов, получившая кодовое название «Night Fury», стала первой в Азиатско-Тихоокеанском регионе.

В результате успешных действий правоохранителей и экспертов Group-IB удалось задержать трёх жителей Индонезии, чей возраст колеблется от 23 до 35 лет. Соответствующие инстанции уже предъявили арестованным обвинения в краже данных с помощью сниффера GetBilling.

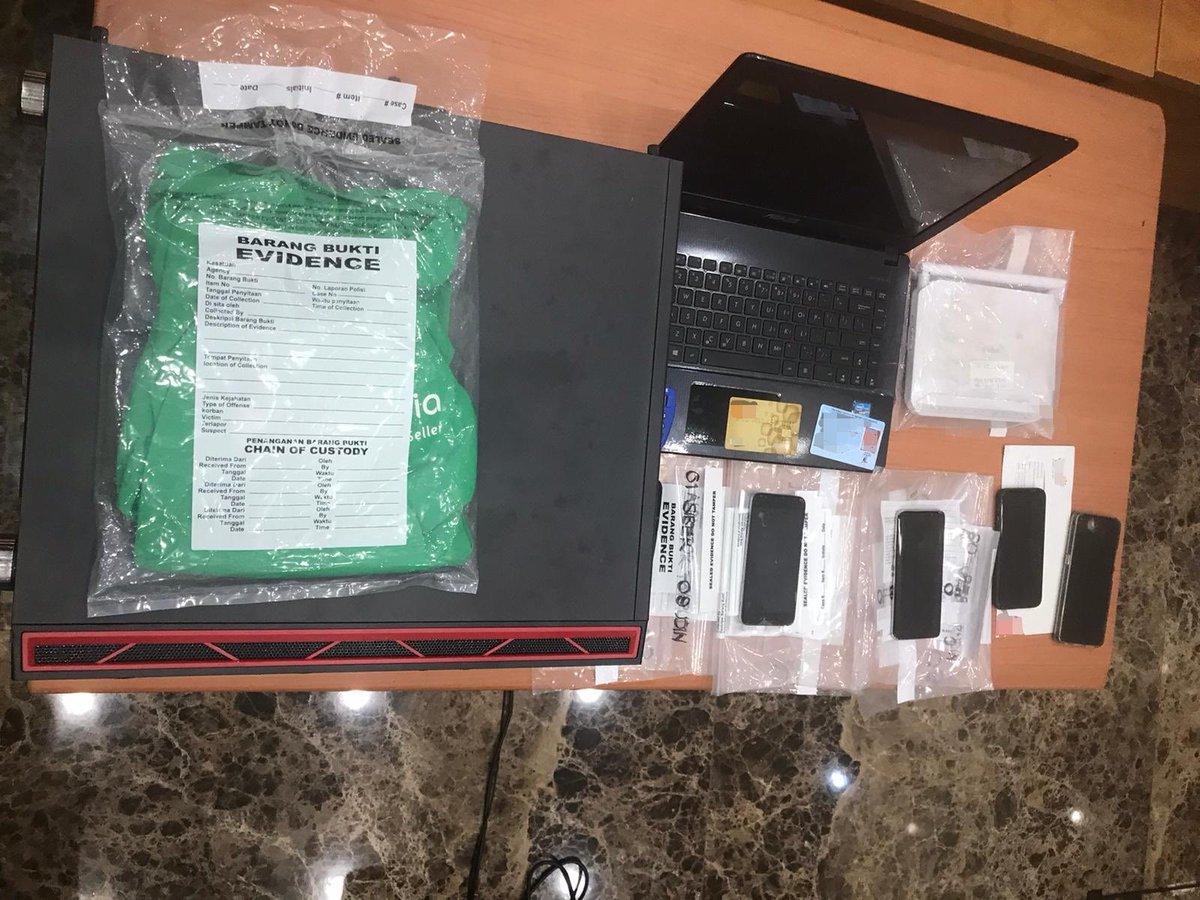
У задержанных изъяли ноутбуки, мобильные телефоны разных производителей, процессоры и банковские карты. Все приобретённые на деньги жертв девайсы преступники пытались сбыть на рынках Индонезии по низкой цене.

Кстати, в апреле 2019 года эксперты Group-IB уже описывали сниффер GetBilling. В сущности, это популярный вредоносный код на JavaScript, используемый в атаках на онлайн-магазины. С его помощью киберпреступники могут перехватывать всю вводимую посетителем платёжную информацию.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru