



Преступник слил пароли более чем от 500 тыс. роутеров и IoT-устройств

Преступник слил пароли более чем от 500 тыс. роутеров и IoT-устройств

Преступник слил пароли более чем от 500 тыс. роутеров и IoT-устройств

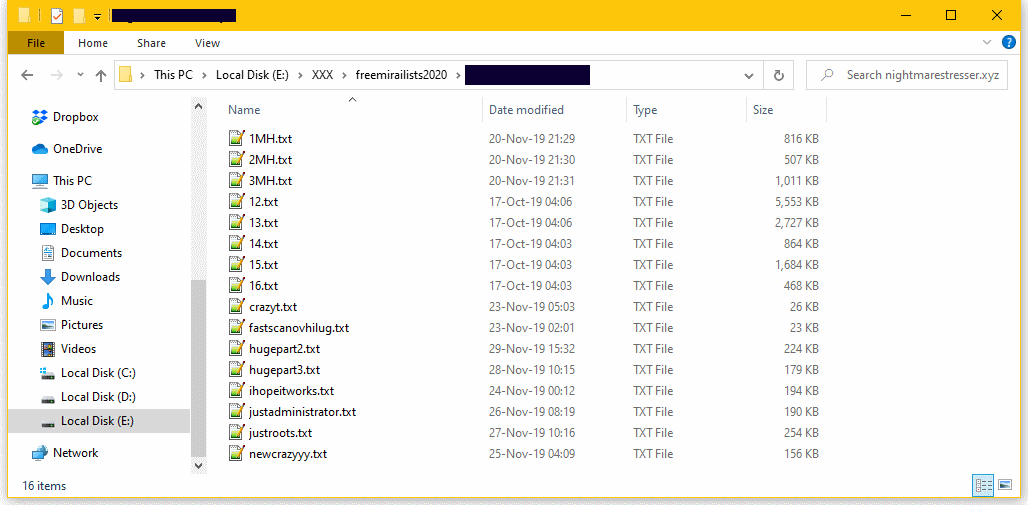
Некий киберпреступник в конце прошлой недели опубликовал внушительный список учётных данных Telnet более чем от 515 тыс. серверов, домашних маршрутизаторов и IoT-устройств. Вся эта информация была выложена на одном из хакерских форумов.

В слитом злоумышленником списке можно найти IP-адрес каждого затронутого устройства, а также имена пользователей и пароли от Telnet (сетевой протокол для удалённого доступа, позволяющий контролировать устройства через интернет).

Сам киберпреступник, опубликовавший учётные данные, заявил, что смог собрать их за счёт сканирования Сети на наличие девайсов, отрывающих порт Telnet на доступ извне. Если такие устройства находились, злоумышленник пытался подобрать имя пользователя и пароль, пробуя заводские и установленные по умолчанию связки.

Подобные списки скомпрометированных учётных данных служат одной из главных составляющих операций IoT-ботнетов. Преступники, как правило, используют эту информацию для подключения к устройствам и установки вредоносных программ.

Обычно злоумышленники не выкладывают добытые имена пользователей и пароли в общий доступ, однако в августе 2017 года хакеры опубликовали похожий список, но гораздо меньших масштабов — 33 тыс. учётных данных от роутеров.

Данная же утечка, в которой фигурируют более полумиллиона устройств, по оценкам специалистов, самая крупная на сегодняшний день.

Подпишитесь на новости

Патч для опасной уязвимости в Paint не доходит до части пользователей

Paint умеет не только рисовать кривые кружочки, но и добавлять головной боли администраторам. В редакторе Windows 11 исправили уязвимость удалённого выполнения кода, однако часть пользователей не может получить обновление через Microsoft Store.

На проблему обратило внимание Windows Latest: издание проверило собственный компьютер и собрало аналогичные жалобы администраторов.

Уязвимость CVE-2026-83844 раскрыли 13 октября. Она получила 8,1 балла CVSS и статус важной. Ошибка связана с чтением за пределами выделенной области памяти.

Согласно описанию Microsoft, возможна атака по сети без аутентификации и действий пользователя, но сложность эксплуатации оценивается как высокая.

Главный подвох здесь в доставке патча. Paint обновляется через Microsoft Store отдельно от Windows Update. Поэтому свежие накопительные заплатки Windows сами по себе не подтверждают, что редактор защищён.

Сейчас в качестве чистой указывается версия 11.2609.401.0. Однако на проверенном Windows Latest компьютере оставалась 11.2603.251.0, несмотря на включённые автоматические обновления. Другие пользователи также сообщают, что ручная проверка в Store не помогает.

Причина расхождения не установлена: возможны проблемы распространения или ошибка в указанном номере версии. Об известной эксплуатации ошибки в реальных атаках не сообщается.

Проверить номер сборки можно в настройках Paint. Установить стоит последнее доступное обновление из Microsoft Store.

RSS: Новости на портале Anti-Malware.ru