



Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

В Google Play Store нашли набор приложений вида fleeceware. По данным исследователей в области кибербезопасности из компании Sophos, эти программы загрузили более 600 миллионов пользователей Android.

Приложения fleeceware — относительно новый вид нежелательных программ. Они привлекают пользователей бесплатным пробным периодом, а затем списывают большую сумму даже после удаления.

Авторы fleeceware используют в своих целях особенность работы пробных периодов приложений для Android. Напомним, что по умолчанию пользователю нужно отменить бесплатный период, чтобы деньги не ушли разработчику софта.

Если вы просто удалите такое приложение, пробный период будет всё равно считаться активным — следовательно, по его истечении с вашего счёта снимут деньги. Немногие знают о такой особенности, поэтому часто удивляются пропаже средств.

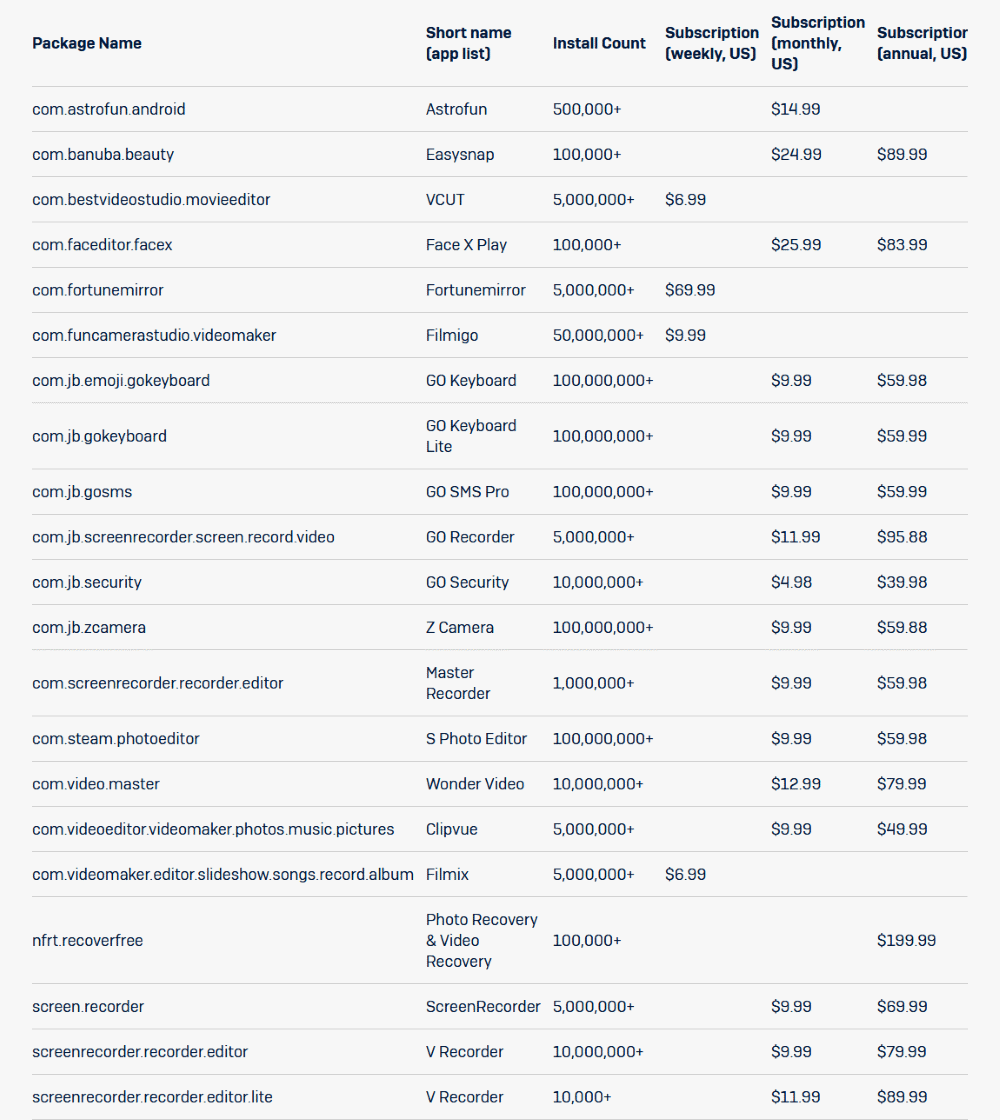
Специалисты Sophos выявили в официальном магазине приложений 24 программы, использующие вышеописанный механизм в ходе мошеннических действий. После бесплатного периода эти приложения снимают со счёта пользователя от 100 до 240 долларов.

Обнаруженные fleeceware якобы установили более 600 миллионов пользователей, однако в Sophos подчёркивают, что эта цифра может быть накручена за счёт сторонних сервисов.

Эксперты опубликовали таблицу, в которой приводятся имена и другие отличительные особенности злонамеренных fleeceware:

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru