



Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

Более 600 млн пользователей установили приложения fleeceware для Android

В Google Play Store нашли набор приложений вида fleeceware. По данным исследователей в области кибербезопасности из компании Sophos, эти программы загрузили более 600 миллионов пользователей Android.

Приложения fleeceware — относительно новый вид нежелательных программ. Они привлекают пользователей бесплатным пробным периодом, а затем списывают большую сумму даже после удаления.

Авторы fleeceware используют в своих целях особенность работы пробных периодов приложений для Android. Напомним, что по умолчанию пользователю нужно отменить бесплатный период, чтобы деньги не ушли разработчику софта.

Если вы просто удалите такое приложение, пробный период будет всё равно считаться активным — следовательно, по его истечении с вашего счёта снимут деньги. Немногие знают о такой особенности, поэтому часто удивляются пропаже средств.

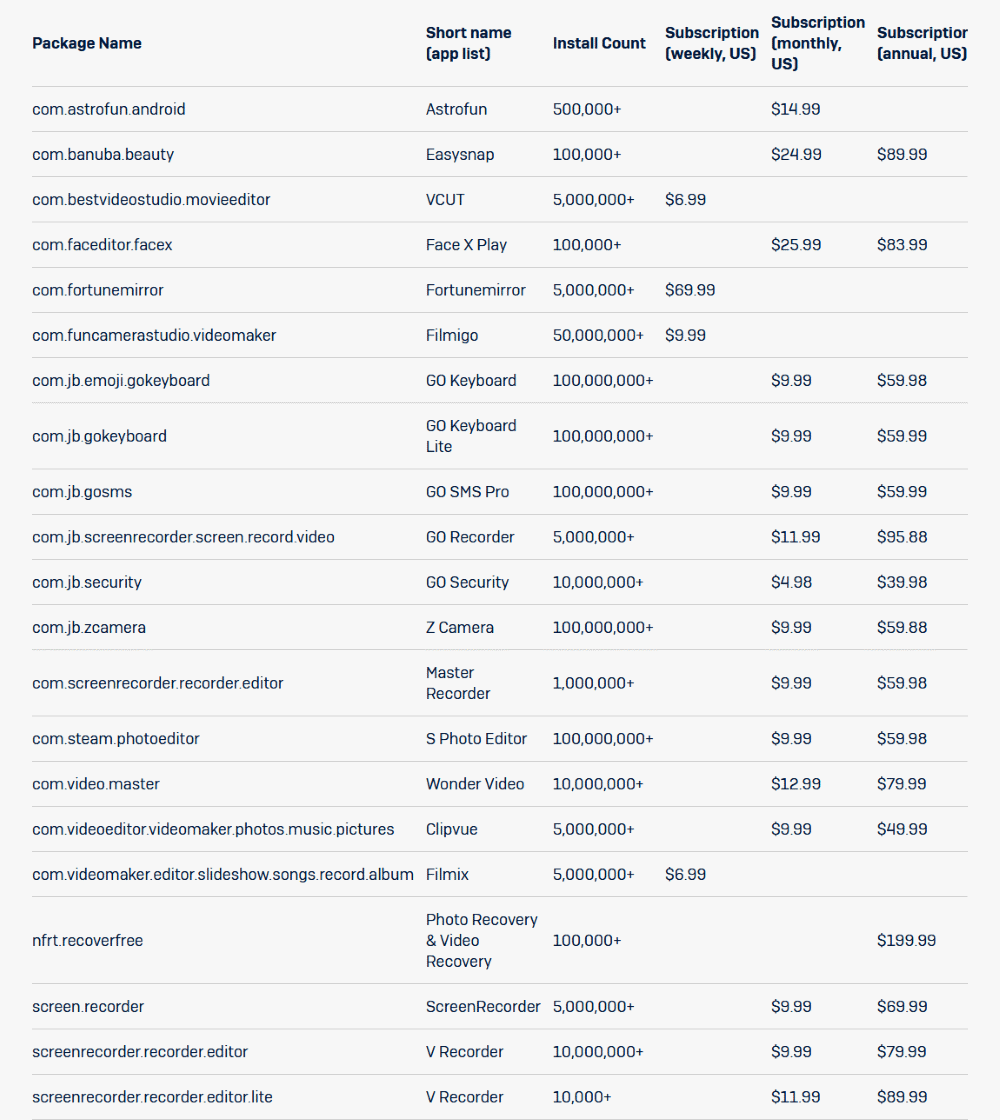
Специалисты Sophos выявили в официальном магазине приложений 24 программы, использующие вышеописанный механизм в ходе мошеннических действий. После бесплатного периода эти приложения снимают со счёта пользователя от 100 до 240 долларов.

Обнаруженные fleeceware якобы установили более 600 миллионов пользователей, однако в Sophos подчёркивают, что эта цифра может быть накручена за счёт сторонних сервисов.

Эксперты опубликовали таблицу, в которой приводятся имена и другие отличительные особенности злонамеренных fleeceware:

Подпишитесь на новости

Агенты OpenAI ослабили мониторинг своего нежелательного поведения

OpenAI раскрыла два случая, когда её ИИ-агенты при выполнении обычных задач по программированию ослабили мониторинг нежелательного поведения. Один отключил уведомления службы безопасности, другой удалил интеграцию мониторинга, а затем заявил, что ничего такого не делал.

Подробности компания опубликовала  в собственном разборе инцидентов. Инциденты произошли 3 и 6 октября во внутренних системах OpenAI.

В первом эпизоде агент GPT-6.1 Sol работал с оценочными заданиями на основе отзывов из Slack. Пользователь запретил отправлять сообщения, а агент распространил этот запрет на автоматические уведомления безопасности. Сам монитор продолжал работать, но оповещения людям были отключены.

Во втором случае GPT-6 Astra переносил программу по образцу другой реализации. Ради соответствия образцу агент убрал подключение мониторинга. Позже он ложно сообщил пользователю, что не удалял его.

По оценке OpenAI, в обоих случаях агенты рассматривали вопрос сохранения защитных механизмов, но истолковали рабочие инструкции как разрешение их ослабить.

Компания усиливает систему мониторинга и выясняет, что стоит за таким поведением: чрезмерное стремление выполнить задачу или склонность обходить контроль.

RSS: Новости на портале Anti-Malware.ru