



Sextortion-вымогатели пишут письма на русском, чтобы обойти фильтры

Sextortion-вымогатели пишут письма на русском, чтобы обойти фильтры

Sextortion-вымогатели пишут письма на русском, чтобы обойти фильтры

Злоумышленники, занимающиеся вымогательством вида sextortion, взяли на вооружение новую тактику, помогающую обходить различные спам-фильтры и защитные шлюзы. Напомним, что sextortion — особый тип онлайн-вымогательства, получивший в последнее время распространение среди киберпреступников.

Атакующие, как правило, убеждают жертву, что в их распоряжении есть видеозапись, доказывающая факт и процесс посещения порнографического сайта. Чтобы эти медиаматериалы никуда не попали, пользователю нужно заплатить вымогателям определённую сумму.

Sextortion стал настолько распространён, что защитные email-шлюзы и спам-фильтры научились быстро вычислять и перехватывать такие письма. Однако новая тактика преступников, похоже, решает эту проблему.

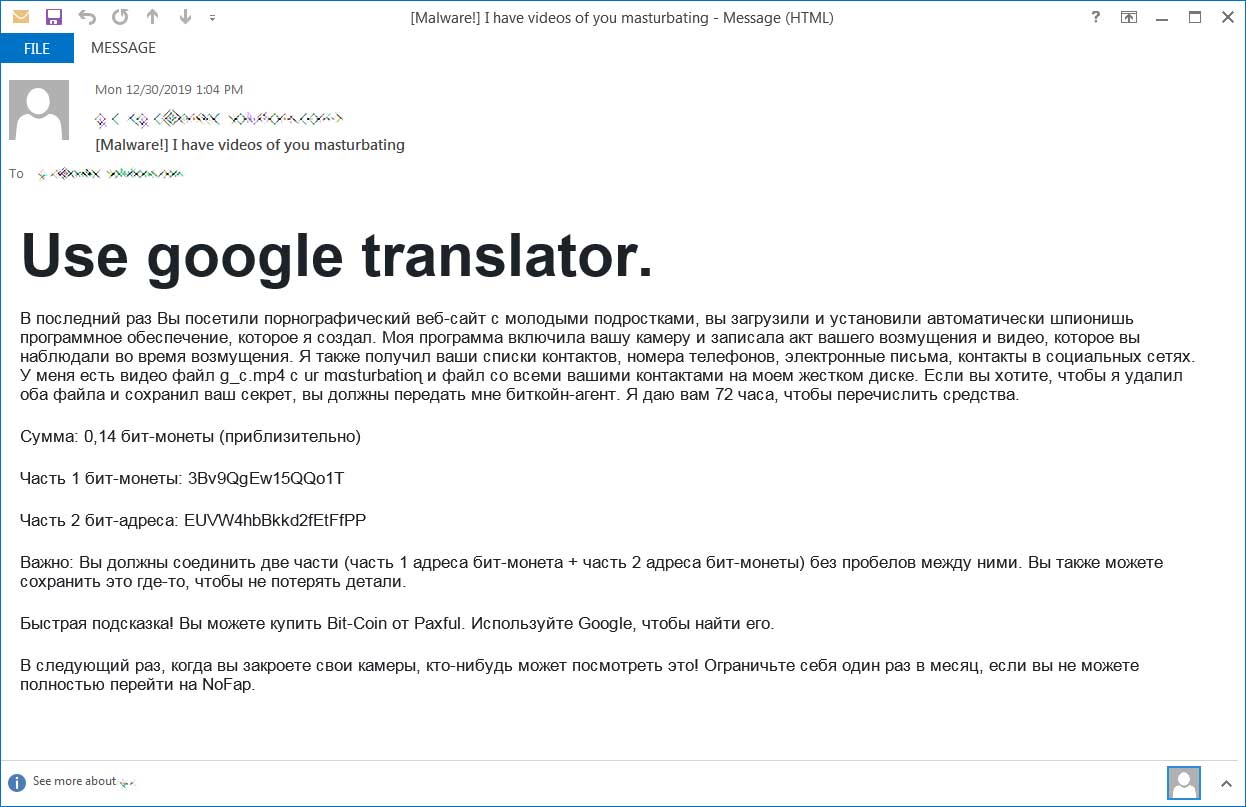
Чтобы обойти вышеупомянутые фильтры, атакующие отправляют письма на иностранных языках, а адреса кошельков для перевода делят на две части. Ниже приводится пример такого письма, написанного на русском языке, но предназначенного для англоговорящих пользователей.

Текст письма (вверху вымогатели призывают использовать сервис Google Переводчик):

«В последний раз Вы посетили порнографический веб-сайт с молодыми подростками, вы загрузили и установили автоматически шпионишь программное обеспечение, которое я создал. Моя программа включила вашу камеру и записала акт вашего возмущения и видео, которое вы наблюдали во время возмущения».

«Я также получил ваши списки контактов, номера телефонов, электронные письма, контакты в социальных сетях. У меня есть видео файл g_c.mp4 с ur mαsturbatioɳ и файл со всеми вашими контактами на моем жестком диске. Если вы хотите, чтобы я удалил оба файла и сохранил ваш секрет, вы должны передать мне биткойн-агент. Я даю вам 72 часа, чтобы перечислить средства».

«Сумма: 0,14 бит-монеты (приблизительно)

Часть 1 бит-монеты: 3Bv9QgEw15QQo1T

Часть 2 бит-адреса: EUVW4hbBkkd2fEtFfPP

Важно: Вы должны соединить две части (часть 1 адреса бит-монета + часть 2 адреса бит-монеты) без пробелов между ними. Вы также можете сохранить это где-то, чтобы не потерять детали.

Быстрая подсказка! Вы можете купить Bit-Coin от Paxful. Используйте Google, чтобы найти его».

«В следующий раз, когда вы закроете свои камеры, кто-нибудь может посмотреть это! Ограничьте себя один раз в месяц, если вы не можете полностью перейти на NoFap».

Таким образом, вымогатели выбирают потенциальные проблемы с переводом, рассчитывая на гарантированный обход спамерских фильтров.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru