



Хакеры взломали Twitter-аккаунт Мэрайи Кэри и оскорбили Эминема

Хакеры взломали Twitter-аккаунт Мэрайи Кэри и оскорбили Эминема

Хакеры взломали Twitter-аккаунт Мэрайи Кэри и оскорбили Эминема

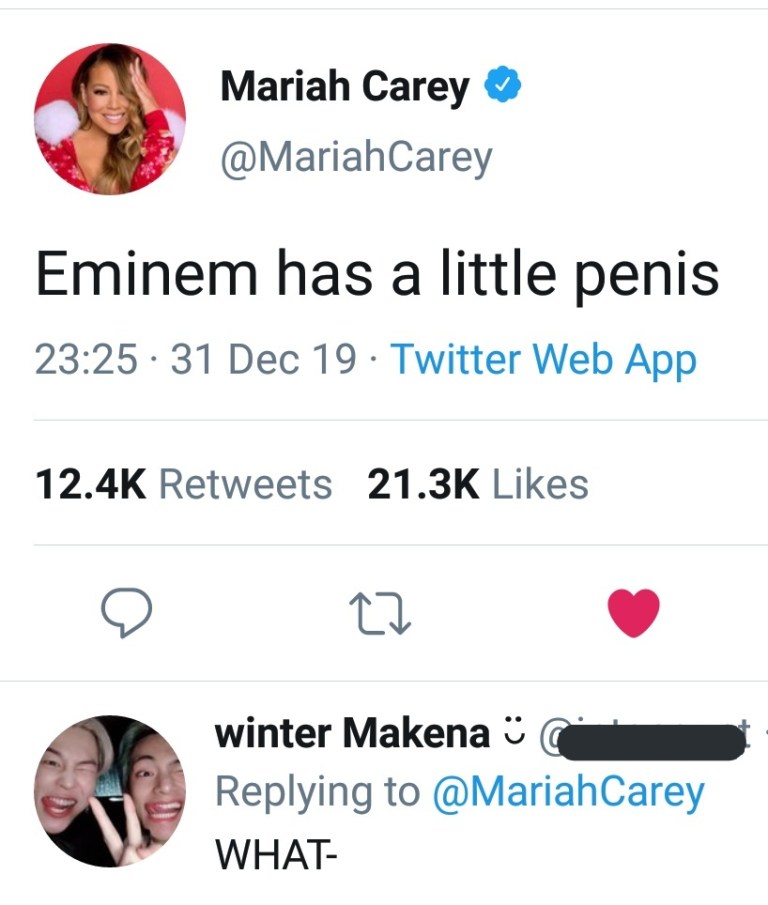
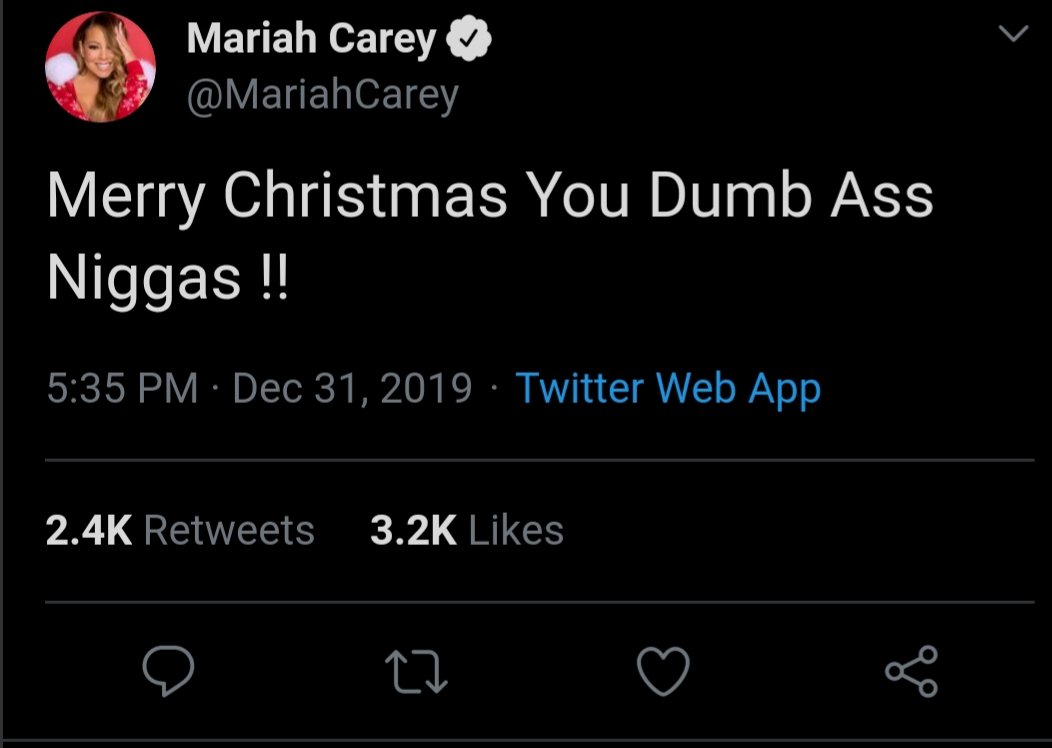
В канун Нового года неизвестные киберпреступники взломали Twitter-аккаунт популярной зарубежной певицы Мэрайи Кэри. В результате от лица знаменитости был опубликован ряд расистских твитов, а также оскорбления в адрес рэпера Эминема.

На момент проникновения злоумышленников число подписчиков аккаунта Кэри насчитывало 21,4 млн пользователей.

«Twitter-аккаунт, принадлежащий певице Мэрайи Кэри, был взломан 31 декабря во второй половине дня. Злоумышленники опубликовали несколько неприемлемых по содержанию твитов», — цитирует издание The Hollywood Reporter пресс-службу социальной сети.

По московскому времени инцидент произошёл около двух часов ночи, после чего в течение нескольких часов учётная запись публиковала оскорбительные твиты.

Предположительно, за компрометацией аккаунта стоит группировка Chuckling Squad, известная своими атаками на учётные записи знаменитых людей в Twitter. Именно эти киберпреступники взломали главу Twitter Джека Дорси.

Эксперты на данный момент затрудняются сказать, как именно хакерам удалось проникнуть в учётку госпожи Кэри. Вполне допустимо, что они использовали метод «подмены SIM-карты» (SIM-swapping) — как в случае с Дорси.

Подпишитесь на новости

В Украине взламывают камеры Dahua: хакеры смотрят видео и меняют настройки

Камера за роутером ещё не означает камеру в безопасности. CERT-UA предупредила о взломах IP-камер и видеорегистраторов Dahua в Украине: злоумышленники получали видеопоток, меняли настройки и создавали посторонние учётные записи.

Об атаках говорится в предупреждении Госспецсвязи Украины, опубликованном по данным CERT-UA.

Основной путь доступа — облачная P2P-платформа Easy4IP. Она позволяет подключаться к устройству по серийному номеру, в том числе когда камера находится за NAT и напрямую из интернета недоступна.

Проблема в предсказуемой структуре серийных номеров: общая часть обозначает семейство устройств, а оставшаяся меняется почти последовательно. По данным CERT-UA, атакующие могут массово перебирать номера и проверять подключение камер к облаку без ограничений частоты запросов и блокировок.

Однако найти устройство через облако — ещё не значит пройти аутентификацию. Для этого злоумышленники используют слабые или известные пароли либо старые ошибки обхода аутентификации в прошивках, включая CVE-2021-33044 и CVE-2021-33045.

Количество пострадавших устройств, сроки атак и их организаторов ведомство не раскрыло.

Владельцам рекомендуют отключить P2P, если он не нужен, обновить прошивку и исключить прямой доступ к камерам из интернета. Рассчитывать на секретность серийного номера не стоит: это идентификатор, а не пароль.

RSS: Новости на портале Anti-Malware.ru