



Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Исследователи в области кибербезопасности, анализируя спамерские кампании, отметили рост числа файлов в формате .ISO, прикрепляемых к вредоносным письмам. Напомним, что ISO — образ диска, содержащий файловую систему.

Как правило, ISO-образ представляет собой клон оптического накопителя. Другими словами, его можно «подсоединить» в качестве виртуального диска.

Киберпреступники использовали образы ISO на протяжении многих лет, однако в этом году, по словам специалистов компании Trustwave, число вредоносных файлов данного формата существенно увеличилось.

Среди наиболее популярных киберугроз, распространяемых при помощи ISO, можно выделить NanoCore, Remcos и LokiBot.

Эксперты отметили: от общего числа всех вредоносных вложений, отправленных в 2019 году, файлы ISO составили 6%. Казалось бы, цифра совершенно не пугает, но здесь есть своя опасность — большинство защитных email-шлюзов блокируют исполняемые файлы, а вот .ISO может проскочить.

Выбор именно такого формата для злонамеренных вложений можно легко объяснить. Операционная система Windows может подсоединять ISO-образы сразу после двойного клика на таком файле.

Если злоумышленники смогут убедить пользователя в безобидности отправленного вложения, есть неплохой шанс, что жертва запустит его двойным нажатием. После этого, естественно, в систему проникнет вредоносная программа.

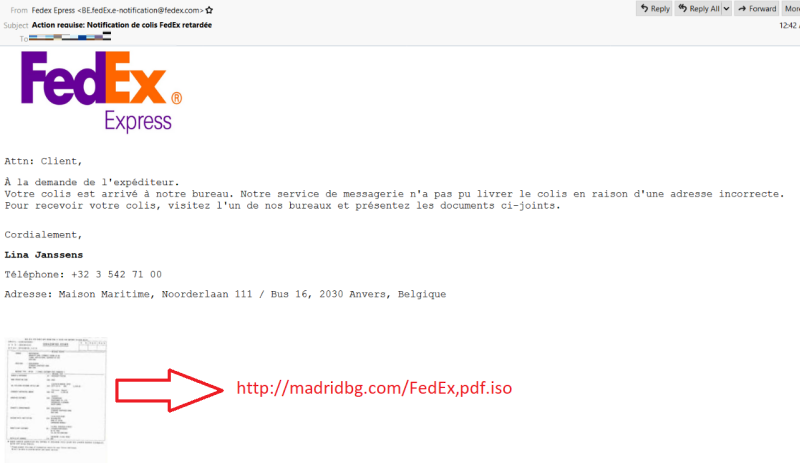
В одной из таких кампаний злоумышленники маскировали письма под уведомления о доставке от компании FedEx. Вложением к этим письмам выступали ISO-файлы, содержащие исполняемый модуль.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru