



Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Число вредоносных ISO-вложений к спамерским письмам в 2019 году выросло

Исследователи в области кибербезопасности, анализируя спамерские кампании, отметили рост числа файлов в формате .ISO, прикрепляемых к вредоносным письмам. Напомним, что ISO — образ диска, содержащий файловую систему.

Как правило, ISO-образ представляет собой клон оптического накопителя. Другими словами, его можно «подсоединить» в качестве виртуального диска.

Киберпреступники использовали образы ISO на протяжении многих лет, однако в этом году, по словам специалистов компании Trustwave, число вредоносных файлов данного формата существенно увеличилось.

Среди наиболее популярных киберугроз, распространяемых при помощи ISO, можно выделить NanoCore, Remcos и LokiBot.

Эксперты отметили: от общего числа всех вредоносных вложений, отправленных в 2019 году, файлы ISO составили 6%. Казалось бы, цифра совершенно не пугает, но здесь есть своя опасность — большинство защитных email-шлюзов блокируют исполняемые файлы, а вот .ISO может проскочить.

Выбор именно такого формата для злонамеренных вложений можно легко объяснить. Операционная система Windows может подсоединять ISO-образы сразу после двойного клика на таком файле.

Если злоумышленники смогут убедить пользователя в безобидности отправленного вложения, есть неплохой шанс, что жертва запустит его двойным нажатием. После этого, естественно, в систему проникнет вредоносная программа.

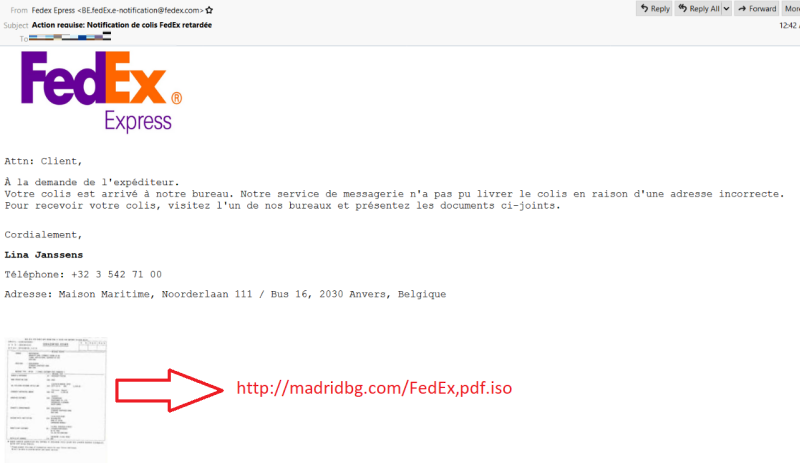
В одной из таких кампаний злоумышленники маскировали письма под уведомления о доставке от компании FedEx. Вложением к этим письмам выступали ISO-файлы, содержащие исполняемый модуль.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru