



Китайская кибергруппировка APT20 в последних атаках успешно обходит 2FA

Китайская кибергруппировка APT20 в последних атаках успешно обходит 2FA

Китайская кибергруппировка APT20 в последних атаках успешно обходит 2FA

Китайская кибершпионская группа APT20 в ходе последних атак использует технику обхода двухфакторной аутентификации (2FA). Об этом сообщили эксперты компании Fox-IT, проанализировавшие недавние операции преступников.

Основная часть атак направлена на государственные организации и провайдеров управляемых услуг в самых разных сферах: авиация, здравоохранение, а также финансовая, страховая и энергетическая сферы.

Группировка APT20 ведёт свою активность как минимум с 2011 года. Последние кампании китайских киберпреступников получили имя Operation Wocao.

«Мы придумали имя Operation Wocao для обозначения ключевых киберпреступных операций, за которыми стоит данная группа китайских хакеров», — объясняет команда Fox-IT.

«В некоторых случаях злоумышленники проникали в сети жертв благодаря уязвимому серверу (зачастую это были версии JBoss). Как правило, если сервер уязвим, на нем непременно присутствуют веб-шеллы, установленные теми или иными кибергруппировками. APT20 использует эти шеллы для разведки и продвижения по сети».

Получив доступ к скомпрометированной системе, группировка пытается извлечь учётные данные из памяти или добраться до установленных менеджеров паролей.

Как отметили в Fox-IT, группа APT20 смогла получить контроль над VPN-аккаунтами, защищёнными 2FA, — для этого, судя по всему, хакеры использовали специальную технику обхода этой меры защиты.

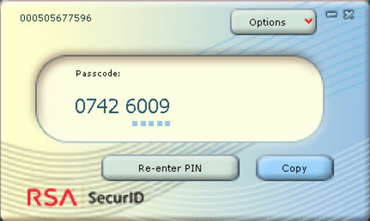
Специалисты полагают, что участники группы похитили токены SecurID RSA, хранившиеся в скомпрометированных системах. После этого злоумышленники использовали эти токены для генерации рабочих одноразовых кодов аутентификации, которые успешно обходили 2FA.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru