



В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

В 2020 году выйдут два решения на базе безопасной ОС — KasperskyOS

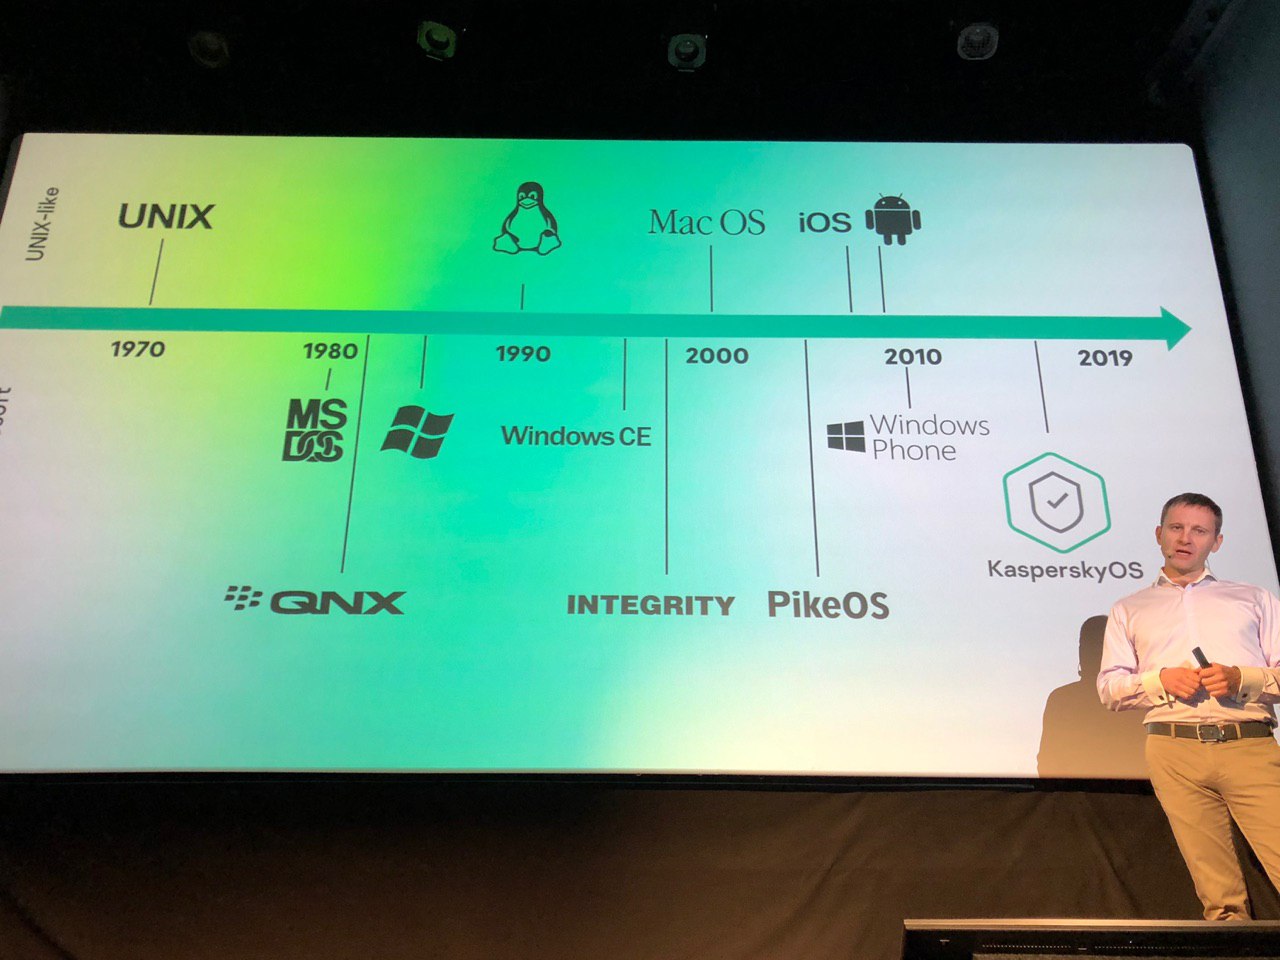
В первой половине 2020 года «Лаборатория Касперского» обещает выпустить на рынок два новых продукта, разработанных на базе операционной системы KasperskyOS. Один из продуктов, получивший имя Kaspersky IoT Secure Gateway, предназначен для защиты IoT-инфраструктуры и безопасного подключения «умных» вещей к облаку. Второй — KasperskyOS for Thin Client — создаст основу для доверенной и управляемой инфраструктуры тонких клиентов.

По словам представителей «Лаборатории Касперского», Kaspersky IoT Secure Gateway представляет собой комплексную программно-аппаратную платформу для защиты инфраструктуры IoT. К этой платформе можно подключить самые разные устройства.

Разработчики предусмотрели реализацию, при которой все модули и технологии безопасности встраивались непосредственно в прошивку шлюза. Благодаря этому удастся защитить как сам шлюз, так и устройства под ним.

Режим безопасной загрузки в Kaspersky IoT Secure Gateway способен запуститься ещё до загрузки самой операционной системы. Это позволяет проверить цифровую подпись образа прошивки: решение сверяет подлинность подписи и ключей шифрования.

Если в ходе этой проверки Kaspersky IoT Secure Gateway обнаружит какое-либо несоответствие, загрузится предыдущий образ прошивки (может ещё запуститься режим обслуживания). Именно такая реализация помогает детектировать один из самых сложных методов компрометации устройства — встраивание вредоносного кода в первый загрузочный сектор прошивки.

Помимо этого, Kaspersky IoT Secure Gateway способен анализировать сетевые протоколы, таким образом обнаруживая и идентифицируя все IoT-устройства.

Что касается KasperskyOS for Thin Client, операционной системы с прикладным программным обеспечением для тонких клиентов, — решение не позволит злоумышленникам скомпрометировать устройство, которое служит мостом между пользователем и его виртуальным рабочим столом.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru