



Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Злоумышленники атакуют любителей игры Elder Scrolls Online, маскируя фишинговые письма под сообщения от разработчиков. Цель проста — добыть данные аккаунтов пользователей.

Чтобы придать письмам легитимный вид, фишеры используют онлайн-псевдоним ElderScrollDevs. В основном атаки идут на владельцев игровой консоли PlayStation.

Согласно опубликованному на Reddit посту, преступники рассылают в случайном порядке личные сообщения, в которых геймеров предупреждают о проблеме безопасности.

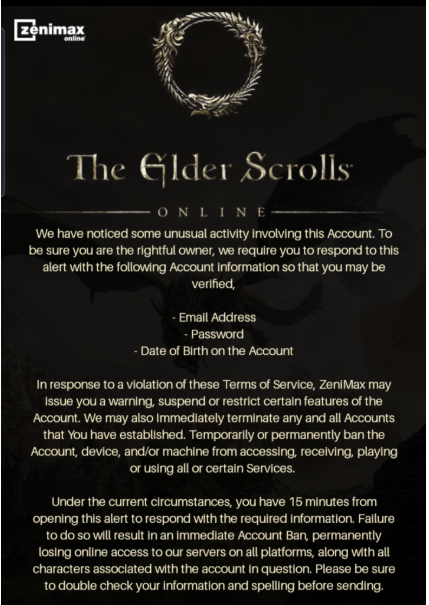
«Мы обнаружили нетипичную активность, связанную с вашим аккаунтом. Мы должны убедиться в том, что вы законный владелец этой учётной записи. Для этого надо ответить на это уведомление, предоставив информацию об аккаунте», — гласит сообщение злоумышленников.

Затем жертву убеждают, что у неё есть 15 минут, чтобы заполнить адрес электронной почты, пароль и дату рождения, в противном случае мошенники обещают заблокировать геймера:

Специалисты считают, что злоумышленники охотятся за ценными вещами в мире Elder Scrolls Online, чтобы потом продать их на площадках дарквеба.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru