



Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

Фишеры атакуют игроков Elder Scrolls Online, охотятся за ценными вещами

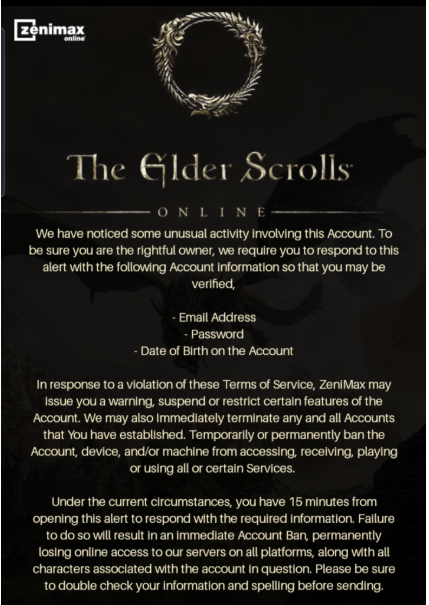
Злоумышленники атакуют любителей игры Elder Scrolls Online, маскируя фишинговые письма под сообщения от разработчиков. Цель проста — добыть данные аккаунтов пользователей.

Чтобы придать письмам легитимный вид, фишеры используют онлайн-псевдоним ElderScrollDevs. В основном атаки идут на владельцев игровой консоли PlayStation.

Согласно опубликованному на Reddit посту, преступники рассылают в случайном порядке личные сообщения, в которых геймеров предупреждают о проблеме безопасности.

«Мы обнаружили нетипичную активность, связанную с вашим аккаунтом. Мы должны убедиться в том, что вы законный владелец этой учётной записи. Для этого надо ответить на это уведомление, предоставив информацию об аккаунте», — гласит сообщение злоумышленников.

Затем жертву убеждают, что у неё есть 15 минут, чтобы заполнить адрес электронной почты, пароль и дату рождения, в противном случае мошенники обещают заблокировать геймера:

Специалисты считают, что злоумышленники охотятся за ценными вещами в мире Elder Scrolls Online, чтобы потом продать их на площадках дарквеба.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru