



С 2018 по 2019 год число переходов на сайты мошенников выросло в 13 раз

С 2018 по 2019 год число переходов на сайты мошенников выросло в 13 раз

С 2018 по 2019 год число переходов на сайты мошенников выросло в 13 раз

2019 год продемонстрировал всплеск активности онлайн-мошенников, занимающихся рассылками и размещением объявлений, в которых пользователю обещают крупные деньги. Об этом сообщают аналитики антивирусной компании «Лаборатория Касперского».

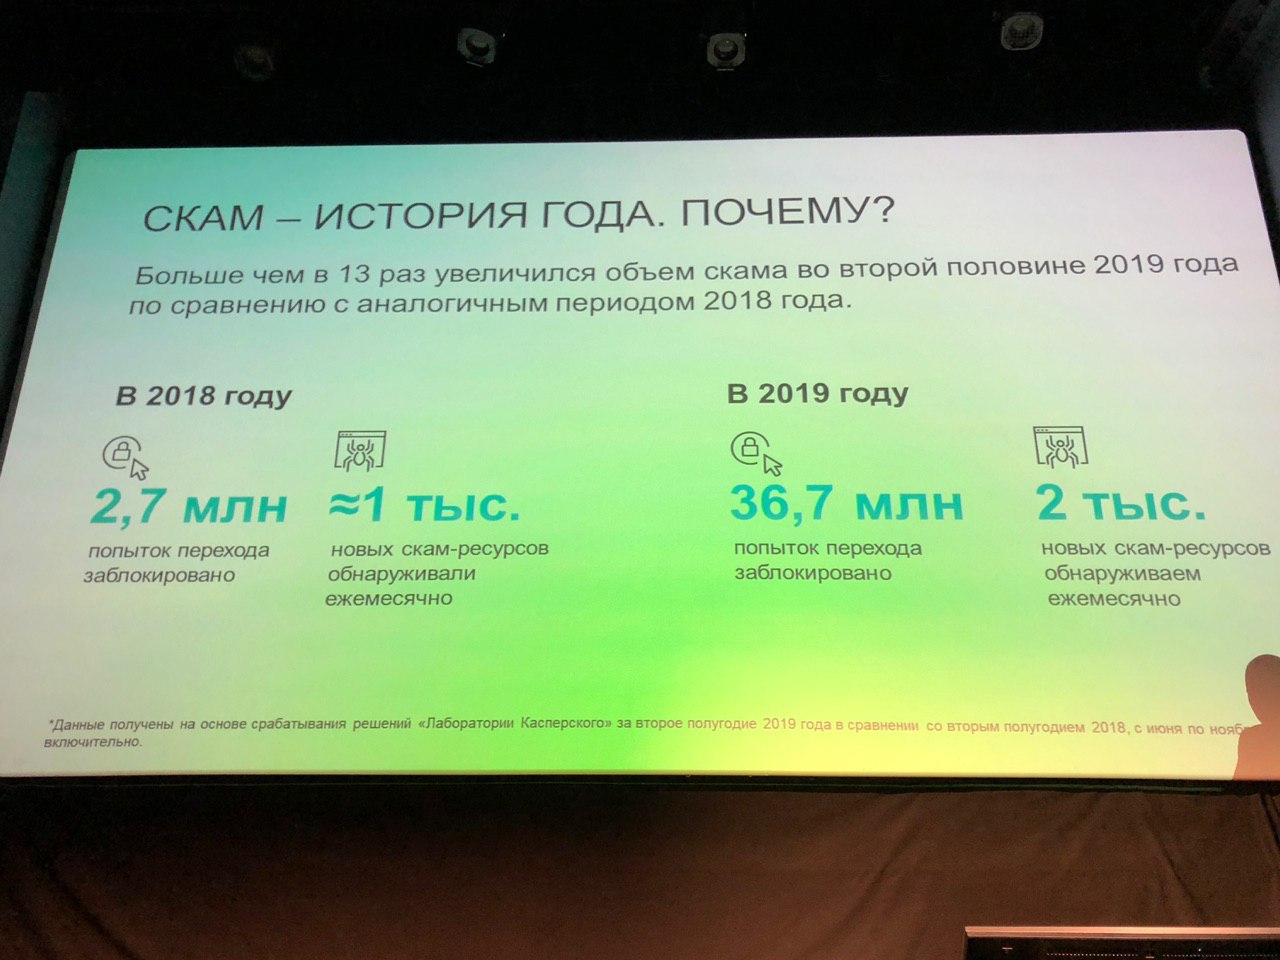
Защитные решения Kaspersky за вторую половину этого года заблокировали в 13 раз больше переходов на мошеннические ресурсы, чем это было в 2018 году.

Для сравнения исследователи приводят две цифры: 2,7 миллионов заблокированных переходов на сайты злоумышленников (2018 год) против 36,7 миллионов заблокированных переродов (2019 год). Период, за который брались данные, — с июня по декабрь.

Также специалисты поделились и другой удручающей статистикой: с лета этого года «Лаборатория Касперского» ежемесячно фиксирует почти две тысячи мошеннических веб-ресурсов.

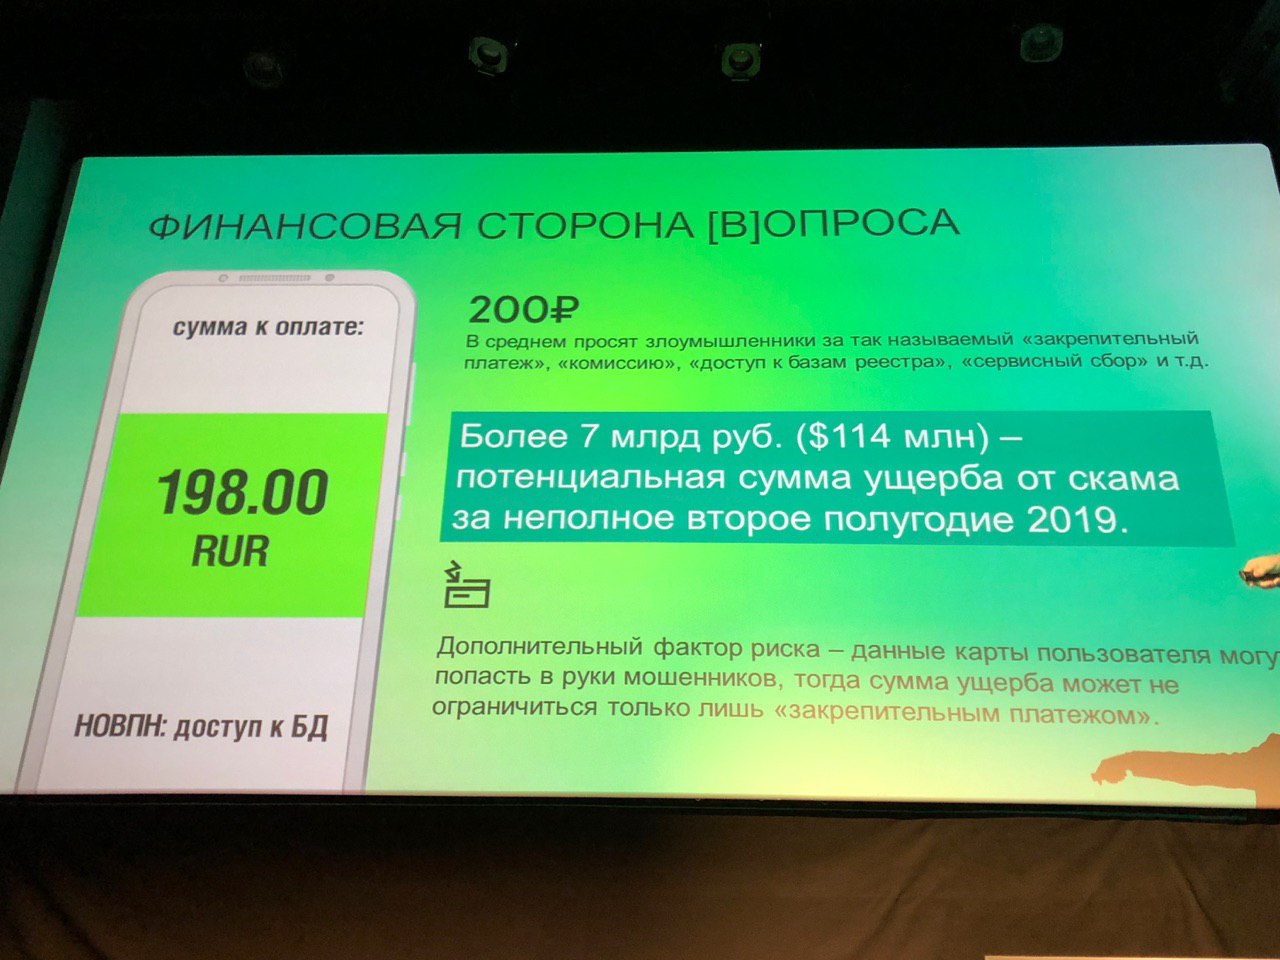
Обычно в ходе этих кампаний жертве обещают выдать вознаграждение за участие в опросе или определенной акции. Чтобы получить предлагаемую сумму, пользователь должен оплатить комиссию или закрепительный платёж (чаще всего сумма небольшая).

Мало того, что жертва отправляет «комиссию», не получая при этом ничего взамен, так ещё есть опасность компрометации платёжных данных — пользователь вводит их на мошенническом сайте, дальше они попадают в руки злоумышленников.

Поскольку средняя сумма «комиссии» составляет 200 рублей, высчитать предполагаемую прибыль мошенников не составило труда — более семи миллиардов рублей.

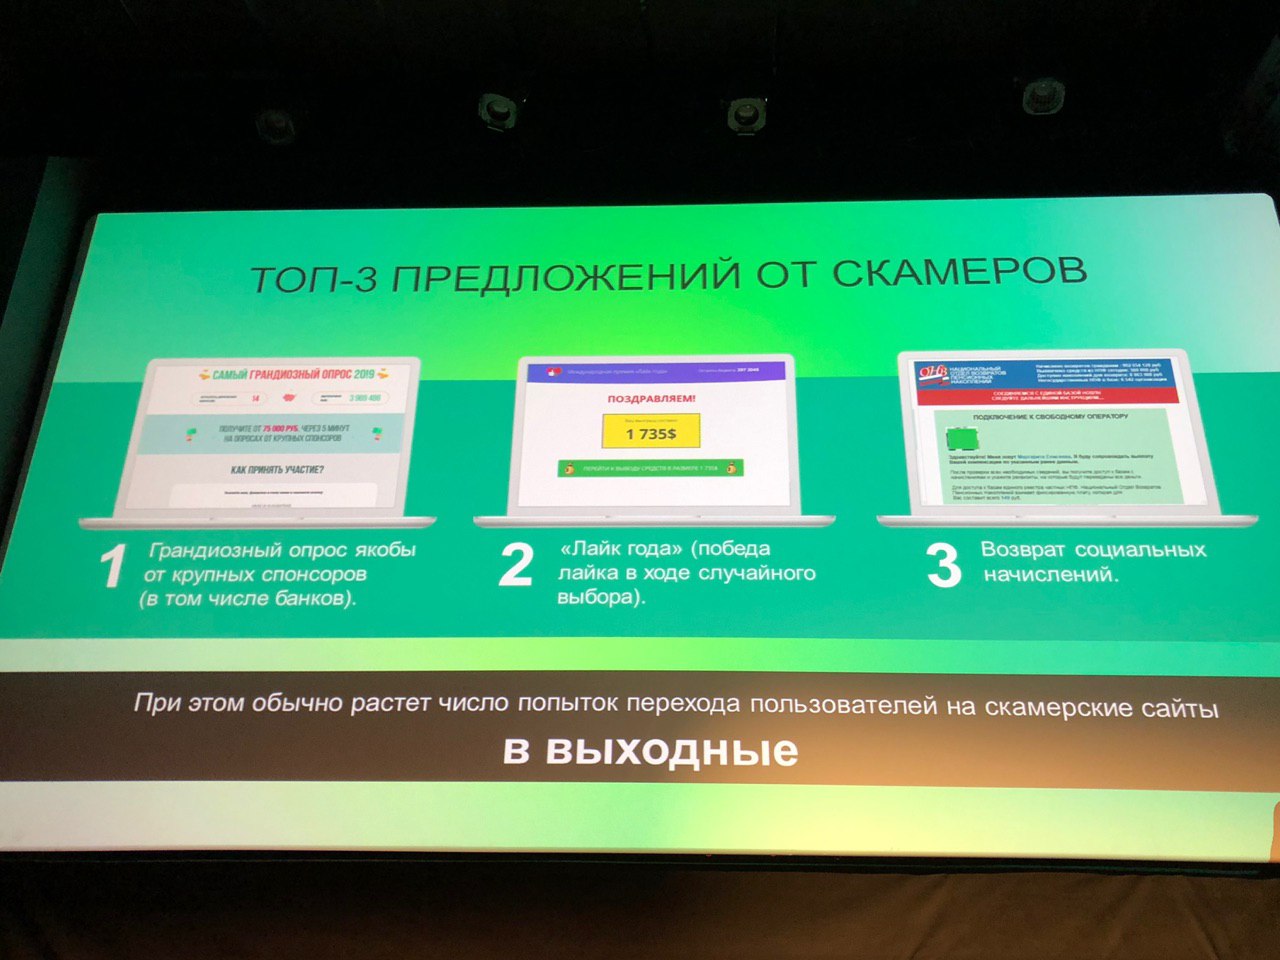
Часто преступники пользуются доверчивостью людей, обещая выдать социальные выплаты вроде пенсионных накоплений.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru